Gömülü Cihazda “Log Yok” Durumunda Delil: Bellek, NVRAM ve Yan Kanallar
Klasik adli bilişim loglara güvenir. Ama birçok gömülü cihaz hiç log tutmaz. O zaman delil nerede? Cevap, çoğu zaman kaybolmak üzere olan yerlerde.
İçindekiler
Bir Windows makinesini incelerken en büyük müttefikimiz loglardır: olay günlükleri, kayıt defteri, uygulama izleri. Gömülü dünyaya geçtiğinde ise sık sık şu duvarla çarpışırsın: cihaz hiç log tutmuyor. Kaynak kısıtlı bir mikrodenetleyici, kalıcı bir günlük dosyası için ne yer ne de yazma döngüsü ayırır.
Peki o zaman “ne oldu” sorusunu nasıl cevaplayacağız? Bu yazı, log olmayan gömülü cihazlarda delilin nerede saklandığını ve onu kaybetmeden nasıl toplayacağını anlatıyor.
Anahtar kavram: uçuculuk sırası
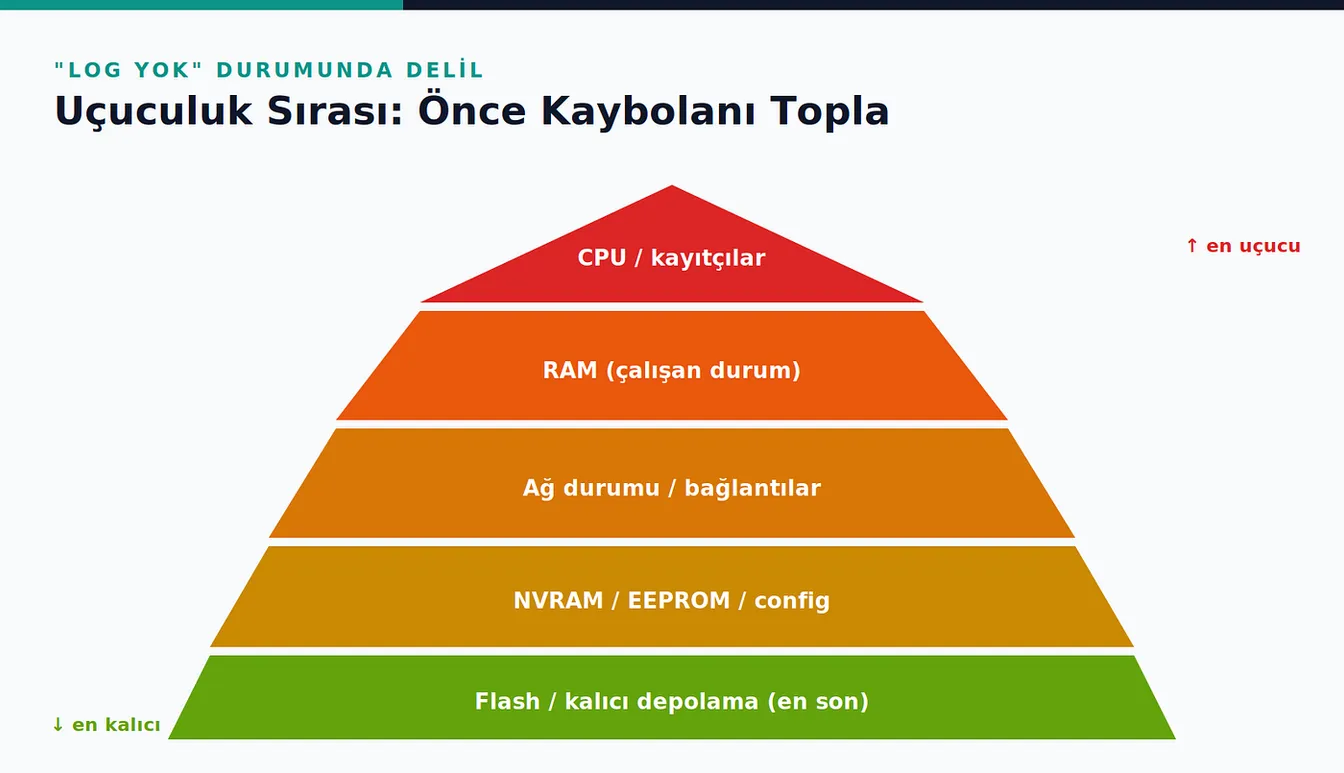
Adli bilişimin altın kurallarından biri, delili kaybolma hızına göre toplamaktır (order of volatility). Gömülü cihazlarda bu kural klasik bilgisayarlardan çok daha kritiktir, çünkü en değerli delil çoğu zaman en uçucu yerdedir. Sıralama, en hızlı kaybolan en üstte olacak şekilde:
- CPU kayıtçıları ve önbellek — anlıktır, pratikte yakalanması çok zor
- RAM (çalışan durum) — çalışan süreçler, açılmış şifreli veri, geçici anahtarlar
- Ağ durumu — aktif bağlantılar, oturumlar
- NVRAM / EEPROM / config — cihaza özel kalıcı ayarlar
- Flash / kalıcı depolama — en yavaş kaybolan, en son toplanan
Fişi çekmek, bu piramidin üst katmanlarını anında yok eder. Bu yüzden gömülü adli bilişimde “önce kapat” refleksi çoğu zaman yanlıştır.
RAM: en değerli ama en kaçıcı delil
Çalışan bellekte şaşırtıcı derecede zengin bilgi bulunur: o an çalışan süreçler, açılmış (decrypt edilmiş) yapılandırma, geçici oturum anahtarları, ağ üzerinden gelen son komutlar. Flash şifreliyse bile, çalışan sistemde bu veri açık hâlde RAM’de olabilir.
Gömülü cihazda RAM dökümü almak klasik bilgisayardan zordur — standart bir araç yoktur. Yollar cihaza göre değişir: bir debug portu (JTAG/SWD) üzerinden bellek okuma, cihazın kendi sağladığı bir teşhis arayüzü, ya da bootloader üzerinden erişim. Her yöntem sistemi bir miktar değiştirir; bunu kabul edip ne yaptığını tutanaklamak gerekir.
NVRAM ve config: sessiz tanıklar
RAM’in aksine NVRAM/EEPROM kalıcıdır ve genelde cihazın “durumunu” tutar: ayarlar, sayaçlar, son bağlantı bilgileri, bazen kimlik bilgileri. Bir cihaz açıkça log tutmasa da, NVRAM’deki değerler dolaylı bir tarih anlatabilir — bir sayacın değeri, bir bayrağın durumu, son yapılandırma zamanı. Bu değerleri okumak ve yorumlamak, “log yok” duvarını aşmanın en pratik yollarından biridir.
Yan kanallar: dolaylı delil
Doğrudan delil yoksa, dolaylı izlere bakılır:
- Boot logları: cihaz her açılışta UART’a bir açılış çıktısı verebilir — sürüm, hata, yapılandırma bilgisi.
- Zaman damgaları: dosya sistemi ya da NVRAM’deki değişim zamanları bir olayı konumlandırabilir.
- Fiziksel/donanımsal izler: kurcalama izi, değişmiş bir jumper, eklenmiş bir cihaz.
- Ağ tarafı: cihaz log tutmasa da, ağdaki pasif pcap kaydı onun ne konuştuğunu gösterir.
Bu son madde kritik: gömülü cihaz sana konuşmayabilir, ama ağ konuşur. Bu yüzden IoT/OT ortamlarında pasif ağ kaydı, log olmayan cihazlar için çoğu zaman en güvenilir delil kaynağıdır.
Pratik toplama yaklaşımı
- Cihaza dokunmadan önce ağ trafiğini yakalamaya başla (pcap).
- Mümkünse cihazı çalışır bırak; uçucu belleği önce topla.
- Debug portu ya da teşhis arayüzünden RAM ve NVRAM’i oku.
- En son kalıcı depolamayı imajla.
- Her adımı, aracı ve zamanı tutanakla; toplanan her şeyin hash’ini al.
Adli bilişim açısı
“Log yok” durumu, gömülü adli bilişimi klasik disk adli bilişiminden ayıran tam da o zorluktur — ve gömülü/donanım bilgisi olanın fark yarattığı yerdir. Delilin nerede, hangi sırayla ve hangi araçla toplanacağını bilmek, bu alanda uzmanlığın özüdür. Klasik adli bilişim eğitimi sana bir Windows olay günlüğünü okumayı öğretir; bir NVRAM’i okumayı ya da fişi çekmeden RAM dökümü almayı öğretmez. İşte bu boşluk, bir fırsat.
Kapanış
Gömülü bir cihaz sana bir günlük dosyası sunmayabilir, ama tümüyle sessiz de değildir — yeter ki doğru yere, doğru sırayla bakasın. RAM’in kaçıcı zenginliği, NVRAM’in sessiz kayıtları ve ağın konuşkanlığı; “log yok” duvarını aşmanın üç anahtarı. Gömülü adli bilişimde delil kaybolmadan önce onu nerede arayacağını bilmek, işin kendisidir.
Bu içerik eğitim amaçlıdır.