Secure Boot Gerçekte Neyi Koruyor, Neyi Korumuyor
“Secure Boot var, o yüzden güvenli” cümlesi, gömülü güvenlikte en sık yapılan yanlış varsayımlardan biri. Secure Boot güçlü bir araç — ama neyi çözdüğünü ve neyi çözmediğini bilmezsen yanlış bir güven duygusu yaratır.
İçindekiler
Gömülü güvenlik tartışmalarında Secure Boot neredeyse sihirli bir kelime gibi kullanılıyor. Bir cihazın Secure Boot’u varsa “güvenli” kabul ediliyor. Oysa Secure Boot çok özel bir problemi çözer — cihazın doğru yazılımla açıldığını garanti eder — ve bunun dışındaki hiçbir güvenlik problemine dokunmaz.
Bu yazı, Secure Boot’un tam olarak ne yaptığını, hangi güçlü garantiyi sunduğunu, ve hangi yaygın yanlış anlamaların yanlış bir güven duygusu yarattığını netleştiriyor.
Secure Boot ne yapar: güven zinciri
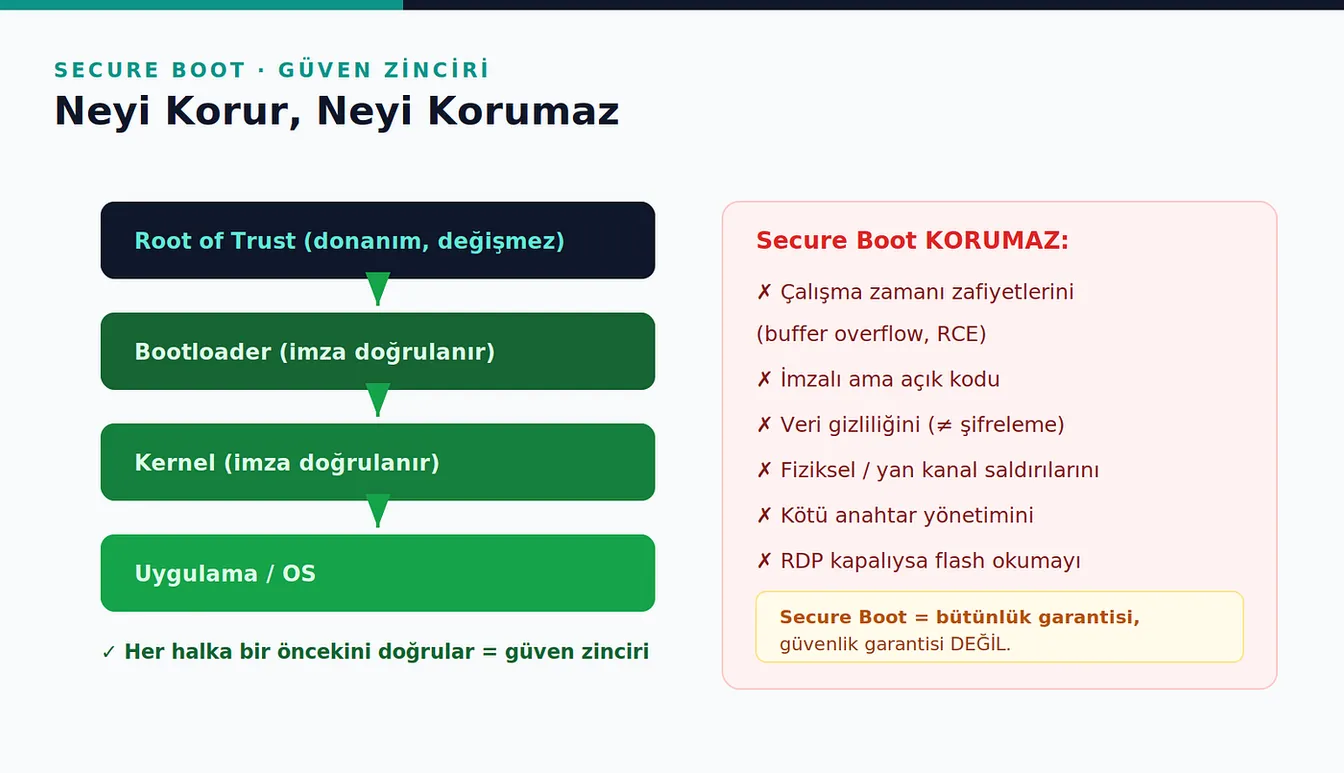
Secure Boot’un özü bir güven zinciridir (chain of trust). Fikir şu: cihazın açılışındaki her aşama, bir sonrakini çalıştırmadan önce onun imzasını doğrular.
- En altta, donanıma gömülü, değiştirilemez bir güven kökü (root of trust) vardır — genelde çip üreticisinin anahtarı.
- Bu kök, bootloader’ın imzasını doğrular. İmza geçerliyse çalıştırır.
- Bootloader, kernel’in imzasını doğrular.
- Kernel, uygulama/OS katmanını doğrular.
Her halka bir öncekine güvenerek zinciri uzatır. Sonuç: eğer zincirin herhangi bir halkası kurcalanmışsa (imza tutmuyorsa), cihaz açılmayı reddeder. Bu, saldırganın cihaza kalıcı, imzasız bir yazılım yüklemesini engelleyen çok güçlü bir garantidir.
Secure Boot neyi KORUMAZ
İşte yanlış güvenin kaynağı. Secure Boot şunların hiçbirini çözmez:
Çalışma zamanı zafiyetleri. Secure Boot yalnızca açılışta imza doğrular. İmzalı ama içinde buffer overflow ya da uzaktan kod çalıştırma (RCE) zafiyeti olan bir yazılım, sorunsuz açılır ve sonra istismar edilebilir. İmza “bu bizim yazılımımız” der, “bu yazılım güvenli” demez.
Veri gizliliği. Secure Boot bir bütünlük mekanizmasıdır, şifreleme değil. Flash’taki verini okumaya karşı korumaz. Gizlilik için ayrıca flash şifreleme gerekir.
Fiziksel ve yan kanal saldırıları. Voltaj/glitch saldırıları, yan kanal analizi gibi donanım seviyesi teknikler, bazı durumlarda güven zincirini atlatabilir. Secure Boot bunların çoğuna karşı tek başına yeterli değildir.
Kötü anahtar yönetimi. Zincirin tamamı anahtarların gizliliğine dayanır. İmzalama anahtarı sızarsa ya da tüm cihazlarda ortak bir anahtar kullanılıyorsa, Secure Boot’un koruması pratikte çöker.
Flash okuma (ayrı bir mekanizma). Debug portundan flash okumayı engelleyen şey Secure Boot değil, okuma koruması (RDP) gibi ayrı bir özelliktir. İkisi karıştırılır.
Doğru zihinsel model
Secure Boot’u şöyle düşün: bir binanın kapısına takılmış, “içeri yalnızca kimliği doğrulanmış kişiler girer” diyen bir turnike. Bu, dışarıdan sahte birinin girmesini engeller — ama içeri giren gerçek kişinin kötü niyetli olmasını, ya da içeride bir pencerenin açık olmasını engellemez. Secure Boot kimlik ve bütünlük sağlar; davranış ve gizlilik için başka katmanlar gerekir.
Savunma tarafı: Secure Boot’u tamamlayan katmanlar
- Flash şifreleme — gizlilik için, Secure Boot’un yanında.
- Okuma koruması (RDP/fuse) — debug portundan flash okumayı engellemek için.
- Güvenli kod geliştirme — çalışma zamanı zafiyetlerini azaltmak için.
- Sağlam anahtar yönetimi — cihaz başına benzersiz anahtarlar, güvenli saklama.
- Fiziksel güvenlik önlemleri — glitch ve yan kanal savunmaları.
Secure Boot bu katmanların bir parçasıdır, tamamı değil.
Adli bilişim açısı
Secure Boot ve flash şifrelemenin varlığı, bir adli incelemenin sınırını doğrudan belirler. Şifreli ve imzalı bir cihazda ham flash dökümü (bkz. serinin flash dump yazısı) işe yaramayabilir; anahtar çipin içindeyse içerik okunamaz. Bu yüzden bir cihazı incelemeden önce güven zincirinin ve şifrelemenin durumunu anlamak, hangi delil toplama stratejisinin mümkün olduğunu belirler. Savunmayı güçlendiren şey, incelemeyi zorlaştıran şeydir — ve iyi bir uzman ikisini de anlar.
Kapanış
Secure Boot, gömülü güvenliğin temel taşlarından biri — ama tek taşı değil. Gücü, cihazın doğru yazılımla açıldığını garanti etmesinde; sınırı ise “güvenli açılış” ile “güvenli çalışma”nın farklı şeyler olmasında. “Secure Boot var” demek, “güvenli” demek değildir; olsa olsa “güvenliğin bir katmanı var” demektir. Farkı bilmek, gömülü güvenliği ciddiye almanın ilk adımı.
Bu içerik eğitim amaçlıdır.