Firmware’de Gömülü Sır Avı: Sabit Kodlanmış Anahtarlar, Parolalar, Sertifikalar
Bir firmware imajını açtığında en sık bulunan şey nedir? Orada olmaması gereken sırlar. Sabit kodlanmış parolalar, özel anahtarlar ve sertifikalar, gömülü dünyanın en yaygın ve en tehlikeli zafiyetlerinden biri.
İçindekiler
Önceki yazılarda bir firmware imajını nasıl çıkaracağını ve binwalk ile içini nasıl açacağını konuştuk. Şimdi elimizde ayıklanmış bir root dosya sistemi var ve asıl av başlıyor: sabit kodlanmış sırlar.
Sabit kodlanmış sırlar, gömülü güvenlikte hem en yaygın hem de en yüksek etkili zafiyettir. Neden yaygın? Çünkü kolaydır — geliştirici bir parolayı ya da anahtarı koda gömer, “sonra düzeltirim” der, düzeltmez. Neden yüksek etkili? Çünkü bir cihazda bulunan sır, çoğu zaman tüm filoda aynıdır; birini kırmak hepsini açar.
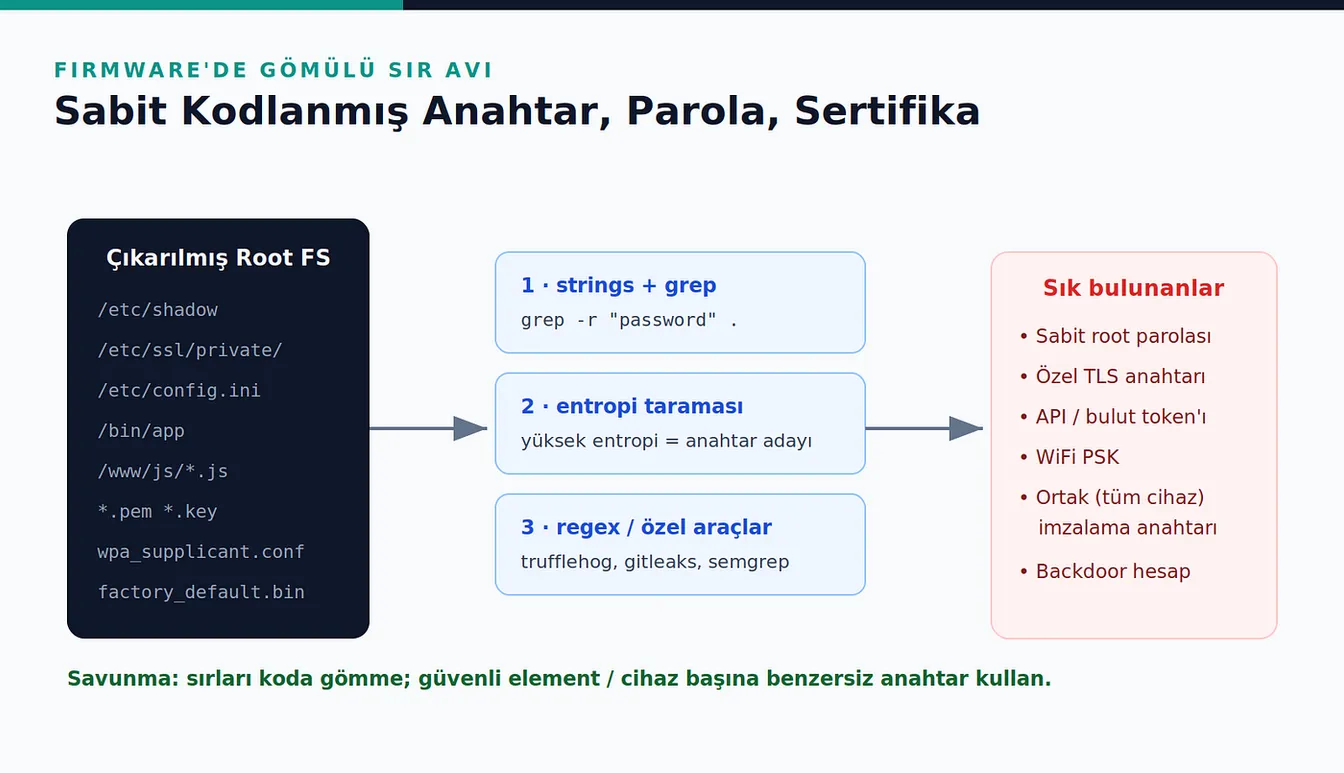
Nerede ar* — hedef dosyalar
Çıkarılmış dosya sisteminde ilk bakılacak yerler bellidir:
/etc/shadow,/etc/passwd— kullanıcılar ve parola hash’leri/etc/ssl/,*.pem,*.key— özel anahtarlar ve sertifikalar/etc/config*,*.ini,*.conf— yapılandırma dosyalarındaki düz parolalar/www/,*.js— web arayüzü kaynak kodundaki gömülü token’larwpa_supplicant.conf— WiFi PSK’leri- Uygulama binary’leri — strings içinde gömülü sırlar
Teknik 1 — strings + grep
En basit ve şaşırtıcı derecede etkili yöntem: metin arama.
# İkili dosyalardaki okunabilir metinleri çıkar ve tara
strings -n 8 /bin/app | grep -iE "pass|key|secret|token|api"
# Tüm dosya sisteminde metinsel arama
grep -rniE "password|api[_-]?key|secret|BEGIN .* PRIVATE KEY" .
Çoğu zaman ilk beş dakikada bir düz parola ya da anahtar başlığı çıkar. Bu, sabit kodlanmış sırların ne kadar yaygın olduğunun kanıtıdır.
Teknik 2 — entropi taraması
Anahtarlar ve şifreli veri yüksek entropiye sahiptir. Bir dosyada olağan dışı yüksek entropili bir blok, bir anahtar adayı olabilir. binwalk’ın entropi modu ya da özel araçlar bu blokları işaretler. Yüksek entropi tek başına kanıt değildir ama “buraya bak” der.
Teknik 3 — regex ve özel araçlar
Bilinen sır formatlarını (AWS anahtarları, private key başlıkları, JWT, sabit token desenleri) arayan araçlar işi otomatikleştirir:
- trufflehog, gitleaks — sır tarama araçları, firmware dosya sistemine de uygulanabilir
- semgrep — kod içi sabit kodlanmış sır desenleri için
Bu tür bir taramayı otomatikleştiren, Türkçe/yerel formatları da tanıyan küçük bir açık kaynak araç, hem savunma hem de portföy açısından değerli bir katkı olabilir — regex + entropi tabanlı basit bir “firmware sır tarayıcı” ilerleyen proje yazılarında ele alacağım bir fikir.
Sık bulunan sırlar ve neden tehlikeli
- Sabit root parolası: cihaza tam erişim, üstelik tüm filoda ortak.
- Özel TLS anahtarı: ortadaki adam saldırılarını mümkün kılar; şifreli trafik artık güvenli değildir.
- API / bulut token’ı: cihazın bağlı olduğu bulut hesabına erişim.
- WiFi PSK: ağa erişim.
- Ortak imzalama anahtarı: en kötüsü — saldırganın kendi firmware’ini imzalayıp OTA ile yüklemesine kapı açar (bkz. serinin OTA yazısı).
- Backdoor hesap: bazen üreticinin “servis” hesabı, sahada bir arka kapıya dönüşür.
Savunma tarafı
- Sırları koda gömme — en temel kural. Sırlar cihaz başına üretilmeli, koda değil.
- Güvenli element / TPM — anahtarları donanımda, okunamaz biçimde sakla.
- Cihaz başına benzersiz kimlik — bir cihazın sızması diğerlerini açmamalı.
- Otomatik sır taraması — CI/CD hattına gömülü, her firmware yayını öncesi tara.
- Parola hash’leme ve rotasyon — düz parola asla, güçlü hash her zaman.
Adli bilişim açısı
Sır avı, hem saldırı yüzeyi analizinin hem de adli incelemenin parçasıdır. Bir olay incelemesinde, bir cihazda bulunan sabit kodlanmış sır, saldırganın cihaza nasıl eriştiğini açıklayabilir. Ayrıca bir cihazın firmware’inde beklenmedik bir sır ya da hesap bulmak, cihazın kurcalandığının (ör. eklenmiş bir backdoor) işareti olabilir. Firmware analizinden çıkan bu bulgular, olay zincirinin kritik halkalarıdır.
Kapanış
Sabit kodlanmış sırlar, gömülü güvenliğin en dürüst aynasıdır: bir cihazın firmware’ini açıp içindeki parolaları ve anahtarları görmek, o cihazı yapan ekibin güvenlik olgunluğunu doğrudan gösterir. İyi haber, bu zafiyetin çözümü nettir — sırları koddan çıkar, cihaz başına üret, donanımda sakla. Kötü haber, hâlâ ne kadar yaygın olduğu. Ve tam da bu yaygınlık, sır avını gömülü analizin en verimli beceresi yapıyor.
Bu içerik eğitim amaçlıdır; yalnızca sahibi olduğun ya da yasal izinli firmware üzerinde çalış. Bulunan gerçek sırları asla ifşa etme.