OTA Güncelleme Zincirini Kırmak: İmza Doğrulaması Nerede Zayıf
Uzaktan firmware güncellemesi (OTA) gömülü cihazlar için hem bir nimet hem de en tehlikeli saldırı yüzeyi. Çünkü güncelleme kanalını ele geçiren, cihazın kendisini ele geçirir.
İçindekiler
Modern gömülü cihazlar sahaya çıktıktan sonra da güncellenir: yeni özellik, hata düzeltmesi, güvenlik yaması hepsi OTA (Over-The-Air) güncellemelerle gelir. Bu, güvenlik açısından hayati bir yetenektir — bir zafiyeti sahadaki milyonlarca cihazda uzaktan kapatabilmek büyük bir güç.
Ama aynı güç ters yönde de çalışır. Eğer bir saldırgan güncelleme kanalını kandırıp cihaza kendi yazılımını yükletebiliyorsa, bu tek bir zafiyetin ötesinde — cihaz üzerinde kalıcı ve tam kontrol demektir. Bu yazı, OTA zincirinin nerelerde zayıfladığını savunma perspektifinden inceliyor. (Burada hiçbir operasyonel istismar adımı yok; amaç zafiyet sınıflarını tanıyıp doğru savunmayı kurmak.)
Sağlam bir OTA zinciri neye benzer?
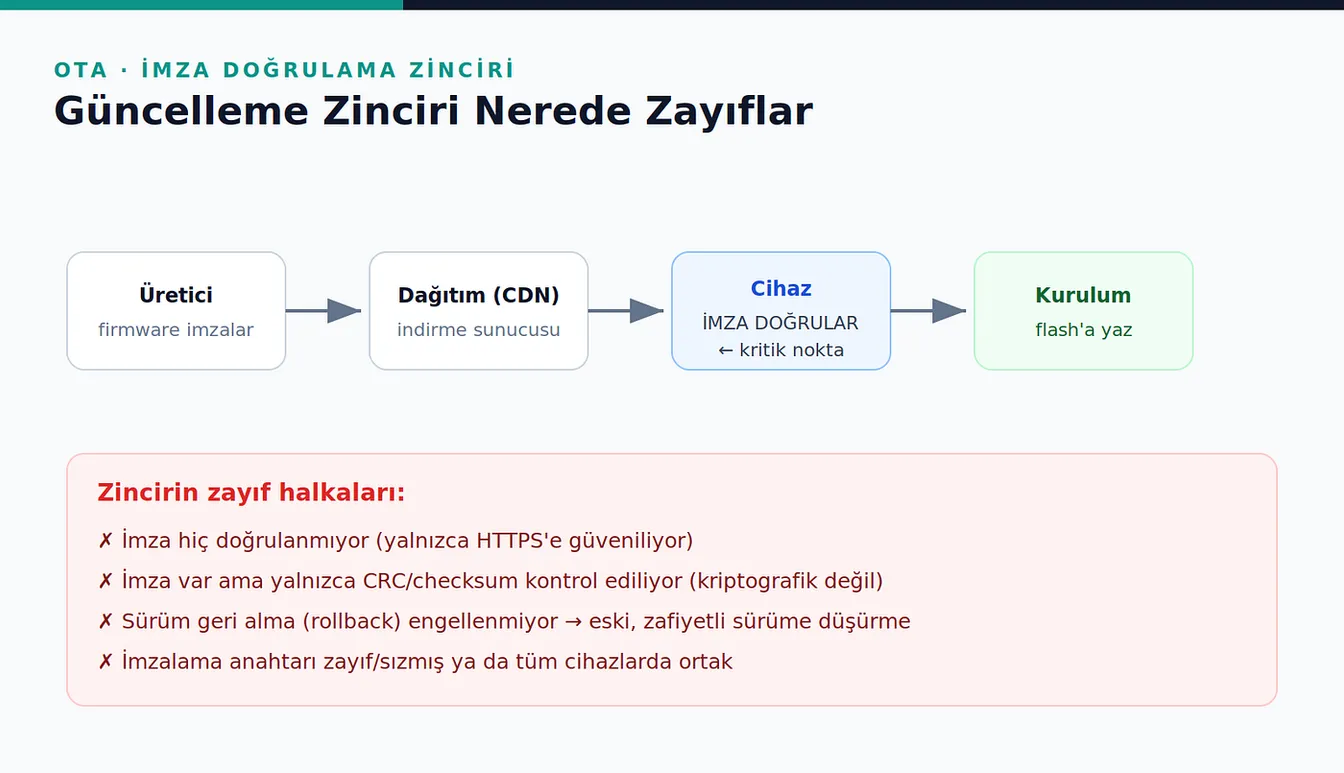
İdeal akış şöyledir: üretici firmware’i kriptografik olarak imzalar, dağıtım sunucusuna koyar, cihaz indirir ve — en kritik adım — kurmadan önce imzayı doğrular. İmza geçerliyse ve sürüm ileriyse kurar; değilse reddeder. Güvenlik, tam olarak cihazın bu doğrulamayı doğru yapmasına bağlıdır.
Zincirin halkaları: imzalama (üretici) → dağıtım (CDN) → doğrulama (cihaz) → kurulum. Zayıflıklar neredeyse her zaman doğrulama halkasında yoğunlaşır.
Zayıf halka 1 — İmza hiç doğrulanmıyor
En sık ve en vahim durum: cihaz imzayı hiç doğrulamaz, yalnızca taşıma güvenliğine (HTTPS) güvenir. Mantık şudur: “Bağlantı şifreli, o hâlde gelen dosya güvenli.” Ama HTTPS yalnızca yolu korur, dosyanın kaynağını değil. Sertifika doğrulaması zayıfsa ya da saldırgan dağıtım sunucusuna erişebiliyorsa, cihaz sahte bir firmware’i sorgusuz kabul eder. Taşıma güvenliği, imza doğrulamasının yerini tutmaz.
Zayıf halka 2 — İmza değil, sadece checksum
Bazı cihazlar bir “doğrulama” yapar ama bu kriptografik bir imza değil, basit bir CRC/checksum’dır. Checksum yalnızca dosyanın bozulmadan geldiğini gösterir — kaynağını değil. Bir saldırgan istediği firmware’i üretip doğru checksum’ı kolayca hesaplayabilir. Bütünlük ile özgünlük (authenticity) farklıdır; OTA’da gereken ikincisidir.
Zayıf halka 3 — Rollback (geri alma) engellenmiyor
Cihaz imzayı düzgün doğrulasa bile, eski ama geçerli imzalı bir sürümü kabul ediyorsa sorun var. Saldırgan, bilinen bir zafiyeti olan eski (ama meşru imzalı) bir sürüme cihazı düşürebilir. Buna rollback saldırısı denir. Çözüm, cihazın sürüm numarasını takip edip geriye gitmeyi reddetmesidir (anti-rollback sayaçları).
Zayıf halka 4 — Anahtar yönetimi
Tüm imza şeması, imzalama anahtarının gizliliğine dayanır. Eğer bu anahtar zayıfsa, sızmışsa ya da (kötü bir tasarımla) firmware’in içine gömülüyse ve tüm cihazlarda ortaksa — bkz. serinin sır avı yazısı — imza koruması pratikte çöker. Saldırgan anahtarı ele geçirdiğinde kendi firmware’ini meşru gibi imzalayabilir.
Savunma tarafı: sağlam OTA
- Kriptografik imza zorunlu — her güncelleme kurulmadan önce imzası doğrulanmalı, checksum yeterli değil.
- Doğrulama cihazda, güven kökünde — imza, secure boot güven köküne bağlı bir anahtarla doğrulanmalı (bkz. secure boot yazısı).
- Anti-rollback — sürüm sayacı ile eski sürüme düşürme engellenmeli.
- Güvenli anahtar yönetimi — imzalama anahtarı çevrimdışı ve korunaklı; cihaza asla gömülmez.
- Taşıma + özgünlük birlikte — HTTPS kullan ama ona güvenme; imza ayrı bir katmandır.
- Atomik ve kurtarılabilir kurulum — bozuk/kesintili güncellemede cihaz güvenli bir duruma dönebilmeli.
Adli bilişim açısı
OTA, bir olay incelemesinde çift yönlü ilgi çeker. Bir yandan, kötü niyetli bir firmware güncellemesi bir saldırının kalıcılık (persistence) mekanizması olabilir; incelemede firmware sürüm geçmişi, imza kayıtları ve güncelleme logları kritik delillerdir. Öte yandan, cihazdaki firmware’in beklenen sürüm ve imzayla eşleşip eşleşmediğini doğrulamak, cihazın kurcalanıp kurcalanmadığını gösterir. EV şarj ünitelerinden OT geçitlerine kadar, OTA güvenliği hem savunmanın hem adli analizin buluştuğu noktadır (bkz. serinin EV şarj tehdit modelleme yazısı).
Kapanış
OTA, gömülü güvenliğin en yüksek kaldıraçlı noktası: doğru kurulduğunda sahadaki tüm cihazları koruyabilir, yanlış kurulduğunda hepsini aynı anda riske atar. Zincirin gücü en zayıf halkasına eşittir ve o halka neredeyse her zaman doğrulamadır. “İndirdim ve kurdum” ile “indirdim, imzasını doğruladım, sürümünü kontrol ettim ve kurdum” arasındaki fark; bir cihazın güvenli mi yoksa uzaktan ele geçirilebilir mi olduğunu belirler.
Bu içerik tamamen savunma ve zafiyet farkındalığı amaçlıdır; operasyonel bir saldırı rehberi değildir.