EV Şarj İstasyonu Bir Saldırganın Gözünden: Fiziksel Port, MQTT Broker, Backend Güveni
Bir şarj istasyonuna baktığında sen bir hizmet görürsün. Saldırgan ise bir dizi güven sınırı görür. İşte o haritayı birlikte çizelim.
İçindekiler
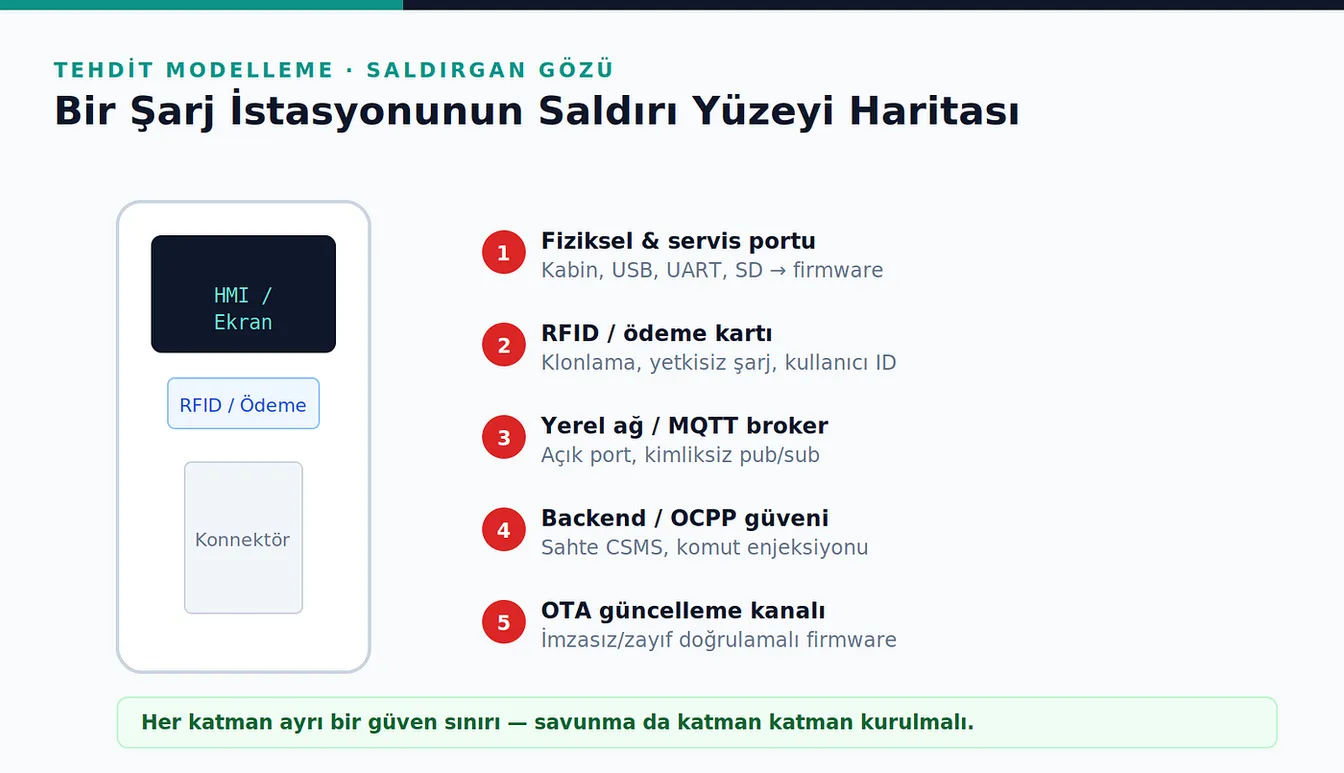
Güvenlik mühendisliğinin en yararlı zihinsel egzersizlerinden biri tehdit modellemedir: sistemi savunanın değil, saldıranın gözünden okumak. Bu, “nasıl saldırılır” öğrenmek için değil, savunmayı nereye koyacağını bilmek içindir. Bu yazıda bir elektrikli araç şarj istasyonunu tam da bu gözle, katman katman bir güven haritası olarak inceliyoruz.
Not: burada hiçbir operasyonel saldırı reçetesi yok. Amaç, her katmanın hangi varsayımlara güvendiğini görüp savunmayı doğru yere yerleştirmek.
Katman 1 — Fiziksel ve servis arayüzü
Şarj istasyonu sokakta, çoğu zaman gözetimsiz bir kutudur. Bir saldırganın ilk sorusu şudur: “Bu kutuya fiziksel olarak ne kadar yaklaşabilirim?” Kabin kilidi, açık USB/UART portları, çıkarılabilir depolama ve şifresiz servis menüleri bu katmanın zayıf noktalarıdır. Fiziksel erişim genelde firmware’e ve gömülü kimlik bilgilerine açılan kapıdır.
Güven varsayımı: “Kimse kabini açamaz.” Gerçek: açabilir.
Katman 2 — RFID ve ödeme
Kullanıcı kimliği çoğu istasyonda bir RFID kartıyla doğrulanır. Zayıf kart teknolojileri klonlanabilir; bu da yetkisiz şarj ve başkasının hesabına işlem anlamına gelir. Ödeme akışı ayrı bir güven sınırıdır ve PCI-DSS benzeri gereklilikler burada devreye girer.
Güven varsayımı: “Kart sahibi = yetkili kullanıcı.” Gerçek: kart klonlanabilir.
Katman 3 — Yerel ağ ve MQTT broker
İstasyonun iç bileşenleri (ölçüm, HMI, güç modülü) çoğu zaman yerel bir mesajlaşma katmanıyla — sıkça MQTT ile — haberleşir. Broker kimlik doğrulama olmadan yapılandırılmışsa, yerel ağa erişen biri tüm telemetriyi okuyabilir ve komut topic’lerine yazabilir. Bu konuyu serinin ayrı bir yazısında derinlemesine işliyorum.
Güven varsayımı: “Yerel ağ güvenli.” Gerçek: bir kez içeri girildiğinde her şey açık.
Katman 4 — Backend / OCPP güveni
İstasyon, kendisini yöneten merkezî sisteme (CSMS) OCPP ile bağlanır. Eğer bu bağlantı şifresiz ya da doğrulamasızsa, saldırgan sahte bir backend gibi davranıp uzaktan komut gönderebilir: durdur, sıfırla, yapılandırma değiştir. Tehlike ölçekte büyür — tek bir sahte backend yüzlerce istasyonu aynı anda etkileyebilir. OCPP güvenlik modelini serinin ilk yazısında ayrıntılı inceledim.
Güven varsayımı: “Bağlanan backend gerçek backend’dir.” Gerçek: kanıtlanmadıkça değil.
Katman 5 — OTA güncelleme kanalı
En kritik katman firmware güncellemesidir. İmza doğrulaması zayıf ya da yoksa, saldırgan istasyona kendi yazılımını yükleyebilir — ki bu, cihaz üzerinde kalıcı ve tam kontrol demektir. OTA güvenliğini serinin ayrı bir yazısında tek başına ele alıyorum.
Güven varsayımı: “Gelen güncelleme üreticidendir.” Gerçek: imza doğrulanmıyorsa değil.
Savunmayı katman katman kurmak
Tehdit haritasının değeri, savunmayı doğru yere koymamızı sağlamasıdır:
- Fiziksel: sağlam kabin, servis portu kimlik doğrulama, güvenli boot, şifreli depolama
- Ödeme: güçlü RFID/ödeme teknolojisi, sunucu tarafı doğrulama
- Yerel ağ: MQTT için TLS + kimlik doğrulama + ACL
- Backend: mTLS, sertifika sabitleme, komut yetkilendirme
- OTA: imzalı firmware, güvenli güncelleme zinciri
Her katman ayrı bir güven sınırıdır; birinin çökmesi diğerini otomatik açmamalıdır. Buna derinlemesine savunma denir.
Adli bilişim açısı
Bir şarj istasyonu olayında, hangi katmanın çöktüğünü anlamak delil toplama stratejisini belirler. Fiziksel ihlal → firmware imajı ve boot logları; MQTT ihlali → yerel ağ pcap’i; backend ihlali → OCPP mesaj logları; OTA ihlali → firmware sürüm ve imza kayıtları. Gömülü/OT cihazlarında delil çoğu zaman uçucudur, bu yüzden hangi katmanda arayacağını bilmek yarı iş demektir.
Kapanış
Bir sistemi savunmak için önce onu saldırganın gördüğü gibi görmek gerekir — bir hizmet olarak değil, bir dizi güven sınırı olarak. Şarj istasyonu örneği bunu somutlaştırıyor: beş katman, beş varsayım, beş savunma noktası. Tehdit modelleme tam da bu haritayı çıkarma disiplinidir.
Bu içerik tamamen savunma ve tehdit modelleme amaçlıdır; operasyonel bir saldırı rehberi değildir.