Raspberry Pi Tabanlı Bir Cihazda Firmware’i Nasıl Çıkarır ve İncelersin
Gömülü bir cihazın içinde ne olduğunu anlamanın ilk adımı, firmware’i güvenli biçimde dışarı almaktır. İşte adli bütünlüğü bozmadan bunu yapmanın yolları.
İçindekiler
Gömülü güvenlik ile adli bilişimin en net kesiştiği yer firmware analizidir. Bir IoT cihazının, bir şarj ünitesinin ya da bir OT geçidinin ne yaptığını gerçekten anlamak istiyorsan, önce içindeki yazılımı ele geçirmen gerekir. Raspberry Pi tabanlı cihazlar bu iş için mükemmel bir öğrenme zemini: yaygın, ucuz, iyi belgelenmiş ve depolaması genelde erişilebilir.
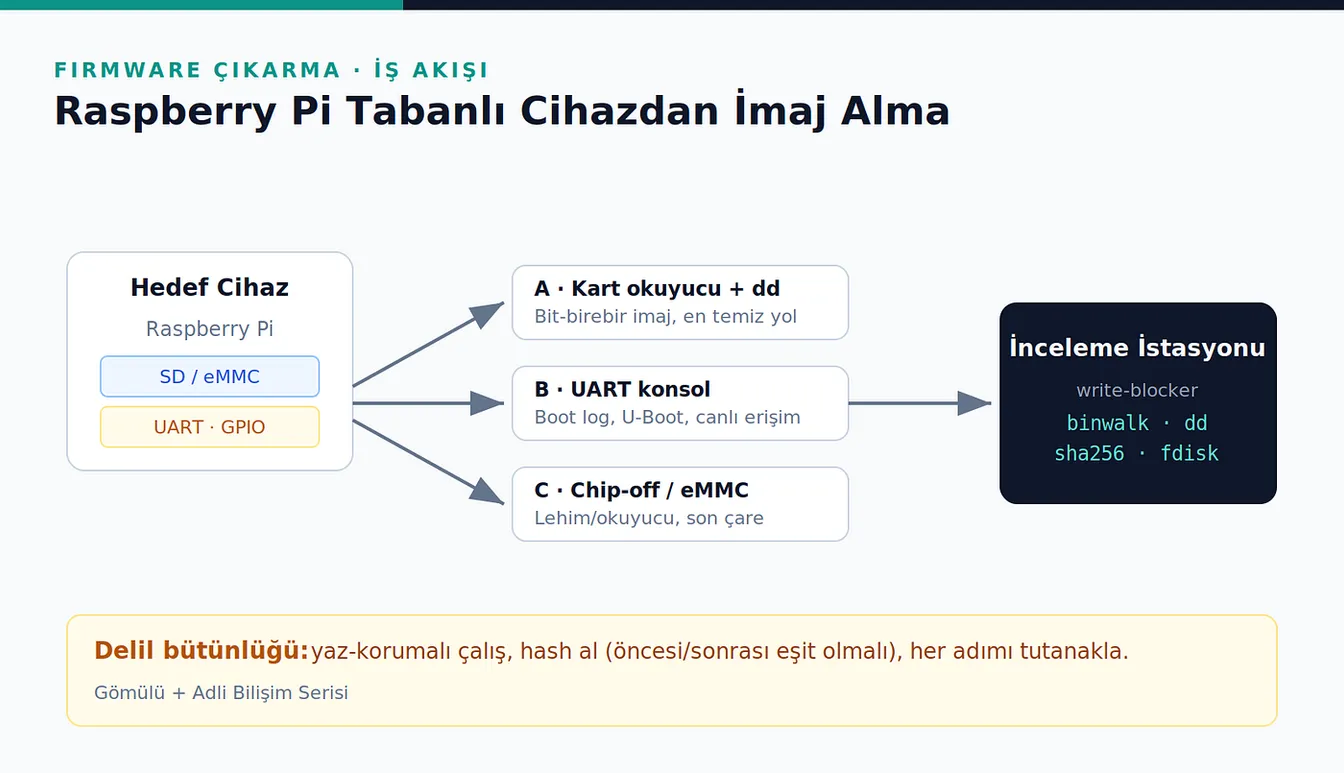
Bu yazıda bir Pi’den (ya da benzeri bir Linux gömülü cihazından) firmware imajını adli bütünlüğü koruyarak çıkarmanın üç yolunu ve incelemenin ilk adımlarını anlatıyorum.
Önce kural: bütünlük her şeyden önce gelir
Herhangi bir teknik adıma geçmeden önce tek bir prensip: orijinali değiştirme. Adli açıdan geçerli bir inceleme için:
- Mümkünse yaz-korumalı (write-blocker) bir yol kullan.
- İmajı aldıktan hemen sonra hash al (SHA-256).
- Analizi kopyada yap, orijinali sakla; işlem sonrası hash’in değişmediğini doğrula.
- Her adımı zaman damgasıyla tutanakla.
Bu disiplin, bulgularının bir gün mahkemede ya da bir raporda savunulabilir olmasını sağlar.
Yol A — Kart okuyucu ile bit-birebir imaj (en temiz)
Pi’lerin çoğu SD karttan boot eder. En temiz yöntem kartı çıkarıp bir okuyucuyla iş istasyonuna bağlamak ve bit-birebir imaj almaktır:
# Kartın hangi aygıt olduğunu belirle (ör. /dev/sdb) — dikkatli seç!
sudo dd if=/dev/sdb of=cihaz_imaj.dd bs=4M status=progress conv=noerror,sync
# İmajın ve kaynağın hash'ini al
sha256sum cihaz_imaj.ddeMMC lehimliyse okuyucu adaptörü ya da cihazın sağladığı bir USB boot modu gerekebilir. İmajı aldıktan sonra bölümleri incele:
fdisk -l cihaz_imaj.dd
# genelde bir FAT boot bölümü + bir ext4 kök dosya sistemi görürsün
Yol B — UART konsol ile canlı erişim
Depolamaya fiziksel erişemiyorsan ya da çalışan sistemi görmek istiyorsan, UART (seri konsol) çok değerlidir. Pi’nin GPIO pinlerindeki TX/RX/GND’yi bir USB-UART adaptörüne bağlarsın:
# Adaptör bağlıyken (genelde 115200 baud)
sudo screen /dev/ttyUSB0 115200
UART’tan boot loglarını, U-Boot komut istemini ve çoğu zaman doğrudan bir kök kabuğunu görebilirsin. Boot logları tek başına altın değerindedir: çekirdek sürümü, dosya sistemi düzeni, açılışta çalışan servisler ve hata mesajları buradan okunur. Adli açıdan UART “canlı” bir kaynak olduğu için, ne yaptığını kaydet ve sistemin durumunu değiştirdiğinin farkında ol.
Yol C — Chip-off (son çare)
Cihaz boot etmiyorsa, depolama şifreli değilse ve başka yol kalmadıysa, bellek yongasını fiziksel olarak sökme (chip-off) devreye girer. Bu, geri dönüşü olmayan, lehim ve özel okuyucu gerektiren, riskli bir yöntemdir. Adli bilişimde ancak diğer tüm yollar tükendiğinde başvurulur. Serinin “mikrodenetleyiciden flash dump” yazısında bu konuya daha derin gireceğim.
İmaj elde: ilk inceleme
Elinde imaj olduğunda ilk refleks binwalk:
binwalk cihaz_imaj.dd          # gömülü dosya sistemlerini, sıkıştırmayı tarar
binwalk -e cihaz_imaj.dd       # çıkarılabilenleri ayıklar (dikkatli kullan)
Kök dosya sistemini bağladıktan (mount) sonra bakılacak yerler:
/etc/— yapılandırma, servisler, sabit kodlanmış ayarlar/etc/shadow, anahtar/sertifika dosyaları — sabit kodlanmış sırlar (serinin ayrı yazısı)/var/log/— varsa loglar- Uygulama binary’leri — tersine mühendislik için
Adli bilişim açısı
Firmware çıkarma, “IoT/OT forensics” pratiğinin temel taşıdır. Klasik disk adli bilişiminden farkı şu: gömülü cihazda çoğu zaman düzgün bir dosya sistemi, kalıcı log ya da standart bir imaj alma yolu bulamazsın. Bu yüzden yöntem seçimi (A/B/C) doğrudan delilin niteliğini belirler. Bir sonraki yazıda tam da bu farkı — IoT/OT forensics’in disk adli bilişiminden nerede ayrıldığını — ele alıyorum.
Kapanış
Firmware çıkarmak, gömülü güvenliğin kapısını açan ilk anahtardır. Önemli olan hangi aracı kullandığın değil, bütünlüğü koruyarak ve ne yaptığını bilerek çalışman. Kart okuyucudan başla, UART’ı yanında tut, chip-off’u son çare olarak sakla — ve her zaman hash al.
Bu içerik eğitim amaçlıdır; yalnızca sahibi olduğun ya da incelemeye yetkili olduğun cihazlarda uygula.