Purdue Modeli: Endüstriyel Ağı Katmanlara Bölmek
OT güvenliğinin ortak dili Purdue modelidir. Bir endüstriyel ağı seviyelere böler ve “neyin nereye bağlanabileceğini” tanımlar. IT ile OT’nin buluştuğu o kritik sınır tam da burada çizilir.
İçindekiler
Bir önceki yazıda IT ve OT güvenliğinin neden farklı öncelikler taşıdığını konuştuk. Peki bu farkı sahada nasıl uygulamaya dökeriz? Cevabın büyük kısmı mimaride — endüstriyel ağı nasıl kurduğunda. Ve OT dünyasının bu konudaki ortak dili Purdue modelidir.
Purdue modeli (Purdue Enterprise Reference Architecture’dan gelir), bir endüstriyel kontrol sistemini işlevsel seviyelere böler. Amaç basit ama güçlü: fiziksel sürecin en kritik olduğu katmanları, en az güvenilir olan kurumsal ve internet katmanlarından ayırmak. Bu yazı modeli katman katman açıklıyor.
Seviyeler: fiziksel süreçten kurumsala
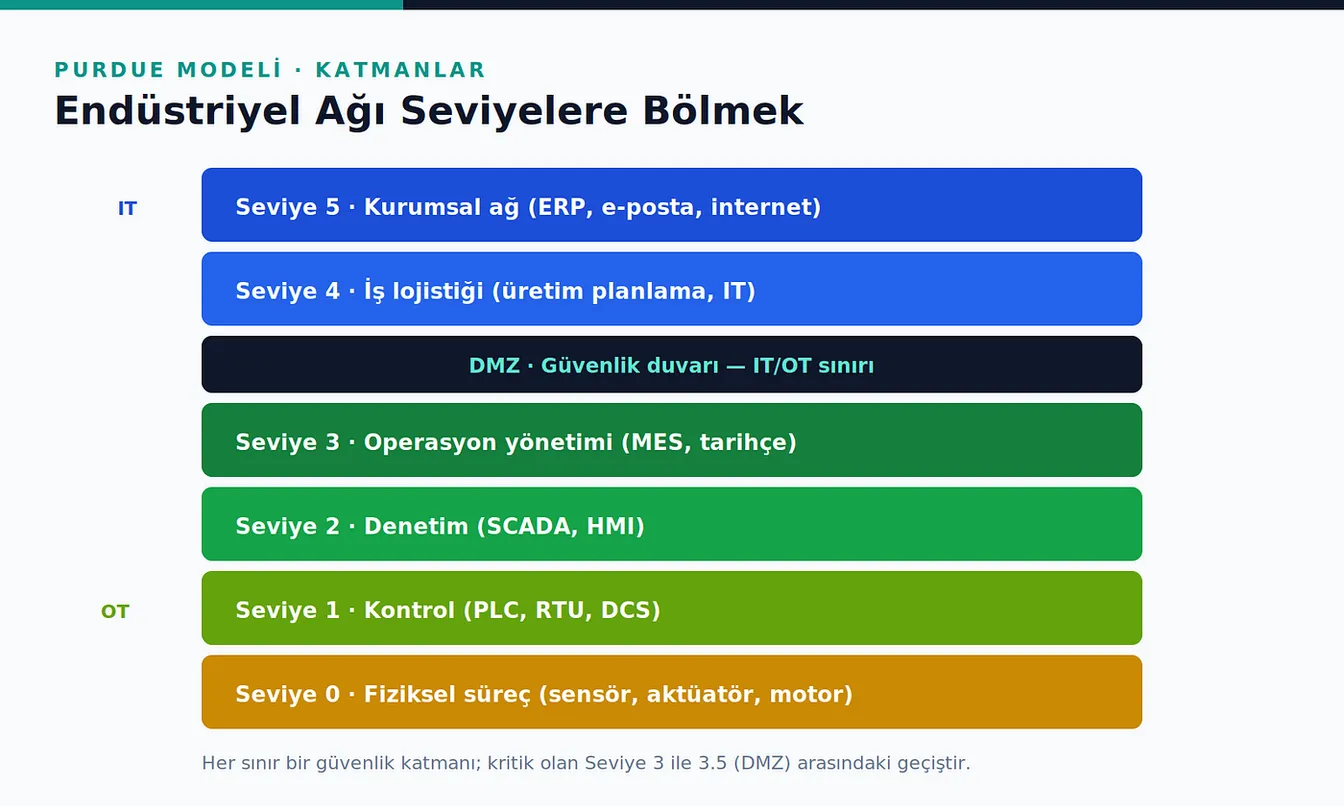
Model aşağıdan yukarıya doğru güven ve kritiklik azalır:
- Seviye 0 — Fiziksel süreç. Sensörler, aktüatörler, motorlar, valfler. Gerçek dünyaya dokunan katman. Bir hata burada fiziksel sonuç doğurur.
- Seviye 1 — Kontrol. PLC’ler, RTU’lar, DCS’ler. Seviye 0’ı okuyup komut veren “beyinler”.
- Seviye 2 — Denetim. SCADA ve HMI sistemleri. Operatörün süreci izleyip yönettiği katman.
- Seviye 3 — Operasyon yönetimi. MES (üretim yürütme), veri tarihçesi (historian), üretim optimizasyonu. OT’nin en üst katmanı.
- Seviye 4 — İş lojistiği. Üretim planlama, IT sistemleri. Artık kurumsal dünyaya geçiş.
- Seviye 5 — Kurumsal ağ. ERP, e-posta, internet. En az güvenilir, en açık katman.
Kritik nokta: DMZ (Seviye 3.5)
Modelin kalbi, Seviye 3 (OT) ile Seviye 4 (IT) arasındaki sınırdır. Buraya genelde bir DMZ (silahtan arındırılmış bölge) yerleştirilir — bir tampon katman. IT ve OT’nin doğrudan konuşmasına izin verilmez; tüm trafik bu DMZ üzerinden, sıkı kurallarla geçer.
Neden bu kadar önemli? Çünkü çoğu ciddi OT olayı, bir saldırganın IT tarafından (ör. bir oltalama e-postasıyla) girip OT’ye doğru ilerlemesiyle olur. Sağlam bir IT/OT sınırı, bu yanal hareketi durduran ana settir. DMZ olmadan, kurumsal ağdaki bir ihlal doğrudan üretim hattına ulaşabilir.
Modelin gücü ve sınırları
Gücü: Purdue, “neyin nereye bağlanabileceği” konusunda ortak, anlaşılır bir dil sunar. Bir denetimde ya da tasarımda “bu cihaz Seviye 1’de, doğrudan Seviye 4’e bağlanmamalı” demek, herkesin anladığı bir cümledir. Segmentasyonu somutlaştırır.
Sınırları: Model 1990’ların katı, hiyerarşik fabrikası için tasarlandı. Bugünün dünyasında sınırlar bulanıklaşıyor: IIoT cihazları doğrudan buluta bağlanıyor, uzaktan bakım katmanları atlıyor, kablosuz bağlantılar hiyerarşiyi deliyor. Purdue hâlâ değerli bir zihinsel çerçeve ama artık tek başına yeterli değil; sıfır güven (zero trust) yaklaşımlarıyla tamamlanıyor.
Savunma tarafı: modeli uygulamak
- Katmanları gerçekten ayır — güvenlik duvarları ve VLAN’larla seviyeler arası trafiği kısıtla.
- DMZ’yi kur — IT/OT arasında doğrudan bağlantıya asla izin verme.
- Seviye atlamayı yakala — bir Seviye 1 cihazının internete konuşması bir alarmdır.
- Uzaktan erişimi kontrol et — bakım bağlantıları modelin en zayıf noktasıdır; sıkı yönet.
- Modeli güncel tut — IIoT ve bulut bağlantılarını haritaya dahil et, görmezden gelme.
Adli bilişim açısı
Bir OT olayında Purdue modeli, incelemenin haritasıdır. “Saldırgan hangi seviyeye kadar indi?” sorusu, olayın ciddiyetini belirler. Seviye 4’te kalmış bir ihlal ile Seviye 1’e (PLC’lere) ulaşmış bir ihlal tamamen farklı sonuçlar taşır. Adli açıdan, seviyeler arası trafiği kaydeden noktalar (DMZ güvenlik duvarı logları, historian kayıtları, SCADA logları) delilin toplandığı yerlerdir. Modbus gibi kimliksiz protokoller Seviye 1–2’de delil bırakmadığından (bkz. serinin Modbus yazısı), sınır noktalarındaki kayıtlar kritik önem taşır.
Kapanış
Purdue modeli, OT güvenliğinin harita ve pusulasıdır. Endüstriyel ağı seviyelere bölerek, en kritik olanı en açık olandan ayırır ve IT/OT sınırını somutlaştırır. Modern bağlanabilirlik onu esnetse de, temel fikir hâlâ geçerli: fiziksel sürece dokunan katmanı, internete dokunan katmandan olabildiğince uzak tut. Bir OT ağını anlamak ya da savunmak istiyorsan, önce onu Purdue seviyelerinde okumayı öğren.
Bu içerik eğitim amaçlıdır.