IT Güvenliği ile OT Güvenliği Neden Aynı Şey Değil: Availability vs Confidentiality
IT dünyasından gelen bir güvenlikçi OT sahasına ilk çıktığında en büyük şoku öncelik sırasının tersine dönmesidir. IT’de veriyi korumak için sistemi durdurursun; OT’de sistemi durdurmak felakettir.
İçindekiler
Siber güvenlik eğitimi neredeyse tümüyle IT dünyası üzerine kuruludur: veri sızıntısı, kimlik hırsızlığı, fidye yazılımı, ağ savunması. Bu dünyada temel içgüdü nettir — veriyi koru. Bir şüphe anında sistemi izole et, kapat, trafiği kes; önemli olan gizli kalması gereken bilginin sızmamasıdır.
Sonra OT (Operasyonel Teknoloji) sahasına çıkarsın — bir fabrika, bir enerji santrali, bir su tesisi — ve bu içgüdünün seni yanlış yola götürdüğünü fark edersin. Çünkü OT’de öncelikler tersine dönmüştür. Bu yazı, IT ve OT güvenliğinin neden farklı meslekler olduğunu, o ünlü CIA üçlüsünün nasıl baş aşağı döndüğü üzerinden anlatıyor.
CIA üçlüsü ve IT’nin önceliği
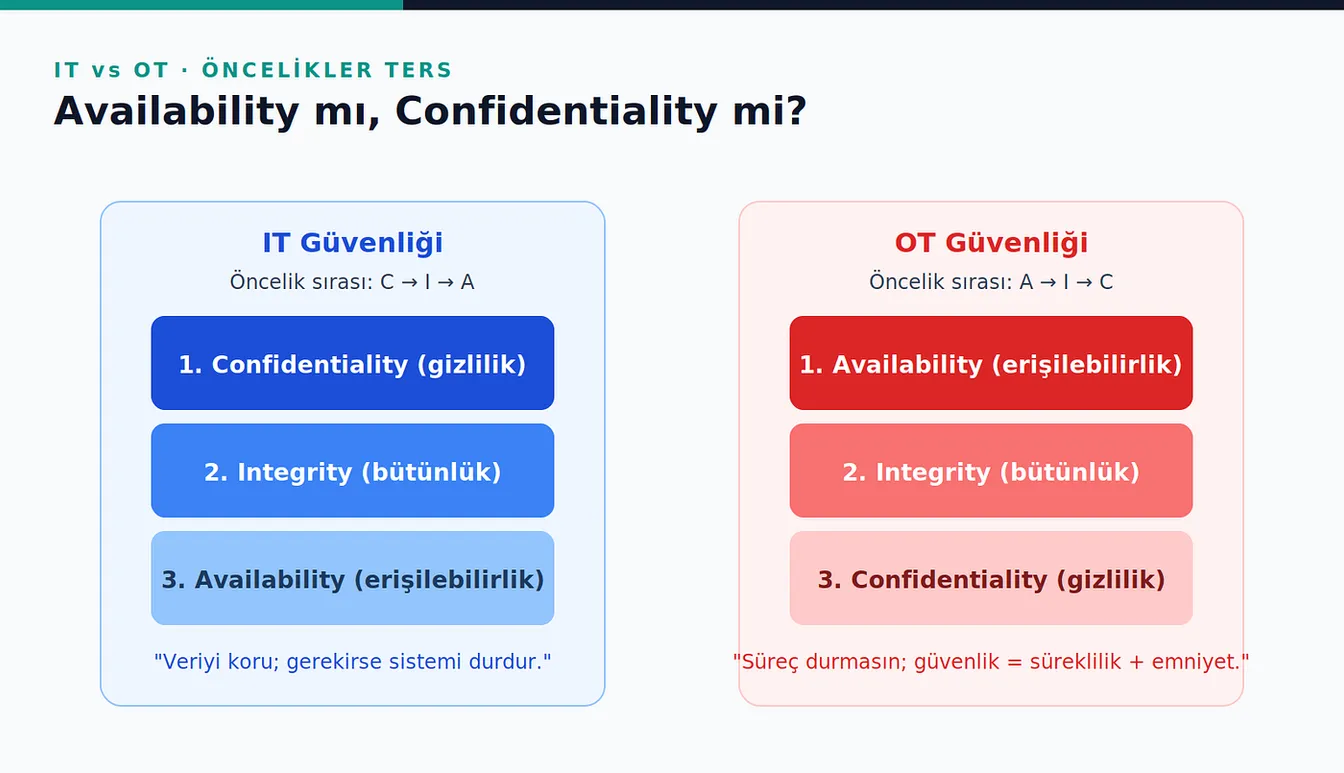
Güvenliğin klasik üçlüsü: Confidentiality (gizlilik), Integrity (bütünlük), Availability (erişilebilirlik). IT dünyasında öncelik sırası genelde tam bu sıradadır: C → I → A.
Bir banka düşün. En kötü senaryo müşteri verisinin çalınmasıdır (gizlilik ihlali). Sistemin birkaç saat kapalı kalması can sıkıcıdır ama veri sızıntısının yanında ikincil kalır. Bu yüzden IT güvenlikçisinin refleksi: şüphe varsa durdur ve koru. Sistemi kapatmak meşru, hatta çoğu zaman doğru bir savunmadır.
OT’de öncelik neden tersine döner
Şimdi bir elektrik santralini ya da bir su arıtma tesisini düşün. Burada en kritik şey sürecin kesintisiz ve güvenli devam etmesidir. Öncelik sırası: A → I → C.
- Availability (erişilebilirlik) en üstte. Bir türbini, bir pompayı, bir üretim hattını durdurmak yalnızca para kaybı değil; bazen fiziksel tehlike, çevresel felaket ya da insan hayatı riski demektir. OT’de “şüphe varsa kapat” felaket olabilir.
- Integrity (bütünlük) ikinci. Bir sensör verisinin ya da bir kontrol komutunun değiştirilmesi, fiziksel dünyada yanlış kararlara yol açar — yanlış basınç, yanlış sıcaklık, yanlış hız.
- Confidentiality (gizlilik) en altta. Bir PLC’nin register değerinin gizli kalması, bir sürecin durmasından çok daha az kritiktir.
Buna genelde “emniyet (safety)” boyutu da eklenir: OT’de güvenlik yalnızca veriyi değil, insanları ve fiziksel dünyayı korumaktır.
Bu farkın pratik sonuçları
Öncelik tersine dönünce, IT’de doğru olan pek çok şey OT’de yanlış olur:
- Yama yönetimi: IT’de “hemen yama geç.” OT’de bir yama süreci durdurabilir; yama pencereleri aylar sürebilir, bazı sistemler hiç yamalanamaz.
- Antivirüs/EDR: IT’de standart. OT’de bir tarama, gerçek zamanlı bir kontrolcüyü yavaşlatıp süreci bozabilir.
- Ağ izolasyonu: IT’de “şüpheli cihazı kes.” OT’de bir cihazı kesmek bir prosesi durdurabilir.
- Cihaz ömrü: IT’de 3–5 yıl. OT’de 15–20 yıl; hâlâ Windows XP ya da desteklenmeyen sistemler sahada.
- Belirlenmişlik: OT’de milisaniyelik zamanlama kritik; güvenlik önlemi gecikme yaratamaz.
Bu yüzden OT güvenliği “IT güvenliğini fabrikaya taşımak” değildir; kendi kurallarıyla ayrı bir disiplindir.
Savunma tarafı: OT’ye özgü yaklaşım
- Pasif izleme öncelikli — aktif tarama yerine ağı dinleyerek gözle; süreci bozma.
- Segmentasyon — IT ve OT’yi ayır, katmanla (bkz. serinin Purdue modeli yazısı).
- Kesintisizliği koru — savunma önlemleri sürecin availability’sini tehdit etmemeli.
- Emniyet sistemlerini ayrı tut — güvenlik (safety) katmanı bağımsız olmalı.
- Değişimi dikkatle planla — her müdahale bir bakım penceresi ve risk analizi gerektirir.
Adli bilişim açısı
Öncelik farkı adli bilişime doğrudan yansır. IT olayında refleks “sistemi imajla, sonra analiz et”tir. OT olayında sistemi durdurmak çoğu zaman mümkün değildir; canlı, seçici delil toplama ve pasif ağ kaydı öne çıkar (bkz. serinin IoT/OT forensics ve “log yok” yazıları). Bir OT olay müdahalesinde “önce kapat” değil, “önce süreci koru, sonra delili topla” mantığı geçerlidir. Bu, klasik DFIR eğitiminin doğrudan aktarılamayacağı, gömülü/OT bilgisi gerektiren bir alandır.
Kapanış
IT ve OT güvenliği aynı kelimeleri kullanır ama farklı diller konuşur. Aradaki temel fark, o CIA üçlüsünün baş aşağı dönmesinde saklı: IT veriyi korur, OT süreci ve insanı korur. Bu farkı içselleştirmeyen bir güvenlikçi, en iyi niyetle bir prosesi durdurup gerçek zarar verebilir. OT güvenliğine geçmek, yeni araçlar öğrenmekten önce önceliklerini yeniden sıralamayı gerektirir.
Bu içerik eğitim amaçlıdır.