Yerli SIEM/OT İzleme Neden Önemli: Ambargo ve Bağımlılık Açısından
Bir güvenlik aracının en kritik anında çalışmama ihtimali, teknik bir arıza değil politik bir karar olabilir. Kritik altyapı ve savunma sanayi için bu, yerli izleme ve adli bilişim kabiliyetini stratejik bir zorunluluk yapıyor.
İçindekiler
Bir güvenlik operasyonunun temelinde izleme yatar: logları toplamak, ilişkilendirmek, anomaliyi yakalamak. Bunu yapan araca genelde SIEM (Güvenlik Bilgi ve Olay Yönetimi) denir; OT tarafında ise buna özel izleme platformları vardır. Bu araçlar bir kurumun “gözü ve kulağı”dır.
Peki bu göz ve kulak dışa bağımlıysa ne olur? Bu yazı, kritik altyapı ve savunma sanayi bağlamında yerli SIEM/OT izleme kabiliyetinin neden yalnızca teknik değil, aynı zamanda stratejik bir mesele olduğunu ele alıyor. Amacım tek bir “doğru cevap” dayatmak değil; hem bağımlılık riskini hem de yerli geliştirmenin gerçek zorluklarını dürüstçe koymak.
Dış bağımlılığın katmanları
Yabancı bir güvenlik/izleme platformuna bağımlılık, birkaç ayrı riski aynı anda taşır:
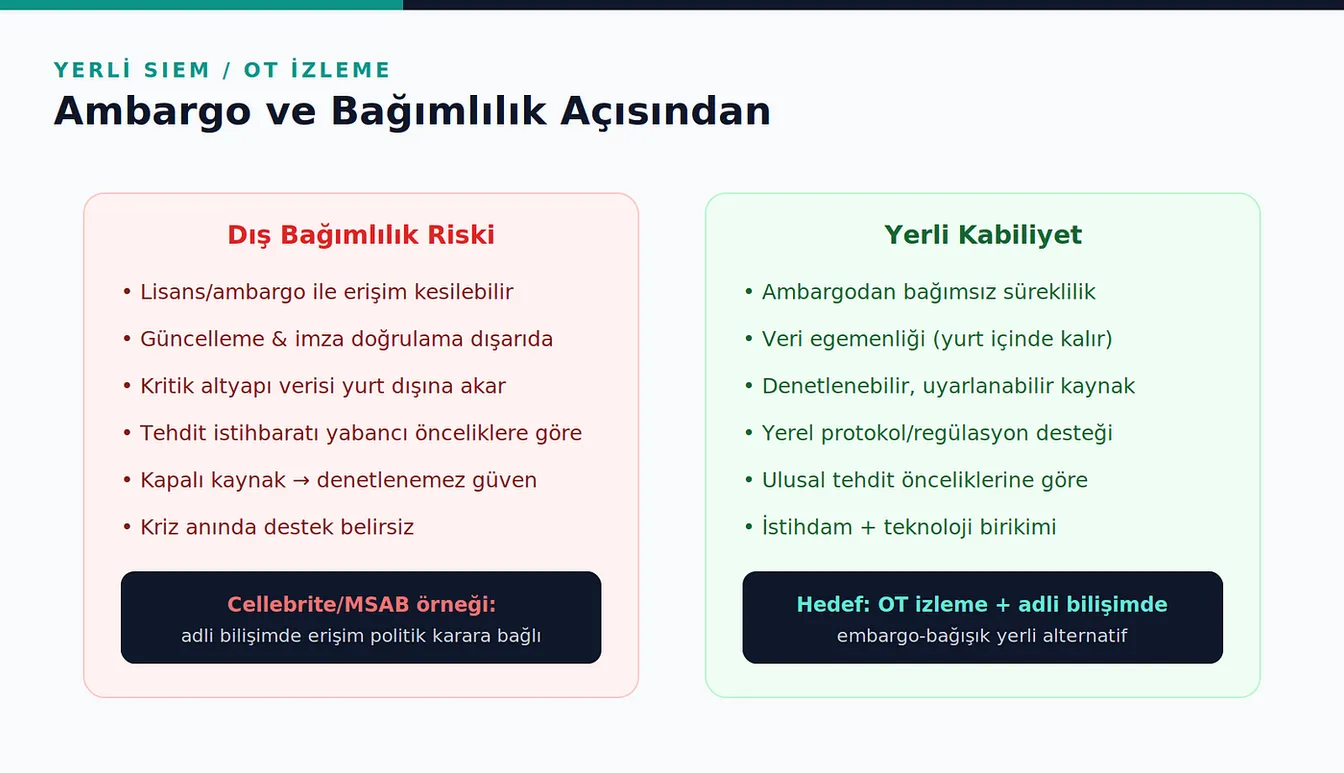
- Erişim riski (ambargo/lisans). Bir aracın kullanımı, üreticinin ülkesinin ihracat politikalarına bağlı olabilir. Politik bir kararla lisans yenilenmeyebilir ya da erişim kesilebilir — hem de tam ihtiyaç duyulan anda.
- Güncelleme ve tehdit istihbaratı bağımlılığı. Modern izleme araçları sürekli güncellenen tehdit istihbaratıyla çalışır. Bu akış dışarıdaysa, hem kesilebilir hem de yabancı önceliklere göre şekillenir; yerel tehditler geç ya da hiç kapsanmayabilir.
- Veri egemenliği. İzleme aracı, kritik altyapının en hassas verisini görür. Bu verinin yurt dışındaki sistemlere akması başlı başına bir risktir.
- Denetlenebilirlik. Kapalı kaynaklı bir araca “güvenmek” zorundasındır; içinde ne olduğunu bağımsız denetleyemezsin.
- Kriz anında destek belirsizliği. Gerçek bir kriz anında, dışa bağımlı desteğin devrede olacağının garantisi yoktur.
Adli bilişimden somut bir örnek
Bu tartışma soyut değil. Adli bilişim alanında Cellebrite ve MSAB gibi araçlar dünya standardıdır ve olağanüstü yeteneklidir — ama erişimleri, üretici ülkelerin politikalarına tabidir. Bir kurumun en kritik incelemesini yapabilme yeteneği, başka bir ülkenin ihracat kararına bağlı hâle gelebilir. Bu, yeteneğin kalitesiyle ilgili bir eleştiri değil; bağımlılığın doğasıyla ilgili bir gerçek. Aynı mantık OT izleme ve SIEM için de geçerlidir.
Yerli kabiliyetin sağladıkları
Yerli bir izleme/adli bilişim kabiliyeti, bu riskleri şu yönlerden azaltır:
- Süreklilik — ambargodan bağımsız, kesintisiz erişim.
- Veri egemenliği — hassas veri yurt içinde kalır.
- Denetlenebilirlik ve uyarlanabilirlik — kaynağa hâkim olmak, hem güveni hem esnekliği artırır.
- Yerel uyum — Türkçe/yerel protokoller, mevzuat (ör. kişisel veri, adli süreçler) ve yerel tehdit önceliklerine göre şekillenme.
- Teknoloji ve istihdam birikimi — kabiliyeti içeride tutmak, uzun vadeli stratejik bir yatırımdır.
Dürüst olalım: yerli geliştirmenin zorlukları
Yerli kabiliyet savunusu, gerçekleri görmezden gelmemeli. Olgun yabancı araçların arkasında yıllarca AR-GE, büyük ekipler ve geniş tehdit istihbaratı ağları var. Yerli bir alternatif geliştirmek:
- Zaman ve kaynak ister — olgunluk bir gecede gelmez.
- Yetkin insan gücü ister — OT, gömülü ve adli bilişimi birleştiren nadir bir uzmanlık gerektirir.
- Ekosistem ister — tek bir araç değil, onu besleyen istihbarat, eğitim ve destek yapısı.
- “Yeniden icat” tuzağı taşır — her şeyi sıfırdan yazmak yerine, açık kaynak temeller üzerine inşa etmek çoğu zaman daha akıllıcadır.
Yani soru “yerli mi, yabancı mı?” ikilemi değil; hangi kritik kabiliyetlerin egemen olması gerektiği ve bunun nasıl, hangi temeller üzerine inşa edileceği sorusudur.
Pratik bir yol: açık kaynak temelli, yerli uyarlı
Gerçekçi bir yaklaşım, olgun açık kaynak temelleri (ağ izleme, log toplama, adli analiz çatıları) yerel ihtiyaçlara göre uyarlayıp üzerine yerli değer katmaktır: Türkçe raporlama, yerel mevzuata uygun delil çıktıları, yerel protokol desteği, yerel tehdit istihbaratı entegrasyonu. Bu, hem “her şeyi sıfırdan yazma” yükünü hafifletir hem de egemenlik kazandırır. Bu yaklaşım, gömülü/OT geçmişiyle adli bilişimi birleştiren uzmanlar için doğal bir çalışma alanı — çünkü bu araçların en zor kısmı (gömülü cihaz analizi, kimliksiz protokol trafiğinin yorumlanması) tam da bu kesişimde yatıyor.
Adli bilişim açısı
Bu yazı, serinin bir tür kapanışı: gömülü güvenlik, OT protokolleri, firmware analizi ve OT loglaması üzerine anlattığım her şey, aslında bu stratejik resmin parçaları. Bir OT ağında delili nerede arayacağını bilmek (bkz. SCADA/PLC loglama yazısı), kimliksiz protokol trafiğini yorumlamak (bkz. Modbus, CAN yazıları), gömülü cihazdan delil çıkarmak (bkz. IoT/OT forensics yazıları) — bu becerilerin yerli olarak var olması, yerli izleme ve adli bilişim kabiliyetinin ta kendisidir. Teknik beceri ile stratejik egemenlik, burada aynı madalyonun iki yüzü.
Kapanış
Yerli SIEM ve OT izleme meselesi, “yabancı kötü, yerli iyi” gibi basit bir sloganla özetlenemez. Yabancı araçlar çoğu zaman teknik olarak üstündür; mesele onların yeteneği değil, kritik anda erişimin başkasının kararına bağlı olmasıdır. Kritik altyapı ve savunma sanayi için bazı kabiliyetlerin egemen olması, teknik bir tercih değil stratejik bir zorunluluk. Ve bu kabiliyeti inşa etmenin en gerçekçi yolu, açık temeller üzerine yerel uzmanlık ve yerel ihtiyaçları örmekten geçiyor — tam da bu serinin anlattığı becerilerin buluştuğu yerden.
Bu içerik eğitim ve strateji tartışması amaçlıdır; belirli bir ürün ya da politika önerisi değil, konunun farklı yönlerini ortaya koyan bir değerlendirmedir.