Türkiye’nin Kritik Altyapı Güvenliği: Enerji, Ulaşım, Üretim
Bir ülkenin en savunmasız yeri, çoğu zaman en görünmez yerdir: elektriği üreten, treni hareket ettiren, suyu arıtan endüstriyel kontrol sistemleri. Türkiye için OT güvenliği artık teknik bir konu değil, stratejik bir mesele.
İçindekiler
Siber güvenlik denince akla genelde veri sızıntıları, fidye yazılımları, çalınan kredi kartları gelir. Ama bir ülkenin gerçekten savunmasız olduğu yer, çoğu zaman ekranların değil, fiziksel süreçlerin olduğu yerdir: elektrik şebekesi, doğalgaz iletimi, demiryolu sinyalizasyonu, su arıtma, fabrika otomasyonu. Bunların hepsi OT (Operasyonel Teknoloji) sistemleriyle çalışır ve bir sorun burada olduğunda sonuç dijital değil, fiziksel olur — karanlıkta kalan şehirler, duran trenler, kesilen su.
Bu yazı, Türkiye bağlamında kritik altyapı güvenliğinin neden stratejik bir öncelik olduğunu, ortak zorlukları ve bu alanda yerli kabiliyetin önemini ele alıyor.
Kritik altyapı nedir, neden kritik?
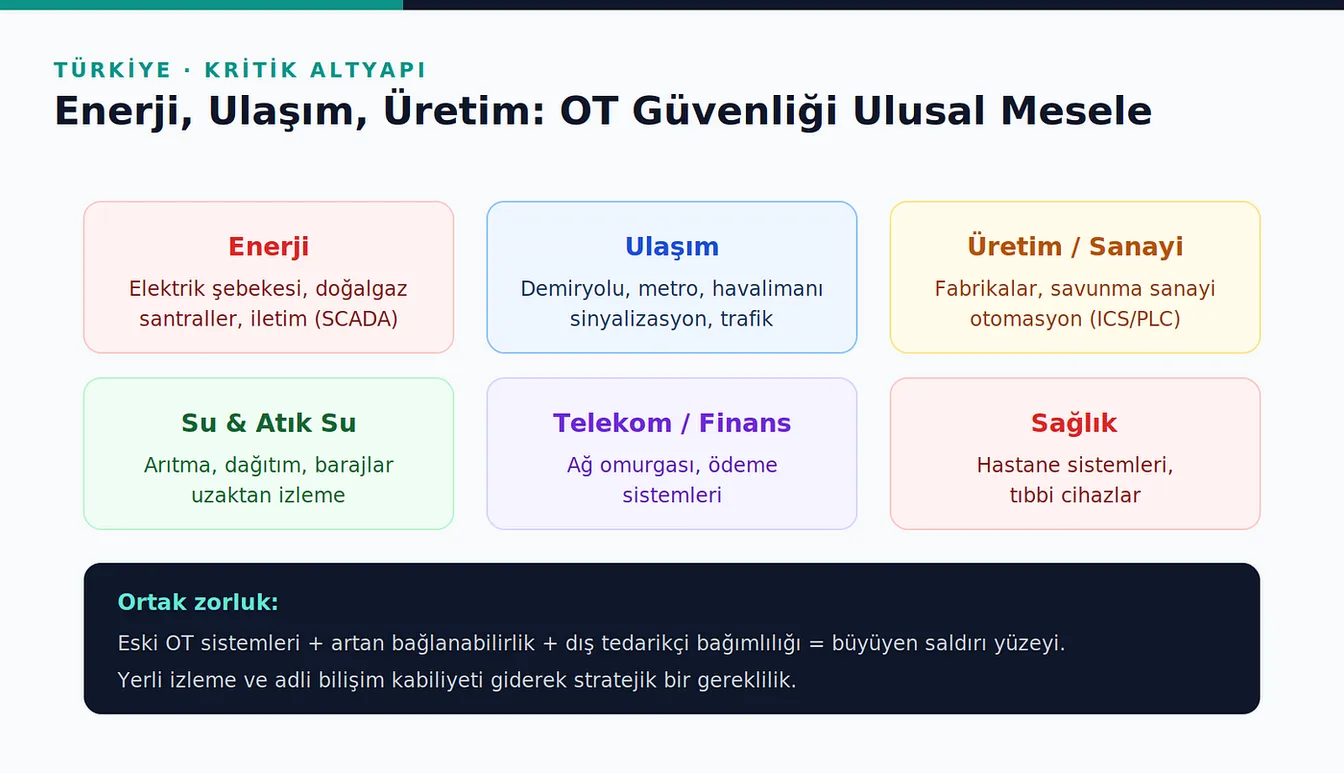
Kritik altyapı, kesintisi toplumu ve ekonomiyi doğrudan sarsan sistemlerdir. Türkiye için başlıca sektörler:
- Enerji — elektrik üretim/iletim/dağıtım, doğalgaz, santraller. SCADA sistemleriyle yönetilir.
- Ulaşım — demiryolu, metro, havalimanı sinyalizasyonu, trafik yönetimi.
- Üretim / Sanayi — fabrikalar, otomasyon ve özellikle savunma sanayi üretim hatları.
- Su ve atık su — arıtma tesisleri, dağıtım, barajlar; çoğu uzaktan izlenir.
- Telekom ve finans — ağ omurgası, ödeme sistemleri.
- Sağlık — hastane sistemleri, tıbbi cihazlar.
Bu sektörlerin ortak noktası: hepsi giderek daha fazla dijitalleşirken, altlarındaki OT sistemleri çoğu zaman on yıllar öncesinin teknolojisiyle çalışıyor.
Ortak zorluk: eski sistem, artan bağlanabilirlik
Kritik altyapının siber güvenlik açığı üç faktörün kesişiminden doğar:
- Eski OT sistemleri. 15–20 yıllık PLC’ler, desteklenmeyen işletim sistemleri, güvenlik düşünülmeden tasarlanmış protokoller (bkz. serinin Modbus yazısı). Bunları güncellemek ya da değiştirmek çoğu zaman mümkün ya da ekonomik değil.
- Artan bağlanabilirlik. Verimlilik ve uzaktan yönetim için bu eski sistemler artık ağlara, hatta internete bağlanıyor. Kapalı tasarlanmış bir sistemi açık bir dünyaya bağlamak, saldırı yüzeyini büyütüyor.
- Tedarik zinciri ve dış bağımlılık. Donanım, yazılım ve izleme araçlarının önemli kısmı dış kaynaklı. Bu, hem teknik hem stratejik bir bağımlılık yaratıyor.
Bu üçünün kesişimi, giderek büyüyen bir ulusal saldırı yüzeyi anlamına geliyor.
Neden stratejik bir mesele?
Kritik altyapıya yönelik siber tehditler artık teorik değil. Dünya genelinde enerji şebekelerine, su tesislerine ve üretim sistemlerine yönelik olaylar yaşandı. Bu tür sistemlerin ortak dersi şu: bir OT olayı, bir veri sızıntısından farklı olarak fiziksel ve ulusal güvenlik boyutu taşır.
Türkiye’nin konumu bunu daha da önemli kılıyor: büyüyen bir enerji altyapısı, gelişen bir savunma sanayi, ve giderek dijitalleşen bir üretim ekonomisi. Bu varlıkları korumak, klasik IT güvenliğinin ötesinde, OT’ye özgü kabiliyet gerektiriyor.
Yerli kabiliyetin önemi
Kritik altyapı güvenliğinde dışa bağımlılık iki katmanlı bir risktir: hem teknik (denetlenemeyen kapalı sistemler) hem stratejik (ambargo ya da politik kararla erişimin kesilmesi). Bu yüzden yerli OT izleme, adli bilişim ve güvenlik kabiliyeti geliştirmek — TÜBİTAK BİLGEM, savunma sanayi kurumları ve özel sektörün ortak gündemi — giderek stratejik bir gereklilik hâline geliyor. Bu konuyu serinin son yazısında (yerli SIEM/OT izleme) ayrıca ele alıyorum.
Savunma tarafı: nereden başlanır
- Envanter ve görünürlük — neyin bağlı olduğunu bilmeden korunamaz; OT varlık envanteri çıkar.
- Segmentasyon — IT/OT ayrımı ve Purdue modeli (bkz. ilgili yazı).
- Pasif izleme — süreci bozmadan anomali tespiti.
- Olay müdahale planı — OT’ye özgü, “önce süreci koru” mantığıyla.
- Yerli kabiliyet yatırımı — uzun vadeli stratejik bağımsızlık.
Adli bilişim açısı
Bir kritik altyapı olayında adli bilişim, hem “ne oldu”yu anlamak hem de gelecekteki savunmayı şekillendirmek için hayatidir. Ama OT ortamında bu iş, klasik adli bilişimden farklı beceriler ister: canlı ve seçici delil toplama, pasif ağ kaydı, gömülü cihaz analizi (bkz. serinin IoT/OT forensics yazıları). Bu becerileri yerli olarak geliştirmek, kritik altyapı güvenliğinin ayrılmaz bir parçası — çünkü bir enerji santralinin adli incelemesini dışarıya bağımlı yapmak, başlı başına bir risktir.
Kapanış
Kritik altyapı güvenliği, bir ülkenin en sessiz ama en önemli savunma hattıdır. Türkiye için enerji, ulaşım ve üretim sistemlerinin korunması, eski OT teknolojisi ile artan bağlanabilirliğin kesişiminde giderek zorlaşıyor. Bu zorluğun cevabı yalnızca teknik değil aynı zamanda stratejik: OT güvenliği, izleme ve adli bilişimde yerli kabiliyet geliştirmek. Görünmez altyapıyı korumak, artık görünür bir öncelik olmalı.
Bu içerik eğitim ve farkındalık amaçlıdır.