OSI Katmanları Bir Delil Haritasıdır: Hangi Katman Hangi İzi Bırakır
OSI modeli çoğu kişi için ezberlenip unutulan bir sınav konusu. Oysa her katmanın kendi adresi, kendi cihazı ve kendi kaydı var. Bir ağ olayında “nereye bakmalıyım” sorusunun cevabı bu yedi katmanda yazılı.
İçindekiler
- Yedi katman, yedi soru
- Katman 1: fiziksel
- Katman 2: veri bağı
- Katman 3: ağ
- Katman 4: taşıma
- Katman 5 ve 6: oturum ve sunum
- Katman 7: uygulama
- Aynı olay, katman katman
- Nerede yakaladığın, ne gördüğünü belirler
- OT ağlarında eksik katmanlar
- Savunma tarafı: her katmanın kaydını olaydan önce aç
- Adli bilişim açısı
- Kapanış
Bilgisayar ağları dersinin ilk haftasında tahtaya yedi kutu çizilir: fiziksel, veri bağı, ağ, taşıma, oturum, sunum, uygulama. Öğrenci katmanların adını bir tekerlemeyle ezberler, sınavdan sonra da büyük kısmını unutur. Gerçek ağlar zaten TCP/IP ile çalışır ve o modelde dört katman vardır.
Yine de OSI modeli ağcıların ortak dili olmayı sürdürüyor. “Katman 2 anahtar”, “katman 7 güvenlik duvarı”, “bu bir katman 1 sorunu” derken herkes aynı şeyi anlıyor. Bu yazıda modele başka bir açıdan bakacağım: bir sınıflandırma şeması olarak değil, bir delil haritası olarak. Çünkü her katmanın kendine ait bir kimlik türü, o kimliği gören bir cihaz ve o cihazın tuttuğu bir kayıt var. Bir olayda hangi sorunun cevabını aradığını bilirsen, hangi katmana ve dolayısıyla hangi cihaza gideceğini de bilirsin.
Yedi katman, yedi soru
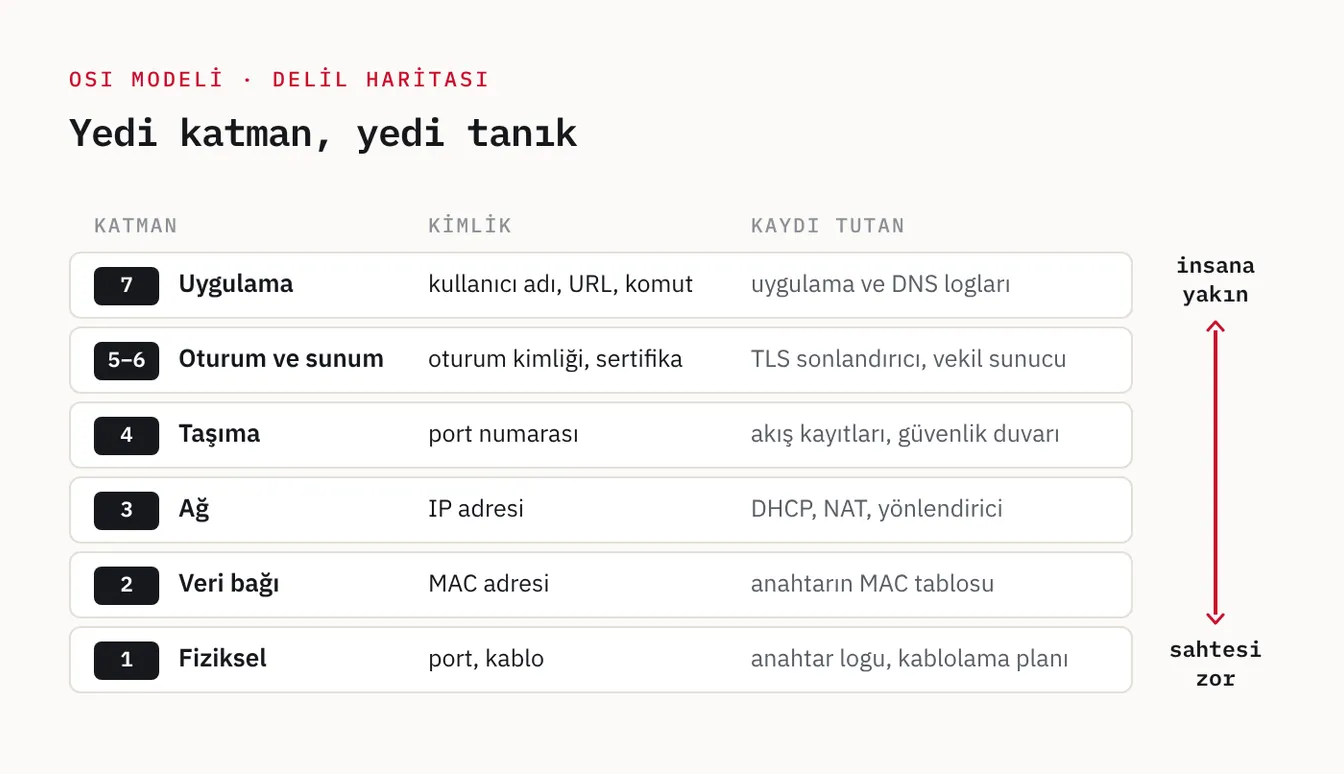
Önce haritanın tamamını görelim, sonra tek tek gezelim.
| Katman | Kimlik | Kaydı tutan | Cevapladığı soru |
|---|---|---|---|
| 1 Fiziksel | Port, kablo, radyo kanalı | Anahtar, erişim noktası, patch panel kayıtları | Fiziksel olarak nereye bağlandı? |
| 2 Veri bağı | MAC adresi | Anahtarın MAC tablosu, kablosuz denetleyici, 802.1X sunucusu | Hangi ağ kartı? |
| 3 Ağ | IP adresi | Yönlendirici, güvenlik duvarı, DHCP sunucusu, NAT tablosu | Hangi adresle, nereden nereye? |
| 4 Taşıma | Port numarası, bağlantı durumu | Güvenlik duvarı durum tablosu, akış kayıtları | Hangi servisle, ne kadar süre, ne kadar veri? |
| 5-6 Oturum ve sunum | Oturum kimliği, sertifika | TLS sonlandırıcı, vekil sunucu | Hangi kimlik sunuldu, bağlantı nasıl şifrelendi? |
| 7 Uygulama | Kullanıcı adı, URL, komut | Uygulama ve sunucu logları, DNS kayıtları | Tam olarak ne söylendi? |
Aşağıdan yukarı çıktıkça kimlik insana yaklaşır: en altta bir bakır kablo, en üstte bir kullanıcı adı vardır. En alta inildiğinde ise sahtesini üretmek zorlaşır: bir kullanıcı adını taklit etmek kolaydır, bir kablonun takılı olduğu portu taklit etmek zordur. İyi bir inceleme iki yönde de gider.
Katman 1: fiziksel
En az konuşulan katman, çünkü yazılımla ilgisi yok. Ama “bu cihaz binanın neresindeydi” sorusunun tek cevabı buradadır.
Yönetilebilir bir anahtar (switch), her portunun ne zaman aktif olduğunu ve ne zaman düştüğünü kaydeder. Port 17’ye saat 14.02’de bir kablo takıldıysa, bunun kaydı anahtarın logunda durur. O portun binada hangi prize gittiğini ise ağın fiziksel dokümantasyonu söyler; o dokümantasyon güncel değilse zincir burada kopar.
Kablosuz ağlarda fiziksel katman radyo sinyalidir. Erişim noktaları bağlanan istemcinin sinyal gücünü kaydeder; birden fazla erişim noktasının verisi birleştirildiğinde cihazın kabaca konumu çıkarılabilir. Kurumsal kablosuz sistemlerin birçoğu bunu destekler.
Bu katmanda görülen diğer izler: beklenmedik bir portta bağlantı hızının değişmesi (araya bir cihaz girmiş olabilir), kısa süreli bağlantı kopmaları, PoE ile beslenen bir portta güç tüketiminin değişmesi. Tek başlarına bir şey kanıtlamazlar, ama üst katmanlardaki bir bulguyla aynı dakikaya denk geliyorlarsa anlam kazanırlar.
Katman 2: veri bağı
Burada kimlik MAC adresidir ve en değerli kayıt, anahtarın MAC adres tablosudur. Anahtar, her portundan hangi MAC adreslerinin geldiğini öğrenir ve bir tabloda tutar. Bu tablo, bir ağ kartını fiziksel bir porta bağlayan temel kaynaktır:
Switch# show mac address-table
Vlan    Mac Address       Type        Ports
----    -----------       --------    -----
  10    b827.eb4c.91d2    DYNAMIC     Gi1/0/17
  10    3c52.82a1.0f4e    DYNAMIC     Gi1/0/22
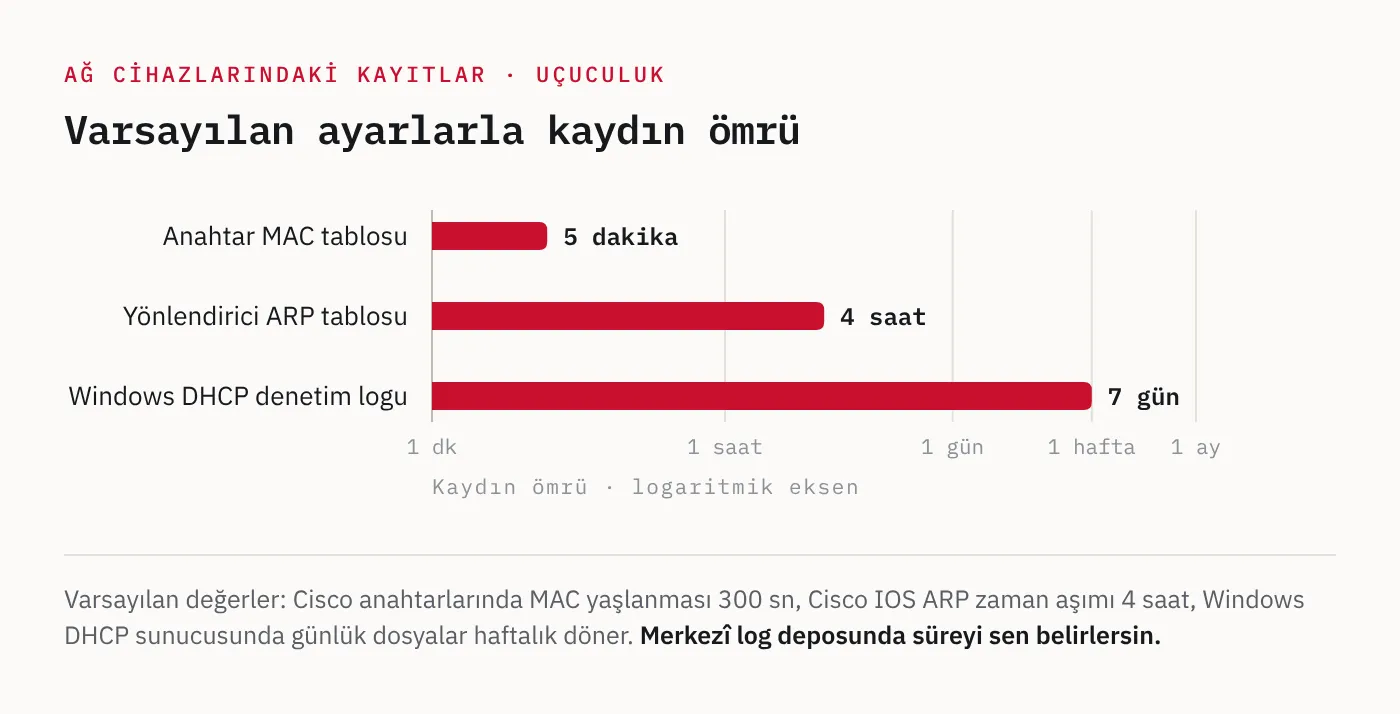
Tablonun zayıflığı ömrüdür. Dinamik kayıtlar, cihaz sustuktan sonra varsayılan olarak yaklaşık beş dakika içinde, port düştüğünde ise hemen silinir. Olaydan bir saat sonra baktığında aradığın satır çoktan gitmiş olabilir.
MAC adresinin ilk üç baytı üreticiyi gösterir. Yukarıdaki ilk satırdaki önek Raspberry Pi’ye aittir; bir üretim ağında beklenmedik biçimde böyle bir cihaz görmek kendi başına bir bulgudur. Ama MAC adresine kimlik olarak fazla güvenmemek gerekir:
- Değiştirilebilir. Çoğu işletim sisteminde tek komutla başka bir adres atanabilir.
- Rastgeleleştirilir. Güncel telefonlar varsayılan olarak, masaüstü işletim sistemleri ise ayara bağlı olarak, her kablosuz ağ için farklı, rastgele üretilmiş bir MAC adresi kullanır. Aynı telefon iki farklı ağda iki farklı cihaz gibi görünür.
- Yereldir. MAC adresi yalnızca aynı ağ bölümünde anlam taşır. Paket bir yönlendiriciden geçtiğinde kaynak MAC, yönlendiricinin adresiyle değiştirilir. İnternetten gelen bir pakette karşı tarafın MAC adresini göremezsin.
Bu katmanın daha güçlü kayıtları, portta kimlik doğrulama yapılan ağlarda bulunur. 802.1X kullanılan bir ağda her bağlantı bir kimlik doğrulama sunucusundan geçer ve “şu hesap, şu MAC ile, şu anahtarın şu portuna, şu saatte bağlandı” kaydı oluşur. Kablosuz ağlarda denetleyicinin tuttuğu bağlanma ve ayrılma kayıtları aynı işi görür.
Katman 3: ağ
IP adresinin katmanı. Burada üç kayıt öne çıkar.
DHCP kiraları. Bir cihaz ağa bağlandığında DHCP sunucusundan adres alır ve sunucu şunu kaydeder: hangi MAC adresine, hangi IP, ne zaman, ne kadar süreyle verildi ve cihaz kendini hangi adla tanıttı. Bu kayıt, katman 2 ile katman 3 arasındaki köprüdür. Bir logda gördüğün IP adresinin o saatte hangi cihaza ait olduğunu söyler.
ARP tabloları. Yönlendiriciler ve bilgisayarlar, aynı ağdaki IP adreslerinin hangi MAC adresine karşılık geldiğini kısa süreli bir önbellekte tutar. DHCP kullanmayan, adresi elle verilmiş cihazlar için IP ile MAC arasındaki tek bağ budur. Ömrü uç noktalarda dakikalarla, yönlendiricilerde çoğunlukla saatlerle ölçülür.
NAT kayıtları. İç ağdaki özel adresler internete çıkarken tek bir dış adrese çevrilir. Dışarıdaki bir sunucunun logunda görülen adres, kurumun dış adresidir; içeride hangi cihazın o bağlantıyı açtığını yalnızca NAT cihazının çeviri kaydı söyler. Bu kayıt loglanmıyorsa, bağlantı kapandıktan kısa süre sonra tablodan silinir ve o bilgi geri gelmez. Bunun “kim yaptı” sorusuna etkisini atıf zinciri yazısında konuşmuştuk.
Bunlara güvenlik duvarı logları ve yönlendirme kayıtları eklenir. Paket başlığındaki küçük ayrıntılar da bilgi taşır. Örneğin TTL değeri: işletim sistemleri paketi farklı başlangıç değerleriyle gönderir (Linux genellikle 64, Windows 128) ve her yönlendirici bu değeri bir azaltır. Yakalanan bir paketteki TTL, gönderenin işletim sistemi ve kaç atlama uzakta olduğu hakkında kaba bir fikir verir. Kesin delil değildir, tutarlılık denetimi için işe yarar.
Katman 4: taşıma
Bu katman, kimin kiminle konuştuğunu servis düzeyinde gösterir. Beş bilgi bir bağlantıyı tanımlar: kaynak adres, kaynak port, hedef adres, hedef port ve protokol.
En kullanışlı kayıt türü akış kayıtlarıdır (NetFlow, IPFIX). Bir akış kaydı paketlerin içeriğini tutmaz; yalnızca özetini tutar: bu beşli, başlangıç ve bitiş zamanı, paket ve bayt sayısı. İçerik olmadığı için az yer kaplar ve aylarca saklanabilir. İçerik olmadan da çok şey anlatır:
- Bir iç makinenin, daha önce hiç konuşmadığı bir dış adrese gece boyunca gigabaytlarca veri göndermesi.
- Tek bir kaynaktan, ağdaki yüzlerce adresin aynı portuna saniyeler içinde bağlantı denemesi.
- Düzenli aralıklarla tekrarlanan küçük bağlantılar; bir zararlının komuta sunucusunu yoklaması böyle görünür.
- Mühendislik ağından bir PLC’nin 502 numaralı portuna, alışılmış istasyonların dışında bir adresten gelen bağlantı.
TCP bayrakları ayrı bir bilgi katmanıdır: el sıkışmanın tamamlanıp tamamlanmadığı, bağlantının düzgün mü yoksa sıfırlanarak mı kapandığı. Bunu bir sonraki yazıda ayrıntılı işleyeceğiz.
Katman 5 ve 6: oturum ve sunum
OSI’nin bu iki katmanı TCP/IP dünyasında ayrı ayrı var olmaz; işlevleri uygulama protokollerinin içine dağılmıştır. Pratikte buraya en çok yakışan şey TLS’dir: oturumu kurar, kimliği doğrular, veriyi şifreler.
TLS adli açıdan iki yönlü bir etkiye sahiptir. İçeriği gizler; şifreli bir bağlantının içinde ne söylendiğini ağdan göremezsin. Ama el sıkışma sırasında epey bilgi açıkta kalır:
- Sunucu adı. İstemci, bağlanmak istediği alan adını el sıkışmanın başında çoğu zaman açık metin olarak gönderir.
- Sertifika. TLS 1.2 ve öncesinde sunucunun sertifikası açık gider; kim adına düzenlendiği ve kimin imzaladığı ağdan okunur. Kendi imzaladığı sertifikayla çalışan bir sunucuya giden bağlantı dikkat çeker. TLS 1.3’te sertifika şifreli gönderilir ve pasif kayıtta görünmez.
- İstemci parmak izi. İstemcinin el sıkışmada önerdiği şifre takımları ve uzantılar, kullanılan TLS kütüphanesine ve ayarlarına göre değişir. Bu özellikler bir parmak izine dönüştürülür ve “bu bağlantıyı bir tarayıcı mı, bir betik mi, bilinen bir zararlı mı açtı” sorusuna yardımcı olur. Parmak izi tek bir programı değil bir yazılım ailesini gösterir; kesin kimlik değil, ipucudur.
Kurum içinde TLS’yi açıp inceleyen bir vekil sunucu varsa, şifreli trafiğin içeriği de o cihazın loglarında bulunur. Yoksa bu katmandan yukarısı için ağ kaydı susar ve uç noktalara gitmek gerekir.
Katman 7: uygulama
İnsanın anlayacağı dilde konuşulan katman: bir web isteği, bir DNS sorgusu, bir e-posta, bir Modbus komutu. Kayıtların en zengin olduğu, aynı zamanda en kolay sahtesi üretilen yer.
Bu katmanın delilleri iki yerden gelir. Birincisi sunucunun kendi logudur: web sunucusunun erişim kaydı, posta sunucusunun teslim kaydı, veritabanının sorgu kaydı. İkincisi ağ kaydıdır: şifrelenmemiş protokollerde trafiği yakalayan biri, konuşulanın tamamını görür.
Endüstriyel protokollerin çoğu şifresiz olduğu için ikinci kaynak OT ağlarında çok değerlidir. Bir Modbus paketinin uygulama katmanında fonksiyon kodu, yazmaç (register) adresi ve yazılan değer açıkça okunur. Çoğu PLC bunu loglamaz; ağ kaydı genellikle tek tanıktır (bkz. Modbus neden hâlâ kimliksiz konuşuyor).
DNS bu katmanın değeri en az bilinen kaynağıdır. Neredeyse her bağlantı bir ad sorgusuyla başlar; DNS logları, bir makinenin nereye gitmeye niyetlendiğinin kronolojik dökümüdür. Buna da ilerleyen bir yazıda ayrıca döneceğiz.
Aynı olay, katman katman
Katmanların birbirini nasıl tamamladığını görmek için bir senaryo kuralım. Bir üretim tesisinde, hattaki bir PLC’nin set değeri mesai içinde değişmiş. SCADA’nın operatör logunda karşılık gelen bir işlem yok.
Yukarıdan başlayalım, çünkü olayı fark ettiğimiz yer orası:
- Katman 7. Tesiste pasif ağ kaydı tutuluyor. Kayıtta, 14.06’da PLC’ye gönderilmiş bir “tek yazmaç yaz” komutu var. Hangi yazmaca hangi değerin yazıldığı açıkça görülüyor. Komutun kaynağı 10.20.5.87.
- Katman 4. Tesisteki ağ sensörünün ürettiği akış kayıtlarına göre bu adres 14.03 ile 14.09 arasında PLC’nin 502 numaralı portuyla tek bir bağlantı kurmuş. Öncesinde aynı adresten ağdaki başka cihazlara kısa bağlantı denemeleri var: bir tarama.
- Katman 3. DHCP sunucusu 10.20.5.87 adresini 14.02’de, daha önce hiç görülmemiş bir MAC adresine kiralamış. Cihaz kendini genel bir Linux makine adıyla tanıtmış.
- Katman 2. O MAC adresi, anahtar 3’ün 17 numaralı portunda öğrenilmiş. Adresin üretici öneki, tesisteki mühendislik istasyonlarının hiçbirine uymuyor.
- Katman 1. Anahtar loguna göre 17 numaralı port 14.02’de aktif olmuş, 14.11’de düşmüş. Dokümantasyona göre bu port, bakım koridorundaki bir pano prizine gidiyor.
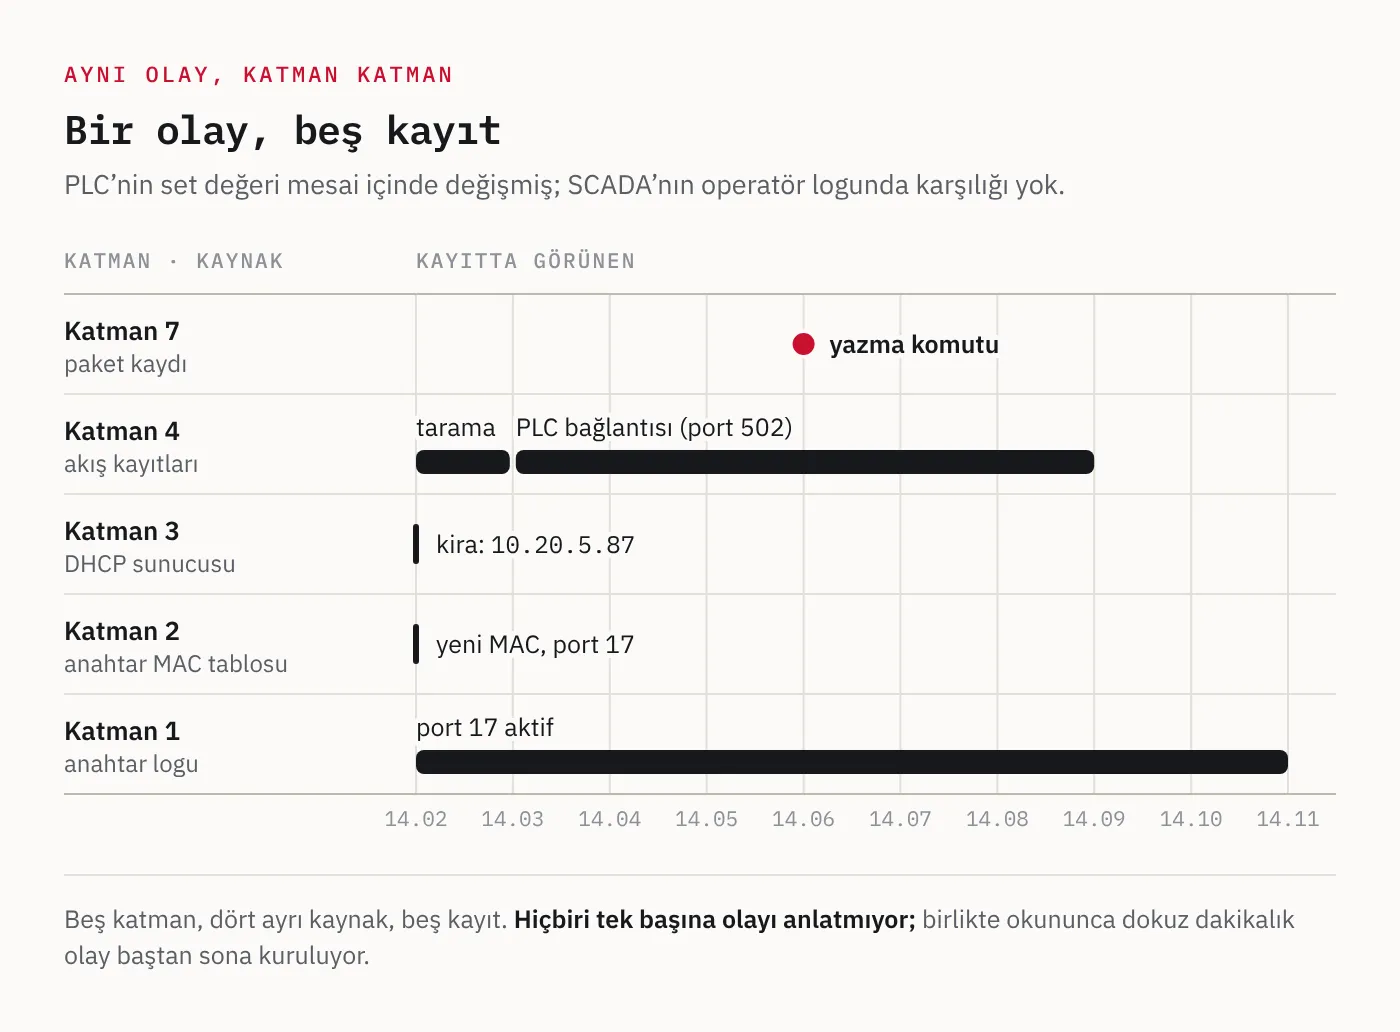
Beş katman ve dört ayrı kaynaktan gelen beş kayıt: paket kaydı, akış toplayıcı, DHCP sunucusu ve anahtar. Hiçbiri tek başına olayı anlatmıyor. Birlikte okunduğunda ise tablo net: biri 14.02’de bakım koridorundaki prize kendi cihazını takmış, ağı taramış, PLC’yi bulmuş, bir değer yazmış ve taktıktan dokuz dakika sonra kabloyu çekmiş. Buradan sonrası teknik değil, fiziksel bir sorudur: o saatte o koridorda kim vardı?
Bu zincirin en kırılgan halkası katman 2’dir. Kablo 14.11’de çekildiği anda MAC tablosundaki satır da silinmiştir. Anahtar, MAC öğrenme olaylarını merkezî bir log sunucusuna göndermiyorsa, olay ertesi gün incelendiğinde “hangi port” sorusunun cevabı kalmamıştır.
Nerede yakaladığın, ne gördüğünü belirler
Bir paket ağda ilerlerken katmanları aynı kalmaz. Bu, kaydın alındığı noktayı önemli kılar:
| Geçilen cihaz | Değişen | Aynı kalan |
|---|---|---|
| Anahtar | Hiçbir şey | Bütün katmanlar |
| Yönlendirici | Katman 2 adresleri, TTL | IP adresleri ve üstü |
| NAT cihazı | Kaynak IP ve genellikle kaynak port | Hedef ve içerik |
| Vekil sunucu | Bağlantının tamamı yeniden kurulur | Yalnızca uygulama verisi |
| TLS sonlandırıcı | Şifreleme kalkar ya da yeniden yapılır | Uygulama verisi |
Sunucunun önünde alınan bir kayıtta istemcinin MAC adresini arama; orada gördüğün, son yönlendiricinin adresidir. Bir yük dengeleyicinin arkasındaki sunucu logunda bütün istekler dengeleyicinin adresinden gelmiş görünür; gerçek istemci adresi ancak dengeleyici onu bir başlığa yazıyorsa bulunur. Bir bulguyu yorumlamadan önce “bu kayıt ağın neresinde alındı ve o noktaya kadar hangi cihazlardan geçti” sorusunu sormak gerekir.
OT ağlarında eksik katmanlar
Endüstriyel ağlarda harita daha yalındır. Seri hat üzerinden çalışan Modbus RTU ya da CAN gibi saha veri yollarında IP yoktur, port numarası yoktur, oturum yoktur. Fiziksel katman, veri bağı katmanı ve çoğunlukla doğrudan onun üzerine oturan uygulama verisi vardır.
Adli sonucu şudur: katman 3 ve 4’ün sağladığı bütün kayıtlar, yani DHCP, akış verisi ve güvenlik duvarı logları, bu ağlarda yoktur. Geriye fiziksel bağlantı ve hattan geçen çerçevelerin kendisi kalır. Kayıt almanın tek yolu hatta fiziksel olarak bağlanmaktır (bkz. CAN bus trafiğini pcap’e alıp timeline çıkarmak).
Bir de sık yapılan bir karıştırmayı düzeltmek gerekir. OSI katmanları ile Purdue modelinin seviyeleri aynı şey değildir. OSI bir paketin içindeki katmanları, Purdue ise bir tesisin içindeki bölgeleri tarif eder. Purdue’nun 1. seviyesindeki bir PLC, Ethernet üzerinden konuşuyorsa OSI katmanlarının hepsinden geçer.
Savunma tarafı: her katmanın kaydını olaydan önce aç
- Anahtarlardan port durumu ve MAC öğrenme olaylarını merkeze gönder. Yerel tablodaki kayıt dakikalar içinde gider; log sunucusundaki kayıt aylarca durur.
- DHCP loglarını sakla. IP ile cihaz arasındaki bağ, kira süresi dolduktan sonra yalnızca burada kalır.
- NAT çevirilerini logla. Yoksa dışarıdan bildirilen bir olayı içerideki cihaza bağlayamazsın.
- Akış kayıtlarını aç. Tam paket kaydı tutamadığın her yerde, en azından kimin kiminle konuştuğunu bil.
- DNS sorgularını logla.
- Kritik bölümlerde pasif paket kaydı tut. Özellikle şifresiz endüstriyel protokollerin geçtiği noktalarda.
- Kullanılmayan portları kapat, mümkünse portta kimlik doğrulama uygula. Senaryodaki bakım koridoru prizi kapalı olsaydı olay bu yoldan yaşanmazdı.
- Fiziksel dokümantasyonu güncel tut. Hangi port hangi prize gidiyor sorusunun cevabı bir çizimde durmalı.
- Bütün cihazların saatini tek kaynağa eşitle. Farklı cihazların kayıtlarını birleştirmek, saatleri tutuyorsa mümkündür.
Adli bilişim açısı
Ağ olaylarında toplama sırası, kayıtların ömrüne göre belirlenir. En kısa ömürlüler ağ cihazlarının belleğindeki tablolardır: MAC tablosu, ARP önbelleği, NAT çevirileri, etkin bağlantılar. Olay sürerken ya da hemen sonrasında bu tabloların çıktısını almak, sonradan hiçbir biçimde telafi edilemeyecek bir adımdır. Ardından kira kayıtları ve cihaz logları, en son da merkezî log deposu ve paket kayıtları gelir.
İnceleme ise katmanlar arasında köprü kurarak ilerler. Her köprünün bir kaynağı vardır:
- Uygulama olayı ile IP adresi arasında: sunucu logu ya da paket kaydı
- IP adresi ile MAC adresi arasında: DHCP kirası ya da ARP tablosu
- MAC adresi ile fiziksel port arasında: anahtarın MAC tablosu ya da 802.1X kaydı
- Fiziksel port ile konum arasında: kablolama dokümantasyonu
- Konum ile kişi arasında: kartlı geçiş ve kamera kayıtları
Bir köprü eksikse zincir orada durur ve raporda da orada durmalıdır. “IP adresi şu cihaza aitti” demek için o saatteki DHCP kaydını ya da eşdeğerini göstermek gerekir; bugünkü atamaya bakıp geçmişi varsaymak yapılabilecek en yaygın hatadır.
Kapanış
OSI modeli, ağı tasarlayanlar için bir soyutlama, sınava girenler için bir ezber konusu. İnceleyen için ise bir yer bulma aracı. Fiziksel katman cihazın nereye takıldığını, veri bağı katmanı hangi ağ kartı olduğunu, ağ katmanı hangi adresi kullandığını, taşıma katmanı kiminle ne kadar konuştuğunu, üst katmanlar da ne söylediğini kaydeder. Her kaydın sahibi başka bir cihazdır ve her birinin ömrü farklıdır.
Bir olayı baştan sona kurabilmek, bu kayıtların hepsinin olaydan önce açılmış ve aynı saate göre tutulmuş olmasına bağlıdır. Yedi kutunun işe yaradığı yer burasıdır.
Bu içerik eğitim amaçlıdır.