Kimlik Doğrulama, Yetkilendirme, Hesap Verebilirlik: Loglar Neden “Kim Yaptı” Sorusuna Her Zaman Cevap Veremez
Loglar bir hesabın ne yaptığını söyler; o hesabın başında kimin oturduğunu söylemez. Kimlik doğrulama, yetkilendirme ve hesap verebilirlik arasındaki boşluk, adli bilişimin en zor sorusunun tam ortasında durur.
İçindekiler
- Beş kavram, beş ayrı soru
- Log, kişiyi değil hesabı kaydeder
- Zincirin koptuğu yerler
- Ortak hesaplar
- Varsayılan ve gömülü parolalar
- Çalınmış kimlik bilgisi
- IP adresi bir kişi değildir
- Zaman
- Yetkilendirme kayıtları: “yapabilirdi” ile “yaptı” arasındaki fark
- Bir örnek: gece 02.14’te silinen klasör
- Kimlik doğrulama faktörleri atıf gücünü nasıl değiştirir
- İnkâr edilemezlik: en güçlü iddia, en zor şart
- Hesaptan kişiye: destekleyici delil
- Savunma tarafı: atıf yapılabilir bir sistem kurmak
- Adli bilişim açısı
- Kapanış
Bir olay incelemesinin sonunda herkesin duymak istediği cümle aynıdır: bunu kim yaptı? Teknik inceleme ise çoğu zaman bu soruya doğrudan cevap veremez. Verebildiği cevap şudur: bu işlem, şu hesapla, şu saatte, şu adresten yapıldı. İkisi aynı cümle değildir ve aradaki fark, bir raporun mahkemede ayakta kalıp kalmayacağını belirler.
Önceki yazıda gizlilik, bütünlük ve erişilebilirlik üçlüsünün “kim” sorusuna cevap vermediğini söylemiştim. O boşluğu dolduran kavramlar kimlik doğrulama, yetkilendirme ve hesap tutmadır; İngilizce kısaltmasıyla AAA (Authentication, Authorization, Accounting). Üçünün birlikte hedeflediği şey hesap verebilirliktir: yapılan her işin bir sahibine bağlanabilmesi. Bu yazıda bu kavramların ne vaat ettiğini, logların gerçekte ne kaydettiğini ve hesaptan kişiye giden yolun nerelerde koptuğunu inceleyeceğiz.
Beş kavram, beş ayrı soru
Bu kavramlar günlük konuşmada birbirine karışır. Ayırmak için her birinin hangi soruyu cevapladığına bakmak yeterli:
| Kavram | Cevapladığı soru | Tipik iz |
|---|---|---|
| Tanımlama (identification) | Kim olduğunu iddia ediyorsun? | Kullanıcı adı, sertifika konusu, cihaz kimliği |
| Kimlik doğrulama (authentication) | İddianı kanıtlayabiliyor musun? | Başarılı ve başarısız oturum açma kayıtları |
| Yetkilendirme (authorization) | Bunu yapmaya iznin var mı? | Erişim reddi kayıtları, ayrıcalık kullanımı |
| Hesap tutma (accounting) | Ne yaptın, ne zaman yaptın? | Komut geçmişi, nesne erişimi, oturum süresi |
| İnkâr edilemezlik (non-repudiation) | Yaptığını sonradan inkâr edebilir misin? | Dijital imza, imzalı zaman damgası |
İlk dördü sistemin çalışırken yaptığı işlerdir. Beşincisi ise bir özelliktir: bir işlemin, yapanı tarafından sonradan reddedilemeyecek biçimde kayda geçmesi. Çoğu sistem ilk dördünü bir ölçüde sağlar, beşincisini ise neredeyse hiç sağlamaz. Sorunun büyük kısmı burada başlar.
Log, kişiyi değil hesabı kaydeder
Bir Windows etki alanında başarılı bir oturum açma, güvenlik günlüğüne 4624 numaralı olay olarak düşer. Bu kayıt epey ayrıntılıdır: hesap adı, oturum tipi, kaynak adres, kullanılan kimlik doğrulama paketi, oturum kimliği. Ama dikkatle okursan kaydın söylediği şey şudur: “Bu hesabın kimlik bilgisini sunan biri, şu adresten, şu yöntemle oturum açtı.”
Klavyenin başındaki insan bu kayıtta yoktur. Olamaz da; sistem insanı değil, sunulan sırrı görür. Parolayı bilen herkes o hesaptır.
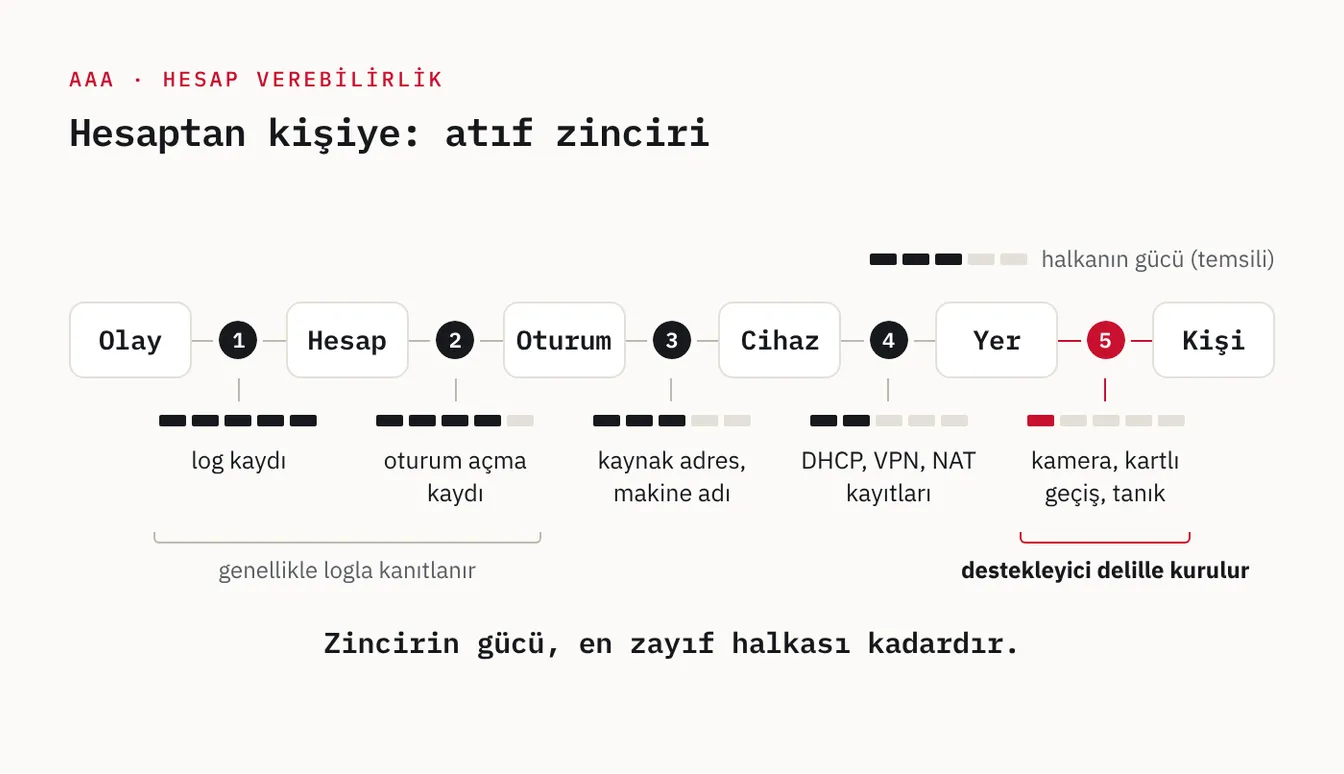
Bu yüzden bir işlemi bir kişiye bağlamak, tek bir log satırı değil, bir çıkarım zinciridir:
- Olay → hesap. Bu işlem hangi hesapla yapıldı? Genellikle logdan doğrudan okunur.
- Hesap → oturum. O hesabın hangi oturumu? Ne zaman, hangi yöntemle açıldı?
- Oturum → cihaz. Oturum hangi makineden geldi? Kaynak adres, makine adı.
- Cihaz → yer. O makine o anda neredeydi, hangi ağa bağlıydı?
- Yer → kişi. O anda o makinenin başında kim vardı?
Her halka bir öncekinden daha zayıftır. İlk iki halka genellikle logla kanıtlanır. Son halka ise teknik veriyle değil, destekleyici delille kurulur. Zincirin gücü, en zayıf halkası kadardır.
Zincirin koptuğu yerler
Ortak hesaplar
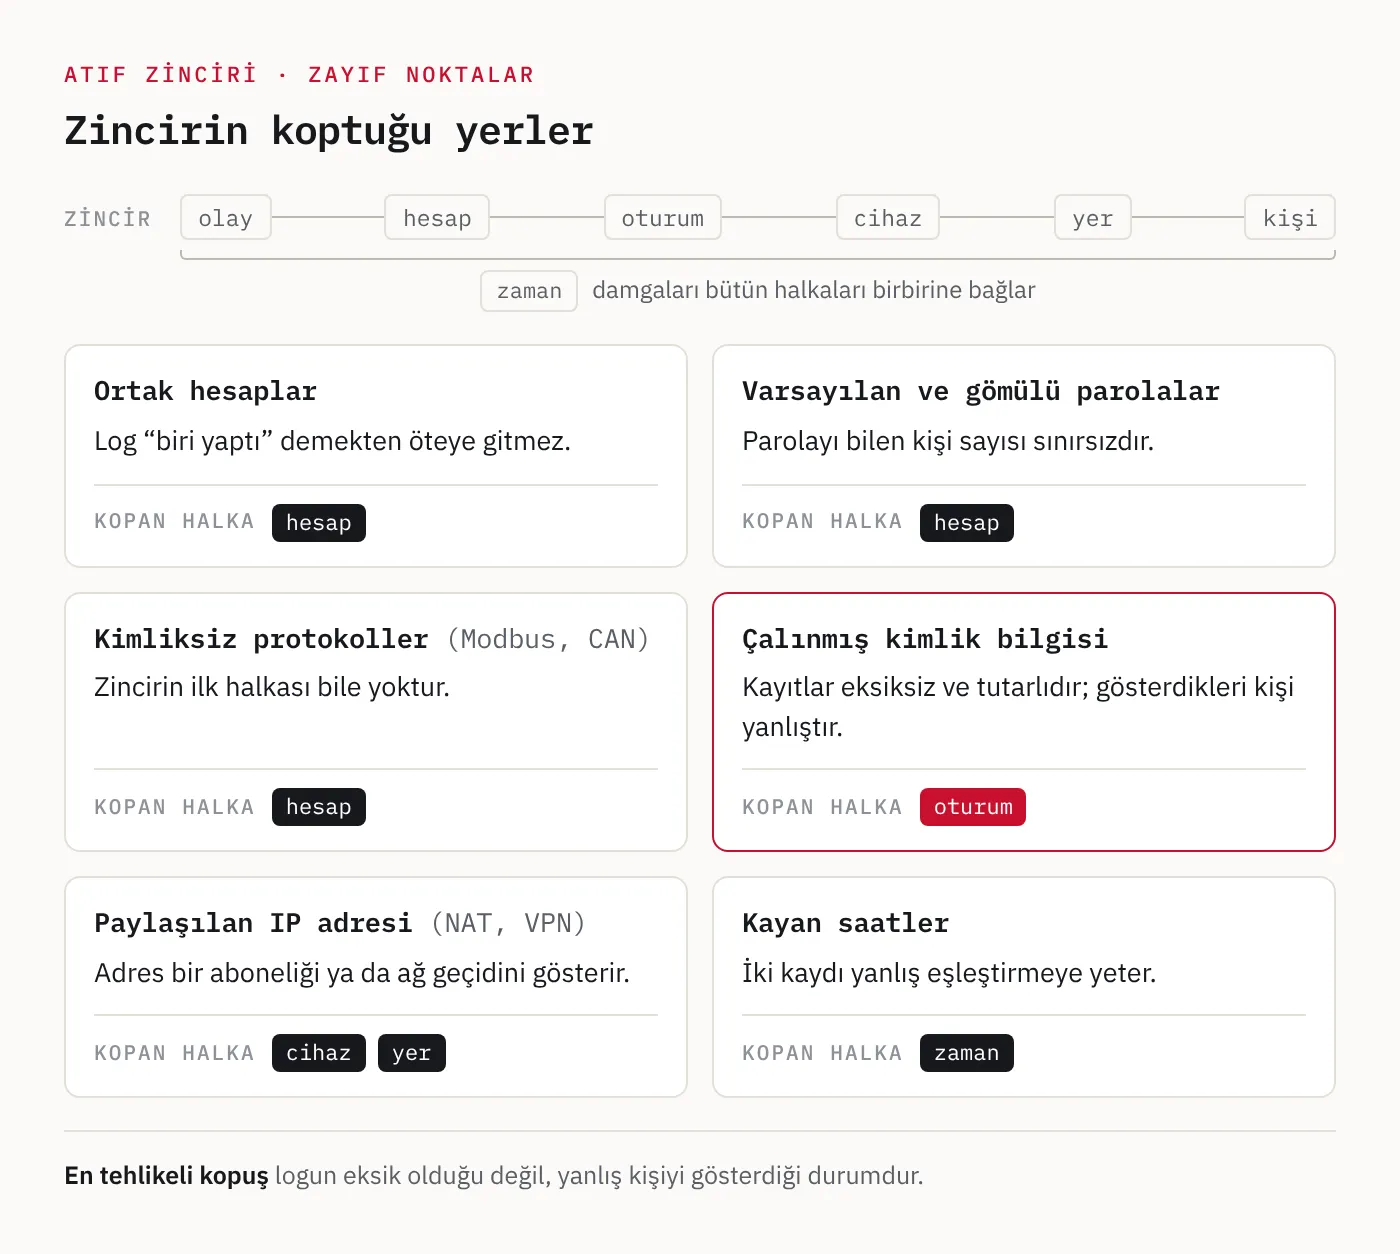
admin, root, operator, servis. Beş kişinin parolasını bildiği bir hesapla yapılan işlem, beş kişiden herhangi birine aittir. Log kusursuz olsa bile birinci halkadan öteye geçemezsin.
Bu sorun özellikle endüstriyel ortamlarda görülür. Bir HMI ekranında vardiya boyunca açık kalan tek bir operatör oturumu, o vardiyada yapılan her set değeri değişikliğini aynı isme yazar. SCADA’nın operatör eylemlerini loglaması değerlidir, ama herkes aynı hesabı kullanıyorsa log “biri yaptı” demekten öteye gitmez.
Linux tarafında aynı sorunun iyi bilinen bir çözümü vardır: doğrudan root olarak oturum açmak yerine kişisel hesapla girip sudo kullanmak. Böylece ayrıcalıklı komut, onu çalıştıran kişisel hesapla birlikte kayda geçer. Denetim altyapısı (auditd) bir adım daha ileri gider: oturumun açıldığı ilk kullanıcı kimliğini (auid), kullanıcı su ile başka bir hesaba geçse bile korur. Ortak hesabın kendisi kişiyi gizler; ona nasıl ulaşıldığının kaydı ise kişiyi geri getirebilir.
Varsayılan ve gömülü parolalar
Gömülü cihazlarda durum bir kademe daha kötüdür. Fabrikadan aynı parolayla çıkan binlerce cihaz, firmware’e sabit kodlanmış servis hesapları, internette yayımlanmış varsayılan kimlik bilgileri. Böyle bir cihazda kimlik doğrulama teknik olarak vardır ama hiçbir şeyi kanıtlamaz: parolayı bilen kişi sayısı sınırsızdır (bkz. firmware’de gömülü sır avı).
Bazı protokollerde ise kimlik doğrulama hiç yoktur. Modbus bir komutun kimden geldiğini sormaz, CAN çerçevesi gönderenin kimliğini taşımaz (bkz. Modbus ve CAN bus yazıları). Burada zincirin ilk halkası bile yoktur; “hangi hesap” sorusunun karşılığı olmadığından, atıf yalnızca ağ trafiğindeki kaynak adres ve fiziksel erişim kayıtları üzerinden yapılabilir.
Çalınmış kimlik bilgisi
Zincirin en tehlikeli kopuşu, logun eksik olduğu değil, logun yanlış kişiyi gösterdiği durumdur. Saldırgan bir kullanıcının parolasını, parola özetini ya da oturum belirtecini ele geçirdiğinde, yaptığı her şey o kullanıcının adıyla kaydedilir. Kayıtlar eksiksiz ve tutarlıdır; yalnızca gösterdikleri kişi yanlıştır.
Windows ortamında bunun tipik biçimleri:
- Pass-the-hash. Saldırgan parolayı bilmeden, bellekten aldığı NTLM özetiyle kimlik doğrular. Hedef makinede bu, meşru kullanıcı adına açılmış sıradan bir ağ oturumu (4624, tip 3) olarak görünür.
- Bilet ve belirteç hırsızlığı. Çalınan bir Kerberos bileti ya da bir web oturum çerezi, kimlik doğrulama adımını tümüyle atlar. Çok faktörlü doğrulama bile burada yardımcı olmaz, çünkü doğrulama zaten meşru kullanıcı tarafından yapılmış, saldırgan sonucunu devralmıştır.
- Açık kimlik bilgisiyle oturum. Bir hesabın başka bir hesabın kimlik bilgisini açıkça kullanması 4648 olayını üretir. Yatay hareketin sık görülen izlerinden biridir.
Bu durumlarda tek bir kaydın söylediğine değil, kayıtlar arasındaki ilişkiye bakmak gerekir. Kullanıcı aynı anda iki farklı makinede mi görünüyor? Oturum, kullanıcının hiç kullanmadığı bir makineden mi geliyor? Kimlik doğrulama yöntemi o kullanıcının alışılmış düzenine uyuyor mu? Bu tür korelasyonu crabwalk yazısında ayrıntılı işlemiştim; orada anlatılan oturum zinciri fikri, tam olarak “log doğru ama kişi yanlış” durumunu yakalamak içindir.
IP adresi bir kişi değildir
Üçüncü ve dördüncü halkalar ağ katmanında kopar. Bir IP adresi en iyi ihtimalle bir cihazı, çoğu zaman da bir aboneliği ya da bir ağ geçidini gösterir.
- NAT. Bir ofisin ya da bir evin bütün cihazları dışarıya tek adresle çıkar. Servis sağlayıcı düzeyindeki NAT’ta (CGNAT) aynı adresi aynı anda onlarca, bazen yüzlerce abone paylaşır; ayırt etmek için adresin yanında kaynak port ve kesin zaman bilgisi gerekir.
- VPN ve vekil sunucular. Görünen adres, trafiğin çıktığı noktadır; başladığı nokta değil.
- Ortak ağlar. Bir kafenin, bir yurdun ya da parolası komşularla paylaşılmış bir ev ağının arkasında kimin olduğunu adres söylemez.
- Dinamik adresler. Aynı adres bugün bir aboneye, yarın bir başkasına aittir. Zaman damgası bir dakika kaysa bile yanlış kişiye ulaşabilirsin.
Türkiye’de 5651 sayılı Kanun’un erişim sağlayıcılara ve toplu kullanım sağlayıcılara getirdiği kayıt tutma yükümlülüğü tam bu halkayı kurmak içindir. Ama o kayıt da en fazla aboneye ya da ağa kadar götürür; cihazın başındaki kişiye değil.
Zaman
Bütün bu zincir zaman damgalarıyla birbirine bağlanır. Saati beş dakika geri kalmış bir sunucu, saat dilimi belirtilmeden yazılmış bir log, yaz saati geçişini farklı ele alan iki sistem; her biri iki kaydı yanlış eşleştirmene yeter. Gömülü cihazlarda pil destekli saat olmaması ve her açılışta saatin sıfırdan başlaması sık görülen bir durumdur. Zaman damgasını kullanmadan önce, o damgayı üreten saatin ne kadar doğru olduğunu sormak gerekir.
Yetkilendirme kayıtları: “yapabilirdi” ile “yaptı” arasındaki fark
Yetkilendirme tarafında sık yapılan bir hata, erişim iznini erişimin kendisiyle karıştırmaktır. Bir klasörün izin listesinde yirmi kişinin adının bulunması, o yirmi kişinin dosyayı okuyabileceğini gösterir; okuduğunu değil. İzin listesi şüpheli havuzunu daraltır, bir işlemi kanıtlamaz.
İşlemin kendisi ancak nesne erişim denetimi açıksa kayda geçer. Windows’ta bu, 4663 numaralı olaydır ve hangi hesabın hangi nesne üzerinde hangi işlemi yaptığını gösterir. Varsayılan olarak kapalıdır, çünkü her dosya erişimini loglamak çok yer tutar. Sonuç olarak çoğu incelemede “bu dosyaya kimin izni vardı” sorusu cevaplanabilir, “kim erişti” sorusu ise cevaplanamaz.
İzinler bir de ters yönde bilgi verir. Bir hesap, izni olmayan bir kaynağa erişmişse ya da sıradan bir kullanıcı hesabına oturum açılışında yönetici ayrıcalıkları atanmışsa (4672), ortada ya bir yetki yükseltme ya da sonradan değiştirilmiş bir yapılandırma vardır. İzinlerin olay anındaki hâli ile bugünkü hâli aynı olmayabilir; grup üyeliği değişikliklerinin kaydı bu yüzden ayrıca incelenir.
İncelemede en sık bakılan Windows güvenlik olayları bir arada:
| Olay | Ne kaydeder | İncelemede ne işe yarar |
|---|---|---|
| 4624 | Başarılı oturum açma; oturum tipi ve kaynak adresle | Hesabın nereden, hangi yöntemle bağlandığı (tip 3: ağ, tip 10: uzak masaüstü) |
| 4625 | Başarısız oturum açma | Parola deneme girişimleri |
| 4648 | Açık kimlik bilgisiyle oturum açma | Bir hesabın başka bir hesabın kimlik bilgisini kullanması |
| 4663 | Nesne erişimi (denetim açıksa) | Dosyaya gerçekten hangi hesabın eriştiği |
| 4672 | Oturuma özel ayrıcalık atanması | Yönetici düzeyindeki oturumlar |
| 1102 | Güvenlik günlüğünün temizlenmesi | İz silme girişimi |
Bir örnek: gece 02.14’te silinen klasör
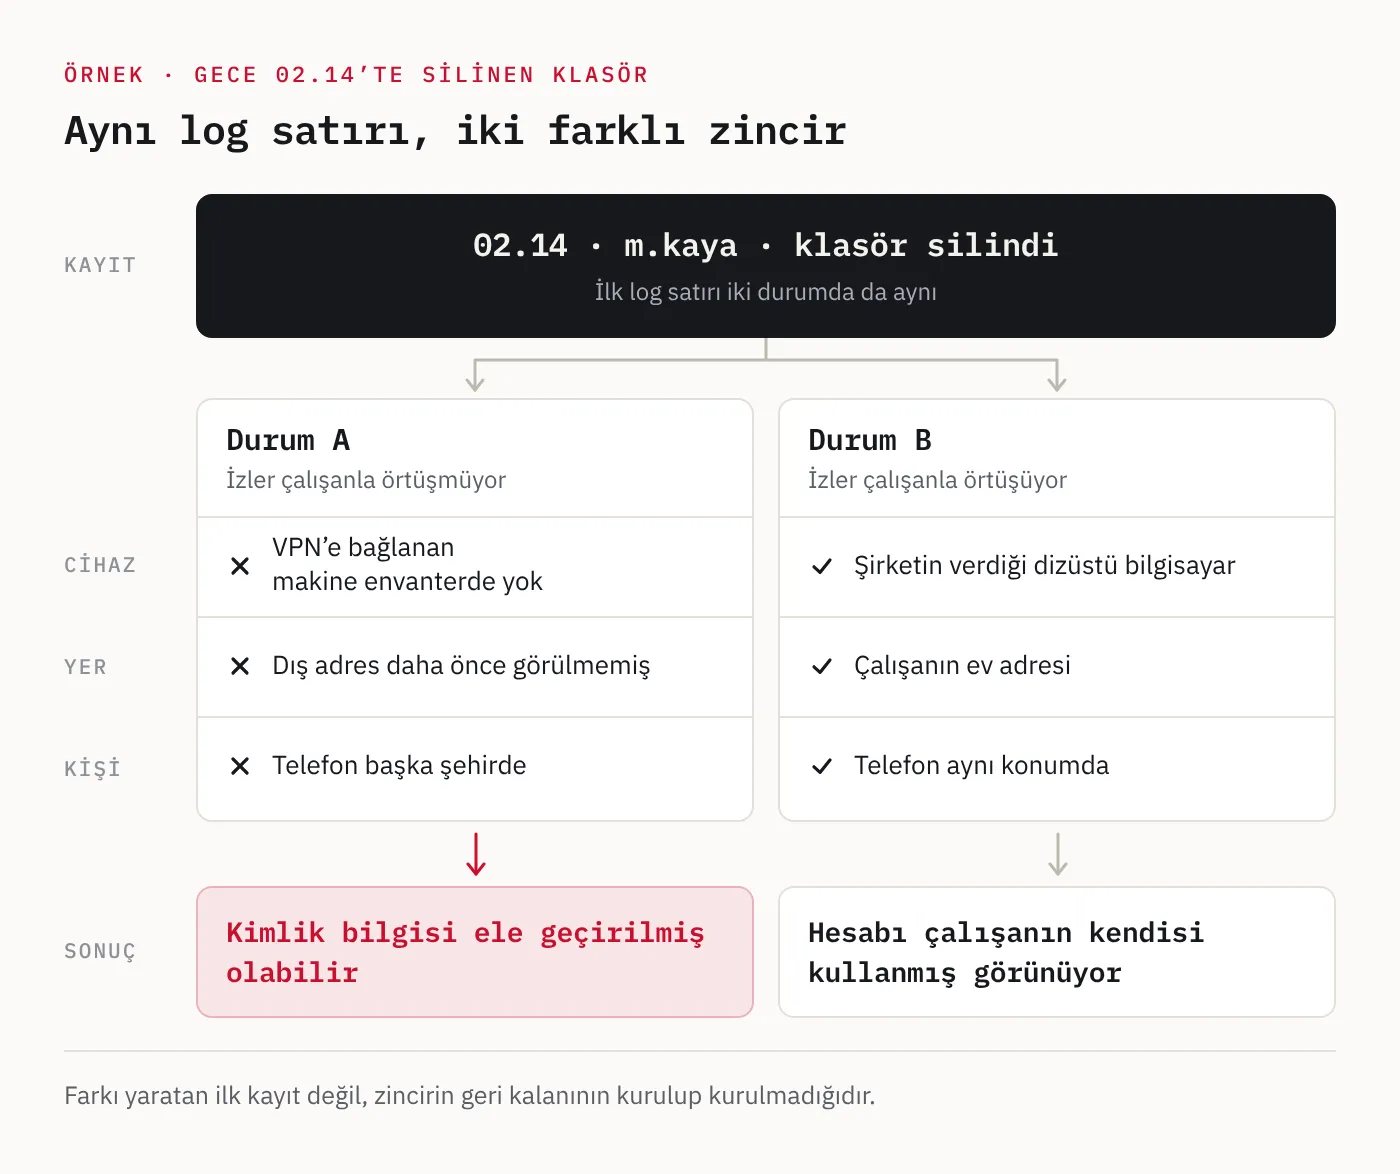
Zinciri somut bir senaryoda kuralım. Bir şirkette proje klasörü gece 02.14’te silinmiş. Dosya sunucusunda nesne erişim denetimi açık ve silme işlemi m.kaya hesabına yazılmış. Buradan kişiye nasıl gidilir?
- Olay → hesap. Silme kaydı
m.kayahesabını ve bir oturum kimliğini gösteriyor. Bu halka sağlam. - Hesap → oturum. Aynı oturum kimliğiyle 02.09’da açılmış bir uzak masaüstü oturumu var (4624, tip 10). Kaynak adres, şirketin VPN havuzundan bir adres.
- Oturum → cihaz. VPN sunucusunun kaydına göre o adres 02.07’de
m.kayahesabına atanmış. Bağlantının geldiği dış adres bir ev interneti aboneliğine ait, istemci makine adı ise şirket envanterinde yok. - Cihaz → yer. Dış adres, çalışanın daha önceki VPN bağlantılarında hiç görülmemiş. Abonenin kim olduğu ancak servis sağlayıcıdan, adli makamlar aracılığıyla öğrenilebilir.
- Yer → kişi. Çalışanın şirket telefonu o saatte başka bir şehirde, bir otel ağına bağlı.
Log baştan sona tutarlı ve hepsi m.kaya hesabını gösteriyor. Ama üçüncü halkadan itibaren toplanan her bilgi, hesabı kullananın çalışanın kendisi olmadığına işaret ediyor: bilinmeyen bir makine, alışılmamış bir adres, başka bir şehirdeki telefon. İnceleme burada yön değiştirir ve yeni soru şu olur: bu hesabın kimlik bilgisi ne zaman ve nasıl ele geçirildi?
Aynı senaryoda üçüncü, dördüncü ve beşinci halkalar tersini gösterseydi, yani bağlantı çalışanın ev adresinden, şirketin verdiği dizüstü bilgisayardan gelseydi ve telefonu da aynı konumda olsaydı, tablo bambaşka okunurdu. İki durumda da ilk log satırı aynıdır. Farkı yaratan, zincirin geri kalanını kurup kurmadığındır.
Kimlik doğrulama faktörleri atıf gücünü nasıl değiştirir
Kimlik doğrulama üç tür kanıta dayanır: bildiğin bir şey (parola, PIN), sahip olduğun bir şey (telefon, akıllı kart, donanım anahtarı) ve olduğun bir şey (parmak izi, yüz). Güvenlik açısından bunlar “ne kadar zor kırılır” diye değerlendirilir. Adli açıdan soru biraz farklıdır: bu faktör, işlemi belirli bir kişiye ne kadar bağlar?
- Bilgi faktörü en zayıf bağdır. Parola kopyalanabilir, paylaşılabilir, tahmin edilebilir ve bunların hiçbiri iz bırakmaz. “Parolası kullanılmış” ifadesi “kendisi yapmış” anlamına gelmez.
- Sahiplik faktörü bağı güçlendirir, çünkü fiziksel bir nesnenin o anda nerede olduğu sorulabilir. Ama o da devredilebilir: kart ödünç verilir, SMS kodu SIM değiştirme dolandırıcılığıyla ele geçirilir, onay bildirimi kullanıcı bıkana kadar tekrarlanır.
- Biyometrik faktör kişiye en yakın olandır, ama çoğu sistemde biyometri yalnızca cihazdaki bir anahtarın kilidini açar. Sunucunun gördüğü yine bir anahtardır, parmak izi değil.
Çok faktörlü doğrulama, atıf zincirini kayda değer biçimde güçlendirir: saldırganın aynı anda iki ayrı şeyi ele geçirmesi gerekir. Yine de kesinlik sağlamaz. Araya girme (adversary-in-the-middle) saldırılarında kullanıcı her iki faktörü de sahte sayfaya kendisi girer; saldırgan doğrulanmış oturumu devralır. Kayıtlarda çok faktörlü, başarılı ve tamamen meşru görünen bir oturum vardır.
İnkâr edilemezlik: en güçlü iddia, en zor şart
İnkâr edilemezlik, bir işlemi yapanın onu sonradan reddedememesidir. Bunu sağlayan teknik araç dijital imzadır: yalnızca imzalayanın elinde bulunan özel anahtarla üretilir, herkesin erişebildiği açık anahtarla doğrulanır.
Tanımdaki kritik ifade “yalnızca imzalayanın elinde bulunan”dır. İnkâr edilemezlik matematikten değil, anahtarın tek bir kişinin denetiminde olduğu varsayımından gelir. Bu varsayım üç şeye dayanır:
- Anahtarın korunması. Özel anahtar bir akıllı kartta ya da donanım modülünde mi duruyor, yoksa diskte bir dosyada mı? Dosya kopyalanabilir ve kopyalandığı anlaşılmaz.
- Kimlik bağı. Açık anahtarın o kişiye ait olduğunu kim, nasıl doğruladı? Sertifika otoritesinin işi budur.
- Güvenilir zaman. İmza ne zaman atıldı? Anahtarın iptal edildiği tarihten önce mi, sonra mı? İmzalayanın kendi bilgisayarının saati bu soruya cevap olamaz; güvenilir bir zaman damgası gerekir.
Hukuk bu üç şartı ciddiye alır. 5070 sayılı Elektronik İmza Kanunu, güvenli elektronik imzanın elle atılan imzayla aynı hukuki sonucu doğurduğunu söyler; ama “güvenli” sayılması için imzanın nitelikli sertifikaya dayanması ve güvenli imza oluşturma aracıyla üretilmesi gerekir. Yani kanunun aradığı şey imza algoritması değil, yukarıdaki ilk iki şartın, yani anahtarın yalnızca imza sahibinin denetiminde olmasının ve kimlik bağının sağlandığına dair güvencedir. Zaman damgası kanunda ayrıca tanımlanmıştır.
Sıradan sistemlerin çoğu bu seviyeye yaklaşmaz. Bir web uygulamasının veritabanına yazdığı “kullanıcı 4812 bu işlemi onayladı” satırı bir kayıttır, inkâr edilemez bir delil değil. Veritabanına yazma yetkisi olan herkes o satırı üretebilirdi.
Hesaptan kişiye: destekleyici delil
Teknik kayıt hesapta durduğuna göre, son halka başka kaynaklardan kurulur. Hiçbiri tek başına kesin değildir; değerleri birbirleriyle örtüştüklerinde ortaya çıkar.
- Aynı oturumdaki kişisel etkinlik. İncelenen işlemin yapıldığı dakikalarda aynı makinede kişisel e-postaya girilmiş, bir mesajlaşma uygulamasında yazışılmış ya da kişiye özel bir hesaba erişilmişse, klavyenin başında kimin olduğuna dair güçlü bir gösterge oluşur.
- Cihazın kendisi. Makine kime zimmetli, kilidi kim açabiliyor, üzerinde başka kimlerin kullanıcı profili var?
- Fiziksel kayıtlar. Kartlı geçiş sistemi, kamera kayıtları, vardiya çizelgesi. Kişinin o anda binada olup olmadığı, teknik logların söyleyemeyeceği bir şeydir.
- Mobil cihaz verisi. Telefonun o andaki konumu ve kullanımı, kişinin nerede olduğuna dair bağımsız bir kaynak sağlar.
- Davranış düzeni. Kullanılan komutlar, yazım alışkanlıkları, çalışma saatleri. Zayıf bir göstergedir ama diğerleriyle tutarlıysa tabloyu tamamlar.
Bunların karşısına her zaman alternatif açıklamayı koymak gerekir: makineye uzaktan erişim var mıydı, zararlı yazılım bulundu mu, hesap bilgileri daha önce bir sızıntıda yer aldı mı? Alternatifleri araştırıp eleyen bir inceleme, yalnızca tek bir senaryoyu destekleyen delili toplayan incelemeden çok daha sağlamdır.
Savunma tarafı: atıf yapılabilir bir sistem kurmak
Hesap verebilirlik, olaydan sonra eklenebilen bir özellik değildir. Sistemin tasarımında vardır ya da yoktur.
- Her kişiye ayrı hesap. Ortak hesapları kaldır. Kaldıramıyorsan erişimi bir parola kasası ya da sıçrama sunucusu üzerinden geçir ki ortak hesabı o anda kimin kullandığı kayda geçsin.
- Servis hesaplarını sınırla. Etkileşimli oturum açamasınlar, yalnızca gereken makinelerden çalışsınlar. Bir servis hesabının beklenmedik bir yerden oturum açması böylece kendiliğinden bir alarm olur.
- Çok faktörlü doğrulama. Özellikle uzaktan erişimde ve ayrıcalıklı hesaplarda. Mümkünse araya girme saldırılarına dayanıklı, donanım tabanlı yöntemlerle.
- Hem başarıyı hem başarısızlığı logla. Yalnızca başarısız denemeleri kaydeden bir sistem, başarılı olan saldırganı kaydetmez.
- Logları merkezde ve değiştirilemez biçimde tut. Yönetici yetkisi olan birinin kendi izini silebildiği bir sistemde hesap verebilirlik yoktur.
- Zamanı senkronize et. Bütün sistemler aynı kaynağa, tercihen UTC ile.
- Gömülü cihazlarda cihaza özgü kimlik. Her cihaza fabrikada ayrı bir kimlik bilgisi; ortak varsayılan parola yok. Operatör arayüzlerinde kişisel oturum ve otomatik kilitlenme.
Adli bilişim açısı
Bu yazının incelemeci için tek bir pratik sonucu varsa, o da rapor dilidir. “Ahmet Bey dosyayı sildi” ile “Dosya, ahmet.y hesabıyla açılmış bir oturumda, şu saatte, şu makineden silindi” aynı bulgu değildir. İkincisi logun gösterdiğidir. Birincisi ise bir çıkarımdır ve o çıkarımı hangi ek delilin desteklediği ayrıca yazılmalıdır.
İyi bir rapor atıf zincirini açıkça kurar: hangi halka hangi delile dayanıyor, hangi halka varsayım, hangi alternatif açıklamalar araştırıldı ve neden elendi. Zincirin bir halkası kurulamıyorsa bunu söylemek raporu zayıflatmaz, güçlendirir. Kurulamayan halkayı görmezden gelen bir rapor ise ilk ciddi itirazda bütün inandırıcılığını yitirir.
Bir de şunu hatırlamak gerekir: bilirkişinin görevi faili bulmak değil, teknik olguları ortaya koymaktır. “Kim yaptı” sorusunun son cevabını, teknik delili diğer delillerle birlikte değerlendiren mahkeme verir.
Kapanış
Kimlik doğrulama bir sırrın sunulduğunu kanıtlar, sırrı sunanın kim olduğunu değil. Yetkilendirme o hesabın neye izinli olduğunu, hesap tutma ise o hesabın ne yaptığını gösterir. Bunların hiçbiri klavyenin başındaki insanı kaydetmez. Hesaptan kişiye giden yol bir çıkarım zinciridir ve ortak hesaplar, çalınmış kimlik bilgileri, paylaşılan adresler ve kayan saatler bu zinciri her halkasında koparabilir.
İnkâr edilemezlik bu boşluğu kapatmanın en güçlü yoludur, ama o da matematiğe değil, anahtarın gerçekten tek bir kişinin elinde olduğu varsayımına dayanır. Bu varsayımı taşıyan araçları, yani hash, MAC ve dijital imzayı serinin bir sonraki yazısında ayrı ayrı ele alacağız.
Bu içerik eğitim amaçlıdır.