Hash, MAC, Dijital İmza: Delil Bütünlüğünü Hangisi, Neye Karşı Korur
Üçü için de “bütünlük sağlar” denir, ama her biri farklı bir tehdide karşı korur. Hangisinin neyi kanıtladığını karıştırmak, hem güvenlik tasarımında hem delil raporunda en sık yapılan hatalardan biri.
İçindekiler
- Üç araç, üç tehdit
- Hash: parmak izi, ama kimin aldığı belli olmayan bir parmak izi
- MD5 ve SHA-1 meselesi
- Hash tutmadığında
- MAC: hash’e anahtar eklemek
- Dijital imza: herkesin doğrulayabildiği, tek kişinin üretebildiği
- İmzanın kanıtlamadığı şeyler
- Çakışma direnci burada önem kazanır
- Bir örnek: aynı güncelleme dosyası, üç koruma
- Sık yapılan iki karıştırma
- Şifreleme bütünlük sağlamaz
- Parola özetleri ayrı bir problemdir
- Hangi iş için hangisi
- Delil bütünlüğü bir hash değil, bir zincirdir
- Savunma tarafı
- Adli bilişim açısı
- Kapanış
“İmajın hash’i tutuyor, demek ki delil sağlam.” Adli bilişimde en sık duyulan cümlelerden biri bu ve çoğu zaman doğru. Ama tam olarak neyi söylediğini bilmek gerekir. Hash’in tutması, elindeki kopyanın, hash’i hesaplanan veriyle aynı olduğunu gösterir. O hash’i kimin, ne zaman hesapladığını ve aradan geçen sürede hash kaydının kendisine dokunulup dokunulmadığını göstermez.
Bu boşlukları doldurmak için iki araç daha var: mesaj doğrulama kodu (MAC) ve dijital imza. Üçü de bütünlükle ilgilidir, üçü de kısa bir değer üretir, üçü de günlük konuşmada birbirinin yerine kullanılır. Oysa her biri farklı bir soruya cevap verir. Bu yazıda üçünü yan yana koyup hangisinin neye karşı koruduğunu, hangisinin neyi kanıtlamadığını ve bunların bir disk imajından bir firmware güncellemesine kadar pratikte nerede karşına çıktığını inceleyeceğiz.
Üç araç, üç tehdit
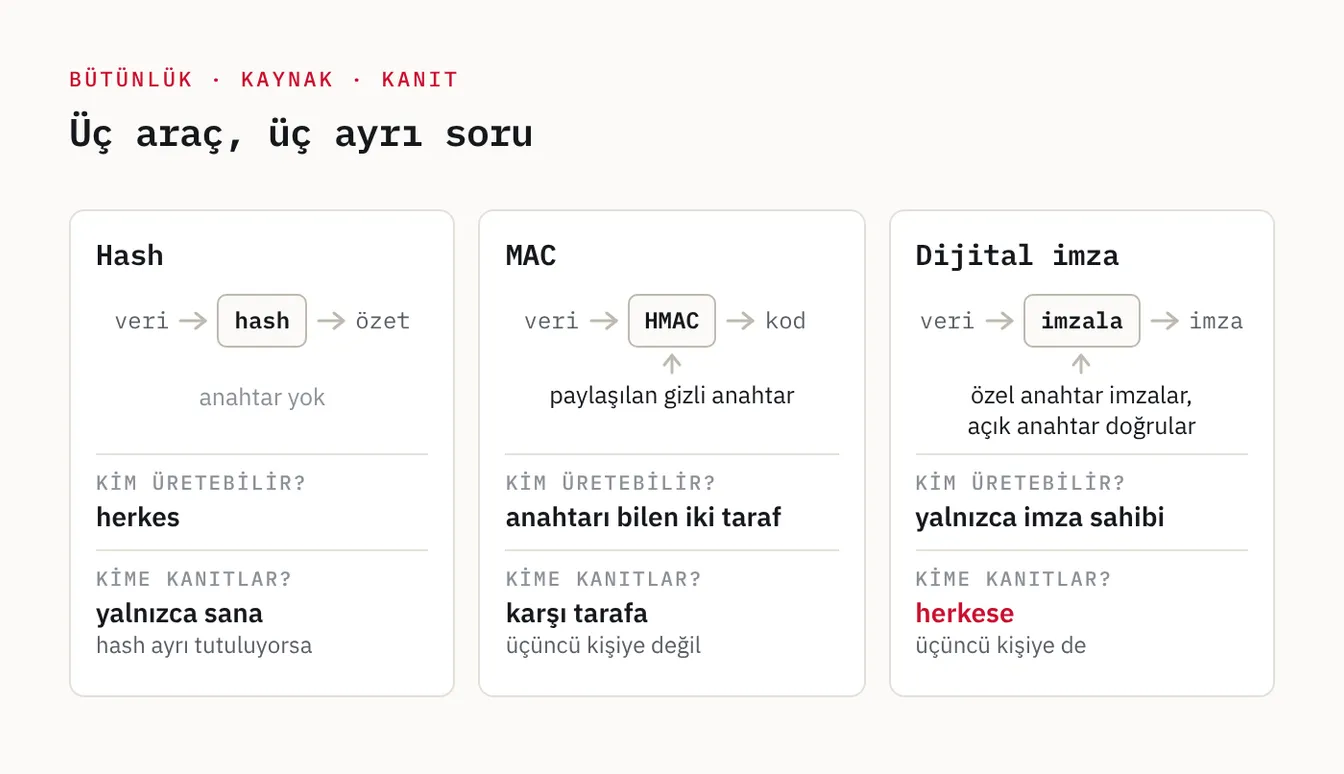
Ayrımı yapmanın en kısa yolu, karşındaki tehdidi sormaktır:
| Özellik | Hash | MAC | Dijital imza |
|---|---|---|---|
| Anahtar | Yok | Paylaşılan gizli anahtar | Özel/açık anahtar çifti |
| Kazara bozulmayı yakalar | Evet | Evet | Evet |
| Değiştiren saldırganı yakalar | Yalnızca hash ayrı ve güvenli tutuluyorsa | Evet (anahtarı bilmiyorsa) | Evet |
| Kaynağı karşı tarafa kanıtlar | Hayır | Evet | Evet |
| Kaynağı üçüncü bir kişiye kanıtlar | Hayır | Hayır | Evet |
| Kim doğrulayabilir | Herkes | Yalnızca anahtarı bilenler | Herkes |
Tablonun her sütunu bir öncekinin bıraktığı boşluğu kapatır. Sırayla gidelim.
Hash: parmak izi, ama kimin aldığı belli olmayan bir parmak izi
Kriptografik hash fonksiyonu, her boyuttaki veriden sabit uzunlukta bir özet üretir. Üç özelliği onu kullanışlı kılar:
- Tek yönlülük. Özetten veriyi geri elde edemezsin.
- İkinci ön görüntü direnci. Elindeki belirli bir veriyle aynı özeti veren başka bir veri bulamazsın.
- Çakışma direnci. Aynı özeti veren herhangi iki farklı veri bulamazsın.
Son ikisi birbirine benzer ama aynı değildir ve aralarındaki fark birazdan önem kazanacak.
Pratikte hash şöyle kullanılır:
$ sha256sum disk01.dd
9f2c4e1ab7d05c3e8a61f0b2d47c9e5a13b8f6d2c0e7a94b5d1f3c8e6a2b7d40  disk01.dd
Alım sırasında bu değeri hesaplar ve kaydedersin. Aylar sonra aynı dosyanın hash’ini yeniden hesapladığında aynı değeri buluyorsan, dosya tek bir bit bile değişmemiştir.
Buradaki gizli varsayım, karşılaştırdığın eski değerin güvenilir olmasıdır. Hash’in anahtarı yoktur; onu herkes hesaplayabilir. Dosyayı değiştirebilen biri hash kaydına da ulaşabiliyorsa, dosyayı değiştirir, yeni hash’i hesaplar ve kaydı günceller. Karşılaştırma yine tutar.
Bir üreticinin indirme sayfasında firmware dosyasının hemen yanında yayımlanan SHA-256 değeri bu yüzden sınırlı bir koruma sağlar. İndirme sırasında dosyanın bozulmadığını gösterir. Ama sunucuyu ele geçirip dosyayı değiştiren biri, yanındaki hash’i de değiştirir. Hash’in koruma sağlaması için veriden ayrı bir kanalda durması gerekir.
MD5 ve SHA-1 meselesi
Adli bilişim araçlarının çoğu hâlâ MD5 ve SHA-1 hesaplar. Bu yüzden sık sorulan bir soru vardır: bunlar kırılmadı mı?
Kırılan şey çakışma direncidir. MD5 için 2004’te, SHA-1 için 2017’de aynı özeti veren iki farklı dosya üretilebildiği gösterildi. Ama bu saldırılarda iki dosyayı da saldırgan kendisi hazırlar. Bir disk imajını doğrularken ihtiyacın olan özellik farklıdır: zaten var olan, senin seçmediğin belirli bir imajla aynı özeti veren ikinci bir imaj üretilememesi, yani ikinci ön görüntü direnci. MD5 ve SHA-1 için bu yönde uygulanabilir bir saldırı bilinmiyor.
Yani “MD5 kırıldı, bu yüzden bu imaj değiştirilmiş olabilir” itirazı teknik olarak zayıftır. Yine de yeni işlerde bu algoritmaları tek başına kullanmanın bir gerekçesi yok. SHA-256 her yerde mevcut, NIST de SHA-1’in 2030 sonuna kadar tümüyle bırakılmasını istiyor. Makul uygulama, eski kayıtlarla uyum için MD5 ya da SHA-1’i de hesaplamak ama asıl doğrulamayı SHA-256 ile yapmaktır.
| Algoritma | Çakışma üretildi mi | İkinci ön görüntü | İmaj doğrulamada | İmza zincirinde |
|---|---|---|---|---|
| MD5 | Evet (2004) | Uygulanabilir saldırı bilinmiyor | Yalnızca uyum için, yanında | Kullanılmamalı |
| SHA-1 | Evet (2017) | Uygulanabilir saldırı bilinmiyor | Yalnızca uyum için, yanında | Kullanılmamalı |
| SHA-256 | Hayır | Uygulanabilir saldırı bilinmiyor | Asıl doğrulama | Uygun |
Çakışma direncinin gerçekten önem taşıdığı yer, birazdan göreceğimiz gibi, dijital imzalardır.
Hash tutmadığında
Hash’in tutmaması her zaman kötü niyet anlamına gelmez ve bunu bilmek, tutmasını yorumlamak kadar önemlidir:
- Bozuk sektörler. Okunamayan bir sektör her okumada farklı sonuç verebilir ya da araç tarafından sıfırla doldurulur. Aynı diskten alınan iki imajın hash’i bu yüzden farklı çıkabilir.
- SSD’ler. İşletim sisteminin daha önce gönderdiği TRIM komutlarının ardından denetleyicinin arka planda yaptığı çöp toplama, diske yalnızca güç verilmiş olsa bile içeriği değiştirebilir. Yazma engelleyici ana bilgisayarın yazmasını durdurur, diskin kendi iç işleyişini değil.
- Canlı sistemler ve telefonlar. Çalışan bir sistemden ya da bir mobil cihazdan yapılan alım, o anki durumun bir fotoğrafıdır. İkinci alım farklı çıkar, çünkü cihaz arada çalışmaya devam etmiştir. Burada hash, cihazı değil, alınan çıktıyı sabitler.
Bu durumlarda doğru yaklaşım hash’i zorla tutturmaya çalışmak değil, farkın nedenini belgelemektir.
MAC: hash’e anahtar eklemek
Mesaj doğrulama kodu, hash’in “herkes hesaplayabilir” sorununu çözer. Hesaplamaya gizli bir anahtar girer; anahtarı bilmeyen biri geçerli bir kod üretemez.
import hmac, hashlib

anahtar = b"paylasilan-gizli-anahtar"
mesaj = b"valf_3: AC"
etiket = hmac.new(anahtar, mesaj, hashlib.sha256).hexdigest()
Alıcı aynı anahtarla aynı hesabı yapar ve sonucu karşılaştırır. Tutuyorsa iki şeyi bilir: mesaj yolda değişmemiştir ve anahtarı bilen biri tarafından üretilmiştir.
En yaygın MAC yapısı HMAC’tir. Neden anahtarı mesajın başına ekleyip düz hash almak yetmiyor diye sorabilirsin. SHA-256 gibi fonksiyonların iç yapısı, hash(anahtar + mesaj) değerini ve anahtarın uzunluğunu bilen birinin, anahtarın kendisini bilmeden, mesajın sonuna ekleme yapılmış hâlinin hash’ini hesaplamasına izin verir. Buna uzunluk uzatma saldırısı denir. HMAC, hash’i iç içe iki kez uygulayarak bu kapıyı kapatır. Buradan çıkan genel ders: kriptografik yapıları elle birleştirmek yerine standart olanı kullan.
MAC’in iki sınırı var:
Tekrar oynatmayı tek başına engellemez. Geçerli bir mesajı ve kodunu kaydeden saldırgan, onu daha sonra aynen yeniden gönderebilir. Kod hâlâ geçerlidir. Bunu önlemek için mesaja bir sayaç ya da zaman değeri eklenir ve alıcı eski değerleri reddeder. Araç içi ağlarda kullanılan mesaj doğrulama düzeneği (AUTOSAR SecOC) tam bunu yapar: CAN çerçevesine AES tabanlı kısaltılmış bir MAC ile birlikte bir tazelik değeri ekler. CAN bus yazısında savunma önerisi olarak geçen mesaj kimlik doğrulaması budur.
Üçüncü kişiye bir şey kanıtlamaz. Anahtar iki tarafta da vardır. Alıcı, geçerli koda sahip bir mesajı kendisi de üretebilirdi. Bu yüzden MAC ile korunan bir mesajı bir hâkime götürüp “bunu karşı taraf gönderdi” diyemezsin; karşı taraf “anahtar sende de var, kendin yazdın” diyebilir. MAC iki taraf arasında güven sağlar, dışarıya karşı kanıt sağlamaz.
Dijital imza: herkesin doğrulayabildiği, tek kişinin üretebildiği
Dijital imza bu son boşluğu kapatır. İmzalayan, yalnızca kendisinde bulunan özel anahtarla imzayı üretir. Doğrulamak isteyen herkes, açık anahtarla imzayı kontrol eder. Doğrulayabilen kişi imza üretemez, çünkü açık anahtar buna yetmez.
Sonuç, önceki yazıda konuştuğumuz inkâr edilemezliktir: imza geçerliyse, özel anahtarı elinde tutan kişi tarafından üretilmiştir ve bunu üçüncü bir kişiye gösterebilirsin.
Gömülü dünyada dijital imzanın en bilinen kullanımı firmware doğrulamasıdır. Üretici imajı kendi özel anahtarıyla imzalar; cihaz da içine gömülü açık anahtarla doğrular. Açık anahtarın cihazdan okunması bir sorun yaratmaz; onunla imza üretilemez. MAC kullanılsaydı aynı gizli anahtar her cihazda bulunmak zorunda kalırdı ve tek bir cihazdan anahtarı çıkaran kişi bütün ürün ailesi için geçerli firmware üretebilirdi. Bunun neden gerçekçi bir risk olduğunu firmware’de gömülü sır avı yazısında görmüştük.
İmzanın kanıtlamadığı şeyler
Geçerli bir imza güçlü bir kanıttır ama sınırları vardır:
- İçeriğin zararsız olduğunu kanıtlamaz. İmza yalnızca “bu, anahtarın sahibinden geldi ve değişmedi” der. Stuxnet’in sürücüleri, iki donanım üreticisinden çalınmış geçerli sertifikalarla imzalanmıştı. İmza doğruydu; anahtar yanlış ellerdeydi.
- Güncel olduğunu kanıtlamaz. Üreticinin iki yıl önce imzaladığı, bilinen açığı olan firmware’in imzası bugün de geçerlidir. Sürüm geri alma koruması yoksa saldırgan cihaza meşru ama eski bir imaj yükleyebilir (bkz. OTA güncelleme zinciri).
- Zamanı kanıtlamaz. İmzanın içindeki tarih, imzalayanın kendi beyanıdır. Bir belgenin belirli bir tarihte var olduğunu göstermek için bağımsız bir zaman damgası servisi gerekir.
- Doğrulamanın yapıldığını kanıtlamaz. İmza ancak kontrol edilirse işe yarar. Kontrolü atlayan, hatayı görmezden gelen ya da imzasız dosyayı da kabul eden bir cihazda imzanın varlığı bir şey ifade etmez (bkz. Secure Boot).
Çakışma direnci burada önem kazanır
Dijital imza verinin kendisini değil, hash’ini imzalar. Yani imza aslında “bu hash’e sahip veriyi onaylıyorum” demektir. Saldırgan aynı hash’i veren iki belge hazırlayabiliyorsa, zararsız olanı imzalatır ve imzayı diğerine taşır.
Bu teorik bir endişe değil. 2012’de ortaya çıkarılan Flame zararlısı, MD5 çakışmasıyla üretilmiş ve Microsoft’tan gelmiş gibi görünen bir kod imzalama sertifikası taşıyordu; bu sayede kendini meşru bir Windows güncellemesi olarak dağıtabildi. Disk imajı doğrulamasında MD5’in zayıflığı pratik bir sorun yaratmazken, imza zincirlerinde yıkıcı olmasının nedeni budur: birinde saldırgan içeriği seçemez, diğerinde seçer.
Bir örnek: aynı güncelleme dosyası, üç koruma
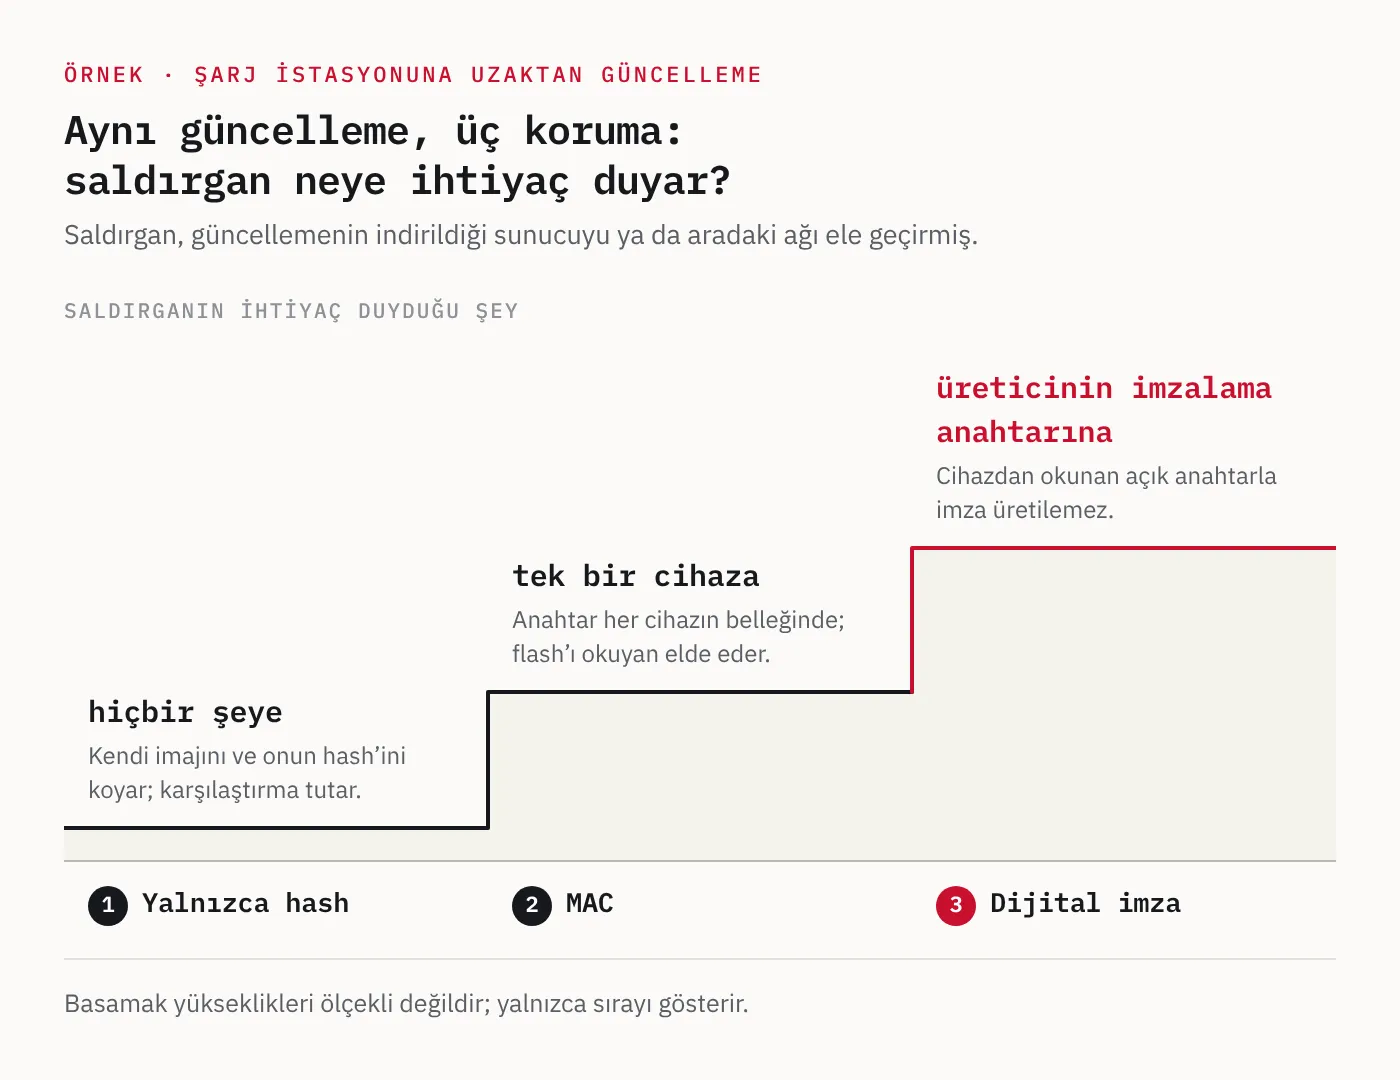
Farkı tek bir senaryoda görmek için bir şarj istasyonuna uzaktan gönderilen firmware güncellemesini düşünelim. Saldırgan, güncellemenin indirildiği sunucuyu ya da aradaki ağı ele geçirmiş olsun.
Yalnızca hash varsa. Cihaz dosyayı ve yanındaki hash değerini indirir, karşılaştırır, tutuyorsa kurar. Saldırgan kendi imajını ve onun hash’ini koyar. Karşılaştırma tutar, cihaz saldırganın kodunu çalıştırır. Hash burada yalnızca indirmenin yarıda kesilmediğini doğrulamıştır.
MAC varsa. Üretici dosyaya gizli bir anahtarla doğrulama kodu ekler, cihaz aynı anahtarla kontrol eder. Saldırgan anahtarı bilmediği için geçerli kod üretemez; güncelleme reddedilir. Ancak anahtar sahadaki her cihazın belleğinde durmaktadır. Saldırgan bir cihazı satın alıp flash belleğini okursa (bkz. mikrodenetleyiciden flash dökümü) anahtarı elde eder ve o andan sonra bütün cihazlar için geçerli güncelleme üretebilir.
Dijital imza varsa. Üretici dosyayı özel anahtarıyla imzalar; cihaz da içindeki açık anahtarla doğrular. Saldırgan cihazı söküp açık anahtarı okusa da bununla imza üretemez. Güncelleme zincirini kırmak için üreticinin imzalama altyapısına ulaşması ya da cihazdaki doğrulama kodunda bir hata bulması gerekir.
Üç durumda da cihaz “bütünlüğü kontrol ediyor” görünür. Fark, saldırganın o kontrolü geçmek için neye ihtiyaç duyduğundadır: birincisinde hiçbir şeye, ikincisinde tek bir cihaza, üçüncüsünde üreticinin en iyi korunan anahtarına.
Sık yapılan iki karıştırma
Şifreleme bütünlük sağlamaz
“Veri zaten şifreli, kimse değiştiremez” düşüncesi yaygın ve yanlıştır. Şifreleme gizliliği korur: anahtarı bilmeyen içeriği okuyamaz. Ama okuyamadığı veriyi değiştirebilir ve doğrulama yoksa alıcı bunu fark etmez.
Bazı şifreleme kiplerinde bu değişiklik öngörülebilir sonuç bile verir. Akış şifrelerinde ve sayaç kipinde şifreli metnin bir bitini çevirmek, çözülen metnin aynı bitini çevirir. Saldırgan içeriği okuyamaz; ama mesajın biçimini, örneğin tutarın hangi baytlarda durduğunu biliyorsa o baytları istediği yönde değiştirebilir.
Bu yüzden modern tasarımlar şifreleme ile doğrulamayı birlikte yapar. AES-GCM gibi doğrulamalı şifreleme kipleri, şifreli metinle birlikte bir doğrulama etiketi üretir; etiket tutmazsa veri hiç çözülmez. Gömülü tarafta bunun karşılığı şudur: şifrelenmiş firmware, imzalanmış firmware demek değildir. Şifreleme imajın kopyalanmasını ve incelenmesini zorlaştırır; cihazın yalnızca üreticiden gelen kodu çalıştırmasını ise imza sağlar. İkisi ayrı sorulara cevap verir ve biri diğerinin yerini tutmaz.
Parola özetleri ayrı bir problemdir
Parolalar da hash’lenerek saklanır, ama buradaki amaç bütünlük değil gizliliktir: veritabanı sızsa bile parolaların okunamaması. İhtiyaç da terstir. Dosya doğrularken hızlı bir hash istersin; parola saklarken yavaş olanını. SHA-256 saniyede milyarlarca kez hesaplanabildiği için, sızan özetlere karşı sözlük saldırısı çok hızlı çalışır. Bu yüzden parola saklamada bcrypt, scrypt ya da Argon2 gibi bilerek yavaşlatılmış ve her parolaya ayrı bir tuz değeri ekleyen fonksiyonlar kullanılır.
İnceleme tarafında bu ayrım, bir firmware imajından ya da bir sistem dökümünden çıkan parola özetlerine baktığında önem kazanır. Özetin biçimi hangi algoritmanın kullanıldığını, o da parolanın kırılmasının ne kadar gerçekçi olduğunu söyler. Tuzsuz ve hızlı bir özetle saklanmış fabrika parolası ile Argon2 ile saklanmış bir parola aynı riski taşımaz.
Hangi iş için hangisi
| Araç | Senaryo | Neden |
|---|---|---|
| Hash | Disk imajının kopyalanırken bozulmadığını doğrulamak | Tehdit kazara bozulma; hash kaydı ayrı tutuluyor |
| MAC ve tazelik değeri | Sensörden sunucuya giden ölçümün yolda değişmediğinden emin olmak | İki uç birbirine güveniyor, aradaki ağa güvenmiyor |
| Dijital imza | Cihazın yalnızca üreticiden gelen firmware’i çalıştırması | Doğrulayan cihaz imza üretememeli |
| İmza ve zaman damgası | Logların sonradan değiştirilmediğini üçüncü bir kişiye gösterebilmek | Kaynağın ve zamanın dışarıya kanıtlanması gerekiyor |
| İmzalı tutanak | Alım hash’inin sonradan değiştirilmediğini gösterebilmek | Hash’in kendisini korumak gerekiyor |
Son satır, yazının başındaki soruya dönüyor.
Delil bütünlüğü bir hash değil, bir zincirdir
Bir imajın hash’i tek başına şunu söyler: bu dosya, şu özete sahip. Bunu delil değerine çeviren şey, o özetin güvenilir biçimde sabitlenmesidir. Pratikte bu üç katmanla yapılır:
- Alım anında hesaplama. Hash, kopyalama sırasında ve hazır bulunanların önünde hesaplanır. Sonradan hesaplanan hash yalnızca o andan sonrasını korur.
- Hash’in veriden ayrı kaydı. Değer, hazır bulunanların imzaladığı tutanağa yazılır. Böylece hash’i değiştirmek için ıslak imzalı bir belgeyi de değiştirmek gerekir. Ceza muhakemesinde elkoyma sırasında alınan yedekten şüpheliye ya da vekiline bir kopya verilmesi de aynı işi görür: iki tarafta aynı verinin bulunması, sonradan yapılacak bir değişikliği ortaya çıkarır.
- Zamanın bağımsız kaydı. Hash’e güvenilir bir zaman damgası alınması, o verinin en geç o tarihte o hâliyle var olduğunu gösterir. Zaman damgası servisi yalnızca hash’i görür, verinin içeriğini değil; bu da gizlilik açısından bir avantajdır.
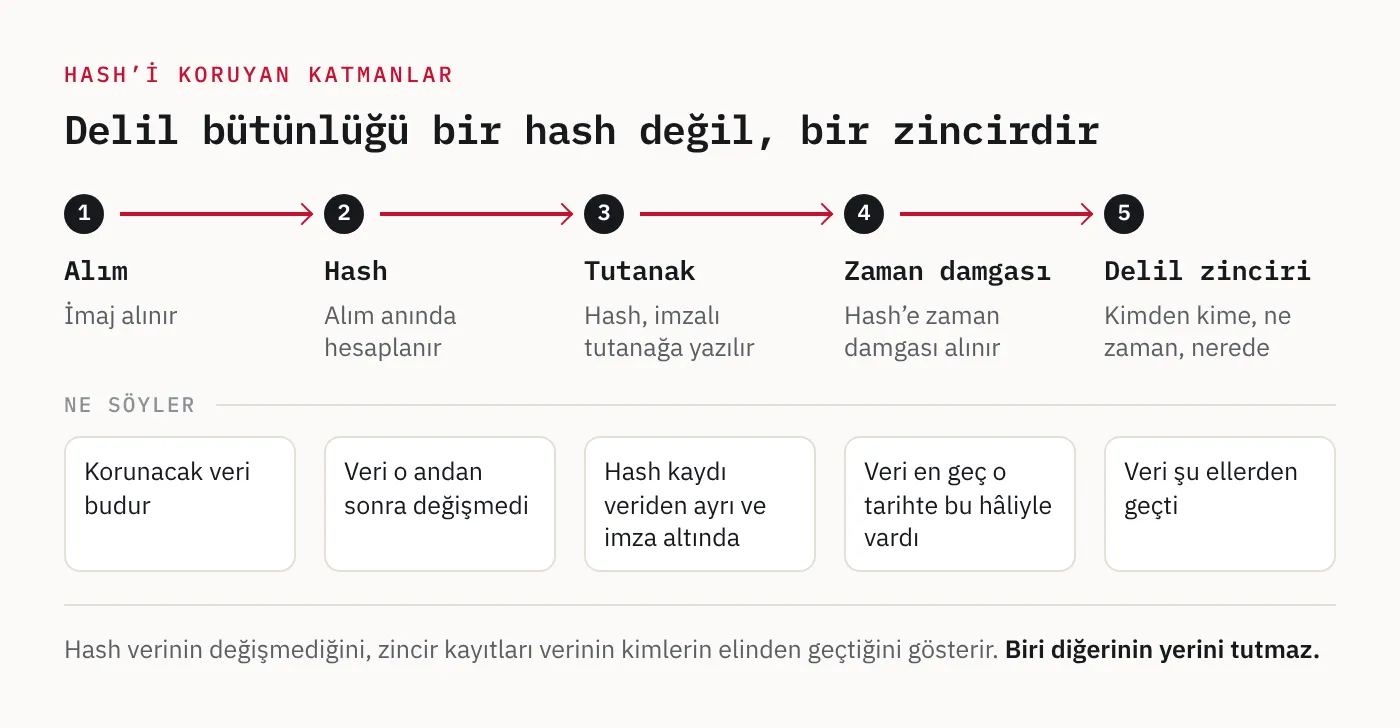
Bunlara delil zinciri kayıtları eklenir: imaj kimden kime, ne zaman geçti, nerede saklandı. Hash verinin değişmediğini, zincir kayıtları ise verinin kimlerin elinden geçtiğini gösterir. Biri diğerinin yerini tutmaz.
Savunma tarafı
- Hash’i verinin yanında bırakma. İndirme sayfasında, aynı dizinde ya da aynı veritabanında duran hash, yalnızca kazara bozulmaya karşı korur.
- Kendi MAC yapını kurma. HMAC ya da AES-CMAC gibi standart bir yapı kullan. Karşılaştırmayı sabit süreli fonksiyonlarla yap; bayt bayt karşılaştırıp ilk farkta dönen kod, zamanlama üzerinden bilgi sızdırır.
- MAC’e tazelik ekle. Sayaç ya da zaman değeri olmayan doğrulama, tekrar oynatmaya açıktır.
- Firmware ve güncellemelerde imza kullan, anahtarı donanımda tut. İmzalama anahtarı bir geliştiricinin dizüstü bilgisayarında duruyorsa, imzanın kanıt değeri o bilgisayarın güvenliği kadardır.
- Sürüm geri almayı engelle. Geçerli imza, güncel sürüm anlamına gelmez.
- Logları imzala ya da zincirle. Her kaydın bir öncekinin hash’ini içerdiği bir yapı, aradan satır silinmesini ya da değiştirilmesini görünür kılar. Bu fikrin en bilinen uygulaması olan blokzinciri, serinin ilerleyen yazılarında ele alacağız.
Adli bilişim açısı
İncelemeci için bu ayrımların üç pratik sonucu var.
Hash eşleşmesini doğru cümleyle yaz. “İmajın SHA-256 değeri, alım tutanağındaki değerle aynıdır” bir olgudur. “Delil değiştirilmemiştir” ise tutanağın güvenilirliğine dayanan bir sonuçtur. Rapor, hash’in nerede kayıtlı olduğunu ve o kaydın nasıl korunduğunu da söylemelidir. Ayrıca hash içeriğin doğru olduğunu değil, aynı kaldığını gösterir. Sahte bir belgenin imajı da kusursuz biçimde doğrulanır.
Hash uyuşmazlığını aceleyle yorumlama. Bozuk sektör, SSD davranışı ya da canlı alım gibi masum açıklamalar vardır. Araç loglarına bak, okuma hatalarını belgele, mümkünse blok düzeyinde karşılaştırma yaparak farkın nerede olduğunu bul. Tek bir sektördeki fark ile dosya sistemi yapılarındaki fark aynı şeyi anlatmaz.
İncelediğin sistemdeki imzaları delil olarak kullan. Bir cihazdan çıkardığın firmware’in üretici imzası geçerliyse ve hash’i üreticinin yayımladığı sürümle aynıysa, o cihazda çalışan kodun değiştirilmediğini güçlü biçimde söyleyebilirsin. İmza geçersizse ya da hash bilinen hiçbir sürümle eşleşmiyorsa, incelemenin geri kalanını o farkın üzerine kurarsın. Bilinen dosyaların hash kümeleri de aynı mantıkla çalışır: işletim sistemi ve yaygın yazılım dosyalarını eleyip dikkatini bilinmeyene yöneltir.
Kapanış
Hash, verinin değişmediğini gösterir; ama yalnızca hash’in kendisi güvendeyse. MAC, veriyi değiştirebilen birine karşı korur; ama yalnızca anahtarı paylaşan iki taraf arasında. Dijital imza, kaynağı herkese kanıtlar; ama yalnızca özel anahtar gerçekten tek bir elde duruyorsa ve doğrulama gerçekten yapılıyorsa.
Üçünü ayıran soru hep aynı: kime karşı korunuyorsun ve sonucu kime kanıtlaman gerekiyor? Bir disk imajı için de, bir CAN çerçevesi için de, bir firmware güncellemesi için de doğru aracı bu soru belirler.
Bu içerik eğitim amaçlıdır.