Buffer Overflow Bir Mikrodenetleyicide Nasıl Görünür: ASLR’siz Dünyada Bellek Güvenliği
Masaüstü işletim sistemleri bellek taşmalarına karşı yirmi yıldır katman katman önlem biriktirdi. Bir mikrodenetleyicide bu katmanların çoğu yok: adresler sabit, RAM çalıştırılabilir, çökmenin kaydını tutan kimse yok.
İçindekiler
Güvenli programlama derslerinin ilk konusu neredeyse her zaman aynıdır: tampon taşması (buffer overflow). Otuz yılı aşkın süredir bilinen, nasıl önleneceği defalarca yazılmış, yine de her yıl zafiyet listelerinin üst sıralarında yer alan bir hata sınıfı.
Bu konu genellikle bir Linux sunucusu ya da bir Windows uygulaması üzerinden anlatılır. Orada saldırganın karşısına çıkan engeller iyi bilinir: adres alanı rastgeleleştirme (ASLR), çalıştırılamayan yığın, yığın koruyucuları, süreç izolasyonu. Aynı hatayı bir mikrodenetleyicide yaptığında tablo değişir. İşletim sistemi yoktur ya da çok incedir, bütün kod tek bir adres alanında ve en yüksek yetkiyle çalışır, firmware’in her kopyası her cihazda aynı adrese yüklenir.
Bu yazıda taşmanın gömülü C kodunda nasıl ortaya çıktığını, bir Cortex-M çekirdeğinde bellekte ne olduğunu, hangi korumaların mevcut olup hangilerinin olmadığını ve sahada bir taşmanın geride nasıl bir iz bıraktığını inceleyeceğiz.
Hatanın kendisi: uzunluğa güvenmek
Tampon taşması, bir alana, o alanın alabileceğinden fazla veri yazmaktır. C dili bunu engellemez; dizi sınırlarını denetlemek programcının işidir. Gömülü kodda hatanın en sık görüldüğü yer, dışarıdan gelen bir mesajın işlendiği fonksiyondur:
#define KOMUT_MAX 32

void komut_isle(const uint8_t *cerceve, uint16_t uzunluk)
{
    char komut[KOMUT_MAX];

    memcpy(komut, cerceve, uzunluk);
    komut[uzunluk] = '\0';

    komut_calistir(komut);
}
uzunluk değeri seri porttan, ağdan ya da bir veri yolundan gelen çerçevenin içinden okunuyor. Geliştirici protokolü kendisi tasarladığı için komutların 32 bayttan kısa olduğunu biliyor ve test ederken hep öyle gönderiyor. Karşı taraf 200 bayt gönderdiğinde memcpy hiç itiraz etmeden 200 bayt kopyalar ve komut dizisinin ardındaki 168 baytın üzerine yazar.
Düzeltme tek bir karşılaştırmadır:
    if (uzunluk >= sizeof(komut)) {
        hata_sayaci_artir(HATA_UZUN_CERCEVE);
        return;
    }
Hatanın kökü memcpy değil, bir varsayımdır: “karşı taraf protokole uyar.” Gömülü sistemlerde bu varsayım özellikle yaygındır, çünkü cihazın konuştuğu taraf çoğu zaman aynı ekibin yazdığı başka bir cihaz ya da sunucudur. Saldırganın araya girebileceği ya da debug portundan doğrudan konuşabileceği pek düşünülmez (bkz. UART/JTAG debug portları).
Dışarıdan gelen veri nereden gelir
“Dışarıdan gelen veri” deyince akla ilk ağ gelir, ama bir gömülü cihazın girdi kapıları bundan çok daha fazladır. Bir taşma aramaya ya da önlemeye başlamadan önce bu kapıların listesini çıkarmak gerekir:
- Seri arayüzler. UART konsolu, RS-485 üzerinden Modbus, cihazlar arası özel protokoller.
- Veri yolları. CAN çerçeveleri, I²C ve SPI üzerinden konuşan çevre birimleri. Sensörün kendisi de değiştirilmiş ya da taklit edilmiş olabilir.
- Kablosuz. Bluetooth LE özellikleri, Wi-Fi yapılandırma ekranları, NFC ve RFID kartlarından okunan veriler.
- Ağ. MQTT mesajları, HTTP istekleri, DNS cevapları, OCPP gibi uygulama protokolleri.
- Depolama. SD karttaki yapılandırma dosyası, USB bellekten yüklenen güncelleme, flash’taki ayar bölgesi.
- Güncelleme paketi. İmza doğrulanmadan önce okunan başlık ve meta veriler.
Son iki madde sık unutulur. Bir yapılandırma dosyasındaki cihaz adını sabit boyutlu bir diziye kopyalayan kod, o dosyayı değiştirebilen herkese açıktır. Güncelleme paketinin başlığını ayrıştıran kod ise imza denetiminden önce çalışır; oradaki bir taşma, imza mekanizmasının tamamını devre dışı bırakır (bkz. OTA güncelleme zinciri).
Yığında ne oluyor
Taşmanın neden tehlikeli olduğunu görmek için fonksiyon çağrısının bellekte nasıl işlediğine bakmak gerekir. Örnek olarak en yaygın mikrodenetleyici ailesini, Arm Cortex-M’yi alalım.
Bir fonksiyon çağrıldığında işlemci dönüş adresini LR (link register) yazmacına koyar. Çağrılan fonksiyon kendisi de başka fonksiyon çağıracaksa LR’nin üzerine yazılacağı için, girişte onu yığına kaydeder ve çıkışta yığından doğrudan program sayacına geri yükler. Derlenmiş kodda bunun karşılığı fonksiyonun başındaki push {r4-r7, lr} ve sonundaki pop {r4-r7, pc} komutlarıdır.
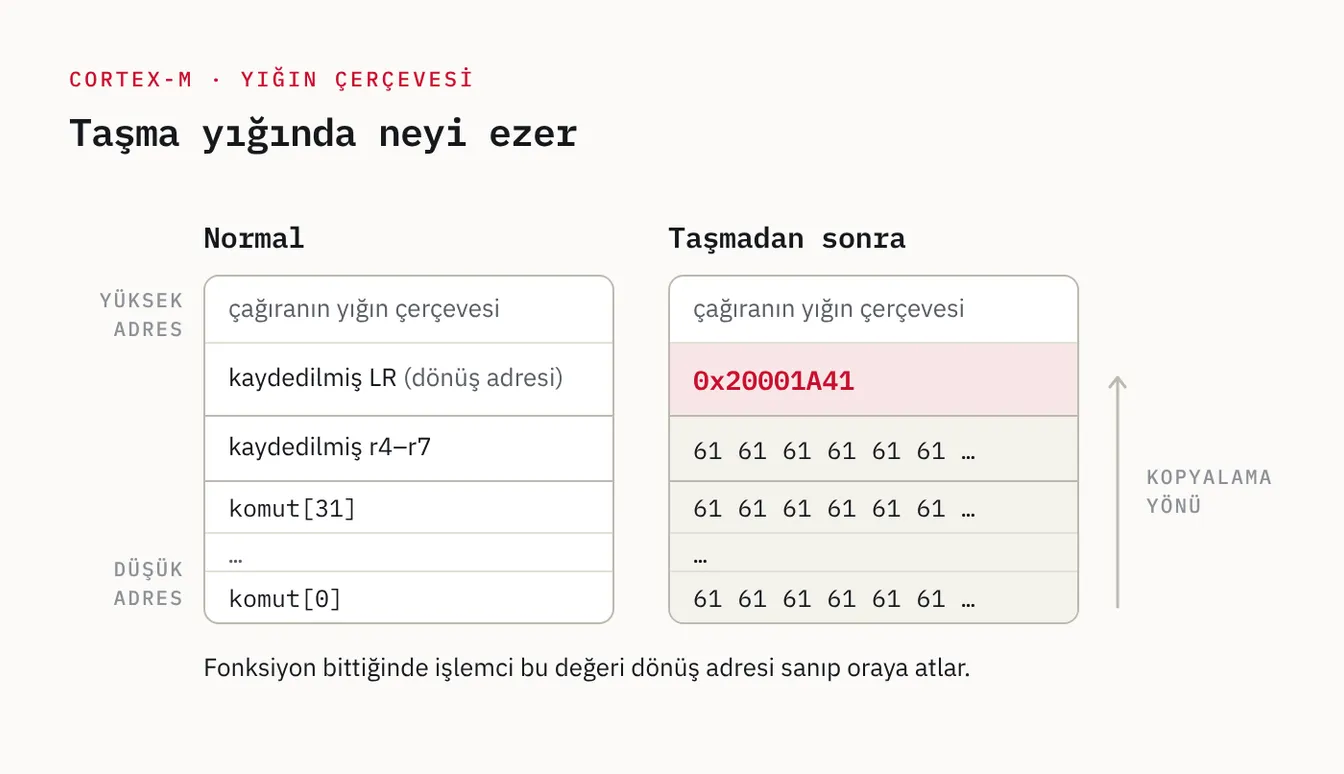
Yerel değişkenler de aynı yığında, kaydedilen dönüş adresinin hemen altındaki adreslerde durur. Kopyalama düşük adresten yükseğe doğru ilerlediği için dizinin sınırını aşan veri, sırasıyla diğer yerel değişkenlerin, kaydedilmiş yazmaçların ve sonunda dönüş adresinin üzerine yazar:
yüksek adres
┌───────────────────────────┐
│ çağıranın yığın çerçevesi │
├───────────────────────────┤
│ kaydedilmiş LR (dönüş)    │  ← taşma buraya ulaşırsa akış değişir
│ kaydedilmiş r4-r7         │
├───────────────────────────┤
│ komut[31]                 │
│ ...                       │  ↑ kopyalama yönü
│ komut[0]                  │
└───────────────────────────┘
düşük adres
Fonksiyon bittiğinde işlemci, yığındaki o değeri dönüş adresi sanarak oraya atlar. Değer rastgele bir veriyse cihaz çöker. Değer bilinçli seçilmişse, programın akışı saldırganın istediği yere gider.
Yığın tek hedef değildir. Taşan dizi global bir değişkense ya da dinamik bellekteyse, yanındaki başka verilerin üzerine yazılır: bir durum bayrağı, bir yetki değişkeni, bir fonksiyon işaretçisi. Bu tür taşmalar çökmeye bile yol açmayabilir; cihaz çalışmaya devam eder ama artık “kimlik doğrulandı” bayrağı 1’dir.
Masaüstünde olan, mikrodenetleyicide olmayan
Aynı hatanın etkisi, çevresindeki korumalara göre değişir. Karşılaştırma şöyle:
| Koruma | Masaüstü/sunucu | Tipik mikrodenetleyici |
|---|---|---|
| Adres alanı rastgeleleştirme (ASLR) | Varsayılan | Yok; her cihazda aynı adresler |
| Çalıştırılamayan veri belleği | Varsayılan | MPU yapılandırılmadıysa RAM çalıştırılabilir |
| Yığın koruyucusu (canary) | Derleyicide varsayılan | Elle etkinleştirilmeli; değer genellikle sabit |
| Yetki ayrımı | Çekirdek/kullanıcı, süreç izolasyonu | Çoğu zaman bütün kod ayrıcalıklı kipte |
| Çökme kaydı | İşletim sistemi tutar | Geliştirici yazdıysa var |
Birkaç satırı açmak gerekiyor.
Sabit adresler. Firmware flash belleğin belirli bir adresine yazılır ve oradan çalışır. Aynı sürümü taşıyan on bin cihazın hepsinde her fonksiyon aynı adrestedir. Bir cihazdan firmware’i çıkaran kişi (bkz. mikrodenetleyiciden flash dökümü ve binwalk ile firmware analizi) diğer bütün cihazların bellek haritasını da öğrenmiş olur. Masaüstünde ASLR’nin saldırgana yaşattığı “adresi bilmiyorum” sorunu burada yoktur.
Çalıştırılabilir RAM. Cortex-M’nin varsayılan bellek haritasında RAM bölgesi çalıştırılabilirdir. Bunu değiştirmek için bellek koruma biriminin (MPU) yapılandırılıp RAM’in “çalıştırılamaz” olarak işaretlenmesi gerekir. MPU birçok çekirdekte bulunur ama kullanılmadığı proje sayısı, kullanıldığından fazladır. AVR gibi kod ve veri belleği ayrı olan mimarilerde RAM’den kod çalıştırmak zaten mümkün değildir; ancak dönüş adresini mevcut kodun içindeki bir yere yönlendirmek orada da mümkündür. Çalıştırılamayan veri belleği saldırıyı zorlaştırır, ortadan kaldırmaz.
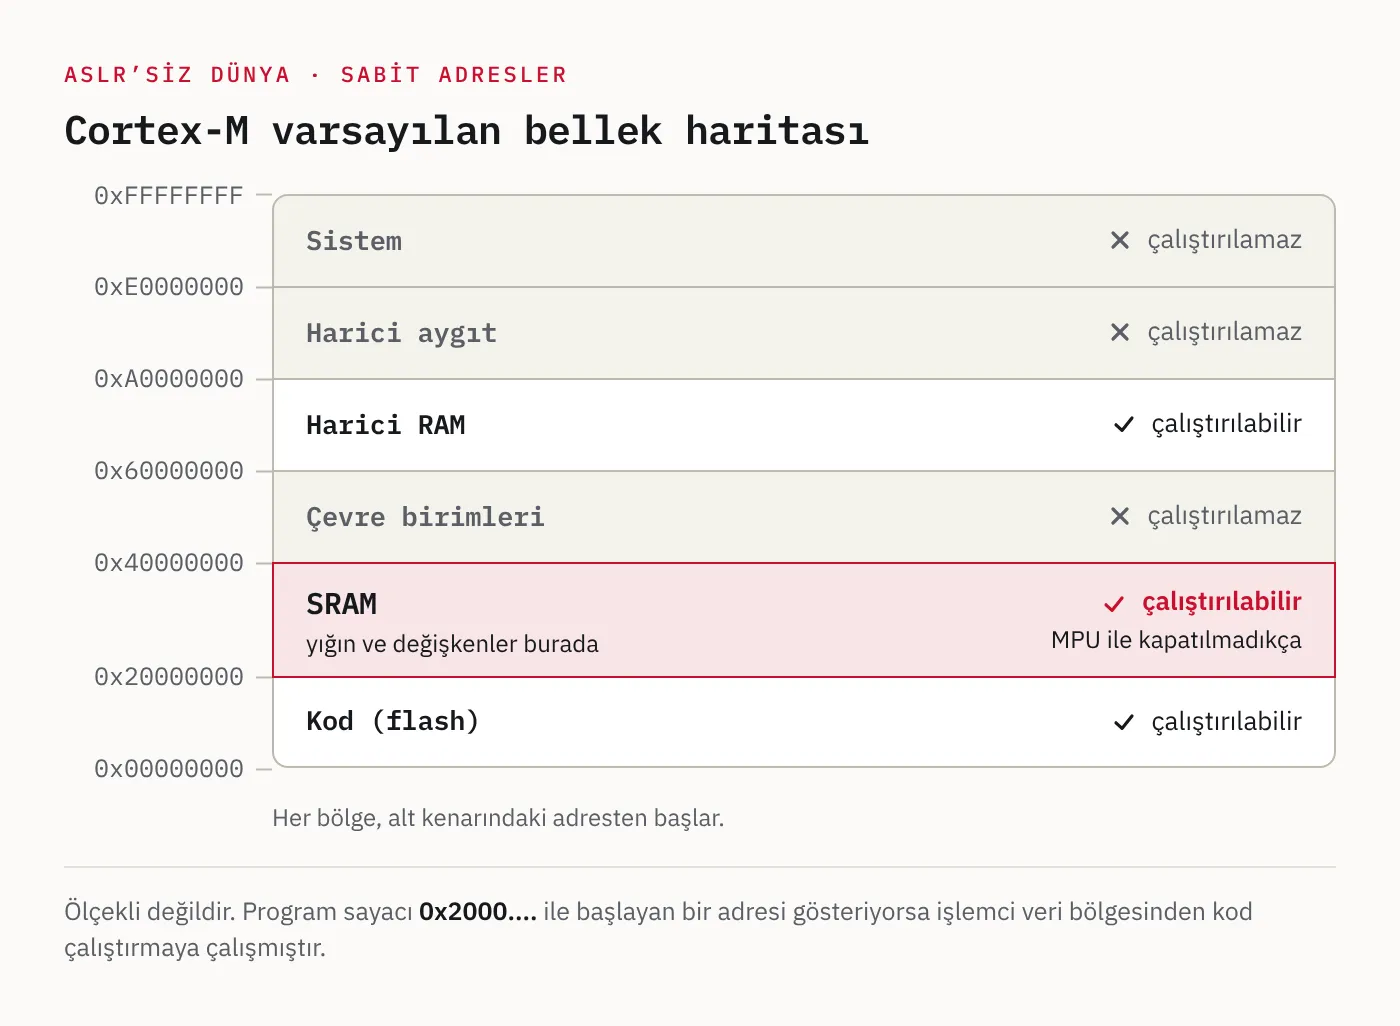
Tek yetki seviyesi. Bir sunucuda taşmayla ele geçirilen süreç, o sürecin yetkileriyle sınırlıdır. Çıplak (bare-metal) bir firmware’de ya da ayrıcalık ayrımı kullanmayan bir gerçek zamanlı işletim sisteminde ise her görev her belleğe ve her çevre birimine erişebilir. Seri port ayrıştırıcısındaki bir taşma, aynı zamanda röleyi süren koda, kriptografik anahtarlara ve flash yazma rutinlerine erişim demektir.
Yığın taşması ile tampon taşması aynı şey değil
Gömülü sistemlerde sık karıştırılan iki kavram var. Buraya kadar konuştuğumuz tampon taşmasıdır: bir diziye sığmayan veri yazmak. Yığın taşması (stack overflow) ise yığının kendisine ayrılan alanı tüketmesidir: çok derin fonksiyon çağrıları, büyük yerel diziler ya da iç içe kesmeler yüzünden.
Mikrodenetleyicilerde RAM kilobaytlarla ölçülür ve yığın genellikle RAM’in en üstüne yerleştirilip aşağı doğru büyür. Altında global değişkenler ve varsa dinamik bellek durur. Yığın sınırını aştığında hiçbir alarm çalmaz; sessizce global değişkenlerin üzerine yazmaya başlar. Belirtisi sıklıkla haftada bir görülen, yeniden üretilemeyen tuhaf davranışlardır.
Bu bir güvenlik açığı da olabilir: saldırgan, yığın kullanımını artıran bir girdi (örneğin derin iç içe bir veri yapısı) göndererek aynı sessiz bozulmayı tetikleyebilir. Çözümlerden biri bellek yerleşimini ters çevirmektir. Yığın RAM’in en altına konursa, sınırı aştığında geçersiz bir adrese yazmaya çalışır ve işlemci hata üretir. Sessiz bozulma, görünür bir çökmeye dönüşür.
Mevcut korumalar
Mikrodenetleyici dünyası savunmasız değil; ama korumaların hiçbiri kendiliğinden gelmez, her biri bilinçli bir karar ister.
- Yığın koruyucusu. GCC ve Clang’in
-fstack-protector-strongseçeneği çıplak sistemlerde de çalışır. Derleyici yerel dizilerle dönüş adresi arasına bir kontrol değeri koyar, fonksiyon çıkışında değerin değişip değişmediğine bakar. Geliştiricinin sağlaması gereken iki şey vardır: kontrol değerinin kendisi ve değer bozulduğunda çağrılacak fonksiyon. Değer derleme zamanında sabit bırakılırsa, firmware’i okuyan kişi onu da okur. Açılışta donanım rastgele sayı üretecinden atanmalıdır. - MPU. RAM’i çalıştırılamaz, flash’ı yazılamaz yapmak ve yığının altına erişilemeyen bir koruma bölgesi koymak birkaç satırlık yapılandırmadır. Gerçek zamanlı işletim sistemlerinin çoğu görev başına MPU bölgelerini destekler.
- Ayrıcalık ayrımı ve TrustZone-M. Armv8-M çekirdekleri (Cortex-M23, M33 ve sonrası) belleği güvenli ve güvenli olmayan dünyalara böler. Anahtarlar ve güncelleme doğrulaması güvenli tarafta tutulursa, ağ yığınındaki bir taşma onlara doğrudan ulaşamaz.
- İşaretçi doğrulama. Armv8.1-M ile gelen PACBTI uzantısı, dönüş adresini kriptografik bir imzayla korur ve dolaylı atlamaların yalnızca işaretlenmiş hedeflere gitmesine izin verir. Yeni çekirdeklerde bulunur; sahadaki cihazların çoğunda yoktur.
- Dil ve araç seçimi. Statik analiz araçları ve MISRA C, CERT C gibi kodlama standartları, sınır denetimi yapılmayan kopyalamaları derleme aşamasında yakalar. Rust gibi bellek güvenliği sağlayan diller bu hata sınıfını büyük ölçüde derleyici düzeyinde ortadan kaldırır; gömülü tarafta kullanımları da giderek yaygınlaşıyor.
Hiçbiri sınır denetiminin yerini tutmaz. Bunlar, denetimin unutulduğu yerde hasarı sınırlayan ikinci katmanlardır.
Sahada taşma nasıl görünür
Bir sunucuda bellek hatası olduğunda işletim sistemi süreci sonlandırır, bir çökme dökümü yazar, log düşer. Mikrodenetleyicide bunların hiçbiri kendiliğinden olmaz. Dışarıdan görülen tek şey çoğu zaman şudur: cihaz yeniden başladı.
Sahadan gelen “cihaz arada bir resetleniyor” şikâyeti bu yüzden dikkatle ele alınmalıdır. Büyük ihtimalle bir güç sorunu ya da sıradan bir yazılım hatasıdır. Ama resetler belirli bir ağ trafiğiyle, belirli bir mesajla ya da belirli bir saatle örtüşüyorsa, biri cihazın bir ayrıştırıcısını yokluyor olabilir. Başarısız bir istismar denemesi ile rastgele bir çökme dışarıdan aynı görünür.
İşlemcinin içinde ise ayırt edici bilgi vardır. Cortex-M bir hatayla karşılaştığında hata kesmesine girer ve o andaki yazmaçları yığına kaydeder: R0-R3, R12, LR, PC ve durum yazmacı. Ayrıca hatanın türünü ve varsa erişilmeye çalışılan adresi özel yazmaçlara yazar (CFSR, HFSR, BFAR, MMFAR). Bu değerler, okumasını bilene çok şey anlatır:
- Program sayacı RAM’i gösteriyorsa (Cortex-M’de
0x2000....ile başlayan adresler), işlemci veri bölgesinden kod çalıştırmaya çalışmıştır. Normal bir programda bunun meşru bir nedeni nadiren bulunur. - Geçersiz durum hatası (UsageFault, INVSTATE), işlemcinin en düşük biti sıfır olan, yani çift bir adrese atlamaya çalıştığını gösterir; Cortex-M’de geçerli her atlama adresinin bu biti birdir. Dönüş adresinin üzerine rastgele veri yazıldığında, o değer çiftse bu hata, tekse çoğunlukla bir erişim ihlali görülür.
- Yazmaçlarda tekrarlayan desenler (örneğin art arda aynı bayt değerleri), o yazmaçların yığından, üzerine yazılmış bir bölgeden yüklendiğine işaret eder.
- Hata adresi yığın sınırının hemen dışındaysa, tampon değil yığın taşması söz konusudur.
Bu bilginin tek sorunu, bir sonraki resetle kaybolmasıdır. Küçük Cortex-M0 çekirdeklerinde hata durum yazmaçları da yoktur; yalnızca yığına kaydedilen çerçeve vardır.
Çökme kaydı tutmak
Çözüm, hata kesmesinde bu değerleri resetten sağ çıkacak bir yere yazmaktır. Yaygın yöntem, RAM’in açılışta sıfırlanmayan bir bölümünü kullanmak ve cihaz yeniden başladığında oradaki kaydı kalıcı belleğe ya da sunucuya aktarmaktır. Asgari bir çökme kaydı şunları içerir:
- Hata anındaki PC ve LR değerleri
- Hata durum yazmaçları ve hata adresi
- Firmware sürümü ve derleme kimliği
- Çalışma süresi ve o an etkin olan görev
- Yığının son birkaç yüz baytı
Bunun yanına reset nedenini eklemek gerekir. Çoğu mikrodenetleyicide son resetin nedenini tutan bir yazmaç bulunur: güç açılışı, harici reset pini, yazılım reseti, bekçi zamanlayıcısı (watchdog), düşük voltaj. Açılışta bu değeri okuyup saklamak tek satırlık bir iştir ve sahadaki bir cihazın neden yeniden başladığına dair elindeki tek nesnel bilgi olabilir.
Bir kaydı okumak
Sahadaki bir enerji sayacından aşağıdaki gibi bir çökme kaydı geldiğini düşünelim:
surum      : 2.4.1 (derleme 7f3a9c1)
reset      : yazılım reseti (hata işleyicisi)
calisma    : 41 gün 6 saat
gorev      : haberlesme
PC         : 0x20001A40
LR         : 0x08004C23
CFSR       : 0x00000001  (IACCVIOL)
MMFAR      : geçersiz
yigin      : 61 61 61 61 61 61 61 61 61 61 61 61 41 1A 00 20 ...
Satır satır gidelim. Cihaz 41 gündür sorunsuz çalışıyormuş; bu, açılışta ortaya çıkan bir donanım ya da yapılandırma hatasını pek olası kılmıyor. Çökme haberleşme görevinde olmuş, yani dışarıdan gelen veriyi işleyen kodda. Program sayacı 0x20001A40 değerinde: bu bir RAM adresi, flash’taki kod bölgesinde değil. Hata türü komut erişim ihlali; MPU açıkmış ve RAM’den kod çalıştırma girişimini durdurmuş.
Yığın dökümü tabloyu tamamlıyor. Art arda gelen aynı bayt değerinin (0x61, yani a karakteri) ardından 41 1A 00 20 geliyor; küçük uçlu (little-endian) sırayla okunduğunda bu 0x20001A41 eder. Cortex-M’de atlama adreslerinin en düşük biti işlemcinin komut kipini belirtir ve adresin parçası sayılmaz; yani bu değer, program sayacındaki 0x20001A40 ile aynı yeri gösteriyor. Dönüş adresinin durması gereken yerde, yığının içini gösteren bir adres var. Hemen önünde, dizinin sonunu ve kaydedilmiş yazmaçların durduğu konumları da kaplayan, dolgu olarak kullanılmış tekrar eden baytlar bulunuyor.
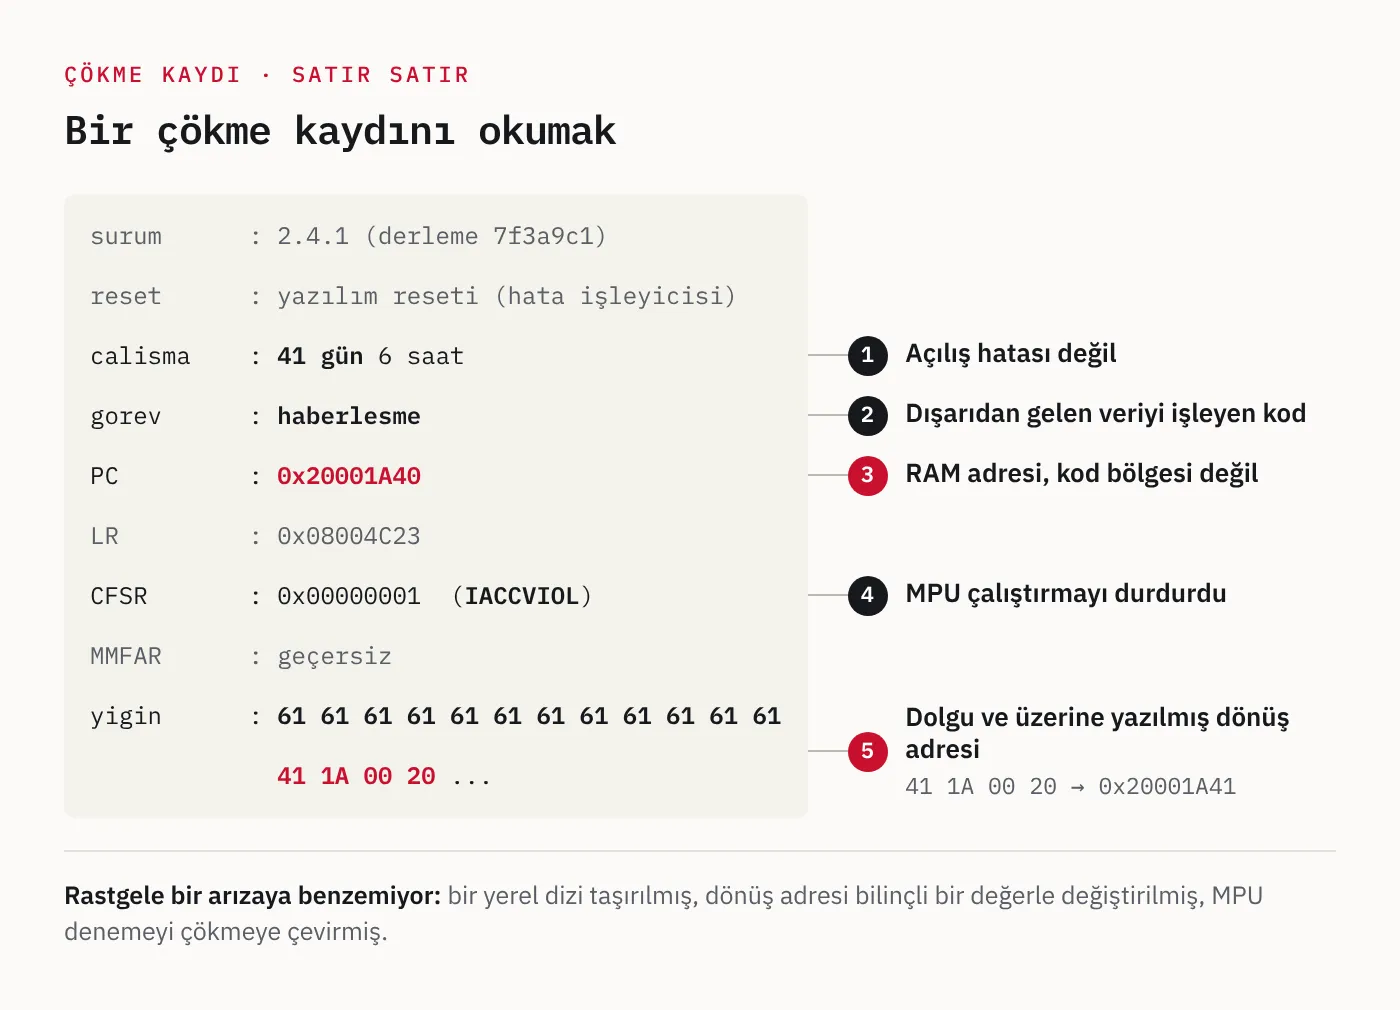
Bu kayıt rastgele bir arızaya benzemiyor. Bir yerel dizinin taşırılıp dönüş adresinin bilinçli bir değerle değiştirildiğini ve MPU’nun bu denemeyi çökmeye çevirdiğini gösteriyor. Buradan sonraki adımlar bellidir: LR değerini 2.4.1 sürümünün derleme çıktısıyla eşleştirip çökmeden hemen önce hangi fonksiyonun çalıştığını bulmak, o fonksiyondaki kopyalama işlemini incelemek ve çökme anından hemen önce cihaza gelen trafiği aramak.
Aynı kayıtta MPU kapalı olsaydı çökme hiç yaşanmayabilirdi. Elimizde bir kayıt olmasının nedeni, iki savunma katmanının birlikte çalışmasıdır: biri denemeyi durdurdu, diğeri durduğunu yazdı.
Savunma tarafı
- Dışarıdan gelen her uzunluğu denetle. Çerçevenin içindeki uzunluk alanı bir iddiadır; önce tamponun boyutuyla, sonra gerçekten alınan bayt sayısıyla karşılaştır.
- Sınırsız kopyalama fonksiyonlarını yasakla.
strcpy,sprintf,getsyerine boyut alan karşılıklarını kullan ve bunu derleyici uyarıları ya da statik analiz kuralıyla zorunlu kıl. - Yığın koruyucusunu aç, değerini açılışta rastgele ata.
- MPU’yu yapılandır. En azından RAM çalıştırılamaz, flash yazılamaz olsun ve yığının altında bir koruma bölgesi bulunsun.
- Ayrıştırıcıları fuzz testinden geçir. Protokol kodunu donanımdan ayırıp masaüstünde, bellek hatası yakalayan araçlarla birlikte çalıştırmak, sahada aylarca bulunamayacak hataları dakikalar içinde çıkarır. Bunu bir sonraki yazıda ayrıntılı ele alacağız.
- Çökme kaydı ve reset nedeni tut. Hem hata ayıklama hem de olay incelemesi için.
- Debug portlarını üretimde kapat, okuma korumasını etkinleştir. Saldırganın firmware’e ve bellek haritasına ulaşmasını zorlaştırır.
Adli bilişim açısı
Gömülü bir cihazda bellek bozulmasından şüphelenildiğinde delil üç yerde aranır.
Cihazın kendi kayıtları. Çökme kaydı ve reset nedeni tutuluyorsa ilk bakılacak yer burasıdır. Aynı adreste tekrarlayan çökmeler, belirli bir kod yolunun tetiklendiğini gösterir. Bekçi zamanlayıcısı resetlerinin birden artması da bir işarettir. Kayıt tutulmuyorsa cihaz bu konuda susar; durum gömülü cihazda “log yok” yazısında anlatılan tabloya döner.
Bellek. Cihaz hâlâ çalışıyorsa ve debug erişimi mümkünse, RAM dökümü yığının o anki durumunu, üzerine yazılmış bölgeleri ve bellekte olmaması gereken verileri gösterir. Burada zamanlama belirleyicidir: güç kesildiği anda RAM gider. Flash dökümü ise çalışan kodun üreticinin yayımladığı sürümle aynı olup olmadığını söyler. Taşmayı kullanan bir saldırgan kalıcı olmak istiyorsa flash’a yazmak zorundadır ve bu, referans imajla karşılaştırmada görünür.
Ağ ve veri yolu. Taşmayı tetikleyen girdi bir yerden gelmiştir. Cihazın bağlı olduğu ağda ya da veri yolunda kayıt tutuluyorsa, çökmeden hemen önceki mesajlar aranır: beklenenden uzun bir çerçeve, protokole uymayan bir alan, tekrarlanan denemeler. Çökme zamanı ile trafik kaydını yan yana koymak, genellikle tetikleyiciyi doğrudan gösterir (bkz. CAN bus trafiğini pcap’e alıp timeline çıkarmak).
Bir noktayı da akılda tutmak gerekir: firmware sürümü belirlenmeden yapılan analiz eksik kalır. Adresler sürüme özgüdür; çökme kaydındaki bir program sayacı değeri, ancak o sürümün derleme çıktısıyla eşleştirildiğinde bir fonksiyon adına dönüşür.
Kapanış
Tampon taşması eski bir hata, ama mikrodenetleyicide yeni koşullarda yaşıyor. Adresler her cihazda aynı, RAM varsayılan olarak çalıştırılabilir, bütün kod aynı yetkiyle çalışıyor ve bir şeyler ters gittiğinde bunu kaydeden bir işletim sistemi yok. Masaüstünde saldırganı yavaşlatan katmanların çoğu burada ancak geliştirici özellikle eklerse var.
İyi haber, hatanın kendisinin basit olması: dışarıdan gelen uzunluğa güvenmemek, çoğu taşmayı doğmadan önler. Geri kalanı, yani yığın koruyucusu, MPU ve çökme kaydı, o denetimin unutulduğu gün hasarı sınırlamak ve ne olduğunu sonradan anlayabilmek içindir.
Bu içerik eğitim amaçlıdır.