CIA Üçlüsü Delil Olarak: Gizlilik, Bütünlük ve Erişilebilirlik İhlali Geride Ne Bırakır
Gizlilik, bütünlük, erişilebilirlik: her güvenlik dersinin ilk slaytı. Ama bu üçlü yalnızca bir savunma şeması değil; bir olaydan sonra neyi, nerede arayacağını söyleyen bir harita.
İçindekiler
- Üçlü neden hâlâ işe yarıyor
- Aynı soruyu tersinden sormak
- Gizlilik ihlali: en sessiz olay
- Bütünlük ihlali: fark, ancak kıyas noktası varsa görünür
- Erişilebilirlik ihlali: en gürültülü olay, en kırılgan delil
- Aynı sunucu, üç farklı sabah
- Gerçek olaylar üçlüye sığmaz
- Üç ayağın ortak düşmanı: saklama süresi
- Savunma tarafı: her ayak için delili olaydan önce hazırla
- Adli bilişim açısı
- Kapanış
Bilgi güvenliğine giriş yapan herkes aynı üç kelimeyle karşılaşır: gizlilik, bütünlük, erişilebilirlik. İngilizce baş harfleriyle CIA üçlüsü (Confidentiality, Integrity, Availability). Çoğu kaynak bunu bir savunma şeması olarak anlatır: neyi korumalıyım, hangi kontrolü nereye koymalıyım?
Bu yazıda üçlüyü ters taraftan okuyacağız. Koruma başarısız olduğunda, yani olay yaşandıktan sonra, üç ayağın her biri farklı bir iz bırakır. Hangi ayağın kırıldığını bilmek, delili nerede arayacağını ve ilk saatte neyi toplaman gerektiğini belirler. Gizlilik ihlali neredeyse hiç ses çıkarmaz, bütünlük ihlali ancak elinde bir kıyas noktası varsa görünür, erişilebilirlik ihlali ise herkesin gördüğü ama delili en hızlı kaybolan olaydır.
Üçlü neden hâlâ işe yarıyor
Önce kavramları netleştirelim. Üçünü de tanım olarak değil, birer soru olarak düşünmek daha kullanışlı:
- Gizlilik: Bu veriyi görmemesi gereken biri gördü mü?
- Bütünlük: Bu veri ya da sistem, yetkisiz biçimde değişti mi?
- Erişilebilirlik: İhtiyacı olan kişi, ihtiyacı olduğu anda sisteme ulaşabildi mi?
Üçlünün gücü basitliğinde. Bir güvenlik duvarı kuralından bir kanun maddesine kadar hemen her güvenlik kararı bu üç sorudan birine hizmet eder. Zayıflığı da aynı yerde: gerçek olaylar nadiren tek bir ayağa sığar. Buna aşağıda döneceğiz. Önce her ayağı ayrı ayrı, bir incelemecinin gözüyle ele alalım.
Aynı soruyu tersinden sormak
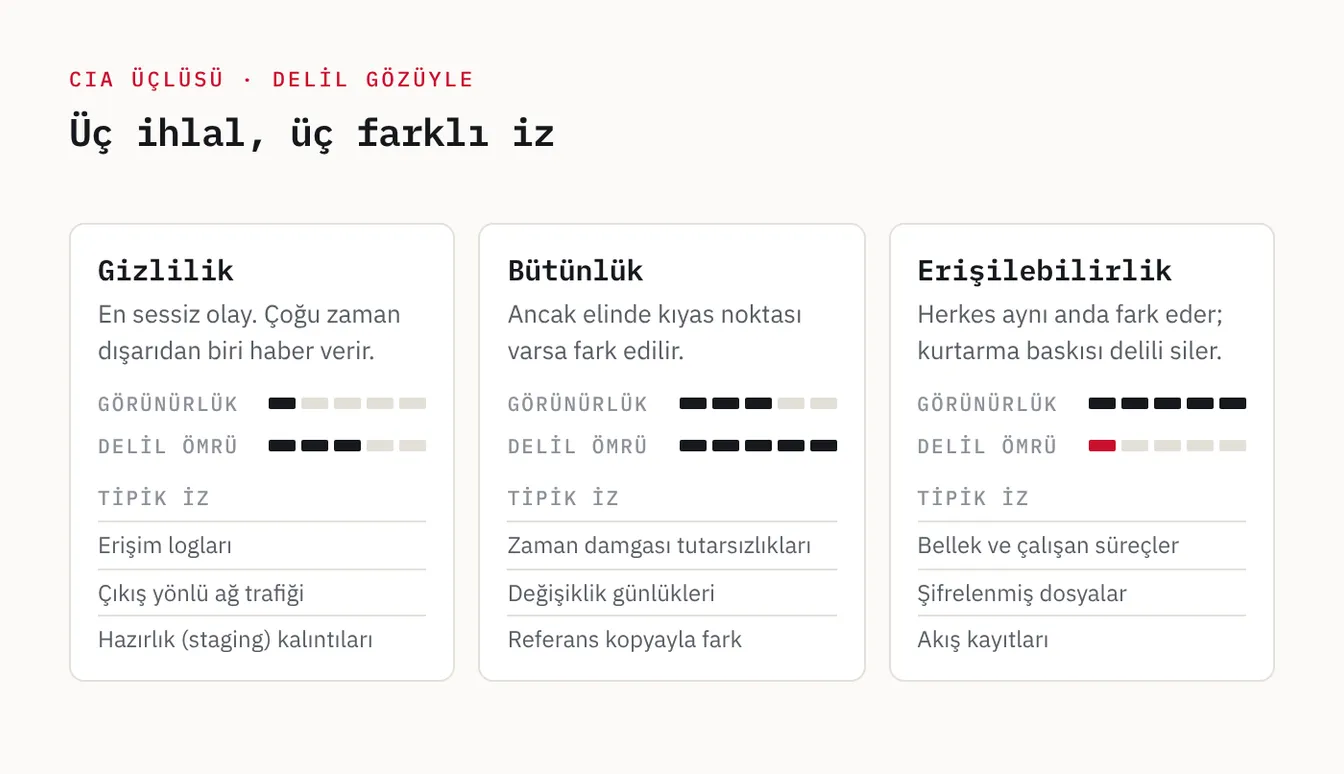
Savunma tarafı “bunu nasıl korurum” diye sorar. İnceleme tarafı ise “bu bozulduysa geride ne kalır” diye. İkinci sorunun cevabı üç ayak için birbirinden çok farklı:
| İhlal türü | Olayın görünürlüğü | Tipik iz | Delilin ömrü |
|---|---|---|---|
| Gizlilik | Çok düşük; çoğu zaman dışarıdan biri haber verir | Erişim logları, çıkış yönlü ağ trafiği, hazırlık (staging) kalıntıları | Loglar ne kadar saklanıyorsa o kadar |
| Bütünlük | Orta; ancak kıyas noktası varsa fark edilir | Zaman damgası tutarsızlıkları, günlük kayıtları, referans kopyayla fark | Uzun, ama referans yoksa anlamsız |
| Erişilebilirlik | Çok yüksek; herkes aynı anda fark eder | Bellek, çalışan süreçler, şifrelenmiş dosyalar, akış kayıtları | Çok kısa; kurtarma baskısı delili siler |
Bu tablonun her satırını açalım.
Gizlilik ihlali: en sessiz olay
Bir veriyi okumak, onu değiştirmez. Gizlilik ihlalinin adli açıdan en büyük zorluğu budur: çalınan dosya yerinde durur, içeriği aynıdır, hash’i aynıdır. Sistem çalışmaya devam eder, kimse bir şey fark etmez. Birçok kurum veri sızıntısını kendi loglarından değil, verinin bir forumda satışa çıkmasından ya da bir üçüncü tarafın uyarısından öğrenir.
Okuma eylemi dosyanın kendisinde iz bırakmadığına göre, delili dosyanın etrafında aramak gerekir:
- Erişim kayıtları. Dosya sunucusu denetim logları, veritabanı sorgu logları, bulut servislerinin denetim logları. Buradaki kritik nokta, bu kayıtların çoğunun varsayılan olarak kapalı ya da çok kısa süreli tutuluyor olması. Nesne erişim denetimi açılmamış bir dosya sunucusunda “bu klasörü kim okudu” sorusunun cevabı yoktur.
- Çıkış yönlü ağ trafiği. Veri bir yerden çıkmak zorunda. Güvenlik duvarı logları, vekil sunucu (proxy) kayıtları, akış (NetFlow/IPFIX) verisi ve DNS sorguları, olağan dışı hacimde ya da olağan dışı hedefe giden trafiği gösterir. İçeriği göremesen bile “gece 03.00’te, daha önce hiç konuşulmamış bir adrese 40 GB çıktı” bilgisi tek başına çok şey anlatır.
- Hazırlık kalıntıları. Saldırganlar veriyi çıkarmadan önce genellikle bir yerde toplar ve sıkıştırır. Geçici dizinlerde kalan arşiv dosyaları, sıkıştırma araçlarının çalıştırıldığına dair izler (prefetch, kabuk geçmişi, süreç oluşturma logları) ve silinmiş büyük dosyaların dosya sistemi kalıntıları bu aşamayı ele verir.
- Kimlik izleri. Erişimi yapan hesap, oturumun açıldığı kaynak ve saat. Meşru bir hesabın olağan dışı bir saatte, olağan dışı bir yerden kullanılması genellikle ilk ipucudur.
Dosya sistemindeki “son erişim” zaman damgasına fazla güvenmemek gerekir. Performans nedeniyle birçok sistemde bu damganın güncellenmesi kapalıdır ya da gevşetilmiştir: Linux’ta varsayılan relatime seçeneği erişim zamanını her okumada güncellemez, Windows’ta da bu davranış sürüme ve disk boyutuna göre değişir. “Erişim zamanı değişmemiş, demek ki okunmamış” çıkarımı bu yüzden güvenilir değildir.
Gizlilik ihlalinde ikinci zorluk kapsamı kanıtlamaktır. Saldırganın sisteme girdiğini göstermek ile neyi alıp götürdüğünü göstermek ayrı işlerdir. Elinde yalnızca toplam trafik hacmi varsa, hangi dosyaların çıktığını söyleyemezsin. Kişisel veri içeren bir olayda bu fark doğrudan hukuki sonuç doğurur: kimi bilgilendireceğin, hangi kayıtların etkilendiğine bağlıdır.
Gömülü dünyada durum daha da serttir. Üretimde açık bırakılmış bir debug portundan firmware’i okuyan biri cihazda hiçbir iz bırakmaz; cihazın tutacak bir logu bile yoktur (bkz. UART/JTAG debug portları ve firmware’de gömülü sır avı yazıları). Firmware içindeki anahtarların çalındığını çoğu zaman ancak o anahtarlar başka bir yerde kullanıldığında anlarsın.
Bütünlük ihlali: fark, ancak kıyas noktası varsa görünür
Bütünlük ihlalinde bir şey değişmiştir: bir dosya, bir yapılandırma, bir veritabanı kaydı, bir log satırı ya da bir firmware imajı. İyi haber, değişiklik iz bırakır. Kötü haber, o izi görebilmek için “önceki hâlin” ne olduğunu bilmen gerekir.
Bu yüzden bütünlük incelemesi özünde bir karşılaştırma işidir:
- Referans kopya ve hash. Bilinen iyi durumun hash’i elindeyse, değişikliği kesin olarak gösterebilirsin. Dosya bütünlüğü izleme (FIM) araçlarının yaptığı iş budur. Referans yoksa elindeki dosyanın “doğru” olup olmadığını söylemenin sağlam bir yolu kalmaz.
- Zaman damgaları. Dosya sistemleri değişiklik anlarını kaydeder. NTFS’de her dosya için iki ayrı zaman damgası kümesi tutulur: kullanıcı düzeyindeki araçlarla kolayca değiştirilebilen
$STANDARD_INFORMATIONve çekirdeğin güncellediği$FILE_NAME. Saldırgan bir dosyanın tarihini geriye çektiğinde sıklıkla yalnızca ilkini değiştirir; ikisi arasındaki tutarsızlık, zaman damgası sahteciliğinin (timestomping) klasik göstergesidir. - Değişiklik günlükleri. NTFS’nin
$UsnJrnlgünlüğü, veritabanlarının işlem logları ve daha dar bir zaman penceresi için ext4’ün journal’ı. Bunlar değişikliğin ne zaman ve hangi sırayla yapıldığını gösterir ve her saldırganın temizlemeyi akıl ettiği yerler değildir. - Sürüm geçmişi. Yapılandırma yönetimi araçları, yedekler ve gölge kopyalar, “dün ne vardı” sorusunun cevabını taşır.
Bütünlük ihlalinin en tehlikeli türü, logların kendisine yönelendir. Logu silmek gürültülüdür; Windows güvenlik günlüğü temizlendiğinde 1102 numaralı olay oluşur ve bu olayın kendisi bir bulgudur. Logu sessizce düzenlemek ise çok daha sinsidir, çünkü incelemenin dayandığı zemini bozar. Logların üretildiği makineden ayrı, değiştirilemez bir yerde toplanması bu yüzden yalnızca bir operasyon tercihi değil, delil güvenliği meselesidir.
Endüstriyel sistemlerde bütünlük ihlali fiziksel dünyaya dokunur. Bir PLC’nin mantığı değiştirildiğinde ya da bir set değeriyle oynandığında sonuç bozuk bir dosya değil, yanlış davranan bir süreçtir. Stuxnet bunun ders kitabı örneğidir: santrifüjlere müdahale ederken operatörlere, önceden kaydettiği normal değerleri gösterdi. Yani hem sürecin hem de operatörün gördüğü verinin bütünlüğünü aynı anda bozdu. Böyle bir olayda cihazın kendisine “sende ne değişti” diye soramazsın. Çalışan mantığı mühendislik istasyonundaki proje dosyasıyla, sensör değerlerini historian kayıtlarıyla ve ağ trafiğiyle karşılaştırman gerekir (bkz. bir SCADA/PLC ağında ne loglanır).
Firmware tarafında aynı soru “bu cihazda çalışan kod, üreticinin imzaladığı kod mu” biçimini alır. Secure Boot ve imzalı güncelleme zincirleri bu soruyu açılış anında cevaplamak için vardır; neyi çözüp neyi çözmediklerini Secure Boot ve OTA güncelleme zinciri yazılarında işledim.
Erişilebilirlik ihlali: en gürültülü olay, en kırılgan delil
Sistem durduğunda bunu herkes bilir. Fidye yazılımı ekranları, yanıt vermeyen servisler, çalmaya başlayan telefonlar. Erişilebilirlik ihlalinde tespit sorunu yoktur. Sorun, tespitin hemen ardından gelen baskıdır: sistemi geri getir.
Bu baskı delilin en büyük düşmanıdır. Makineyi yeniden başlatmak belleği siler. Yedekten dönmek diski ezer. Temiz kurulum yapmak, saldırganın nasıl girdiğini gösteren her şeyi yok eder. Olay atlatılır ama iki soru cevapsız kalır: nasıl girdiler ve hâlâ içerideler mi?
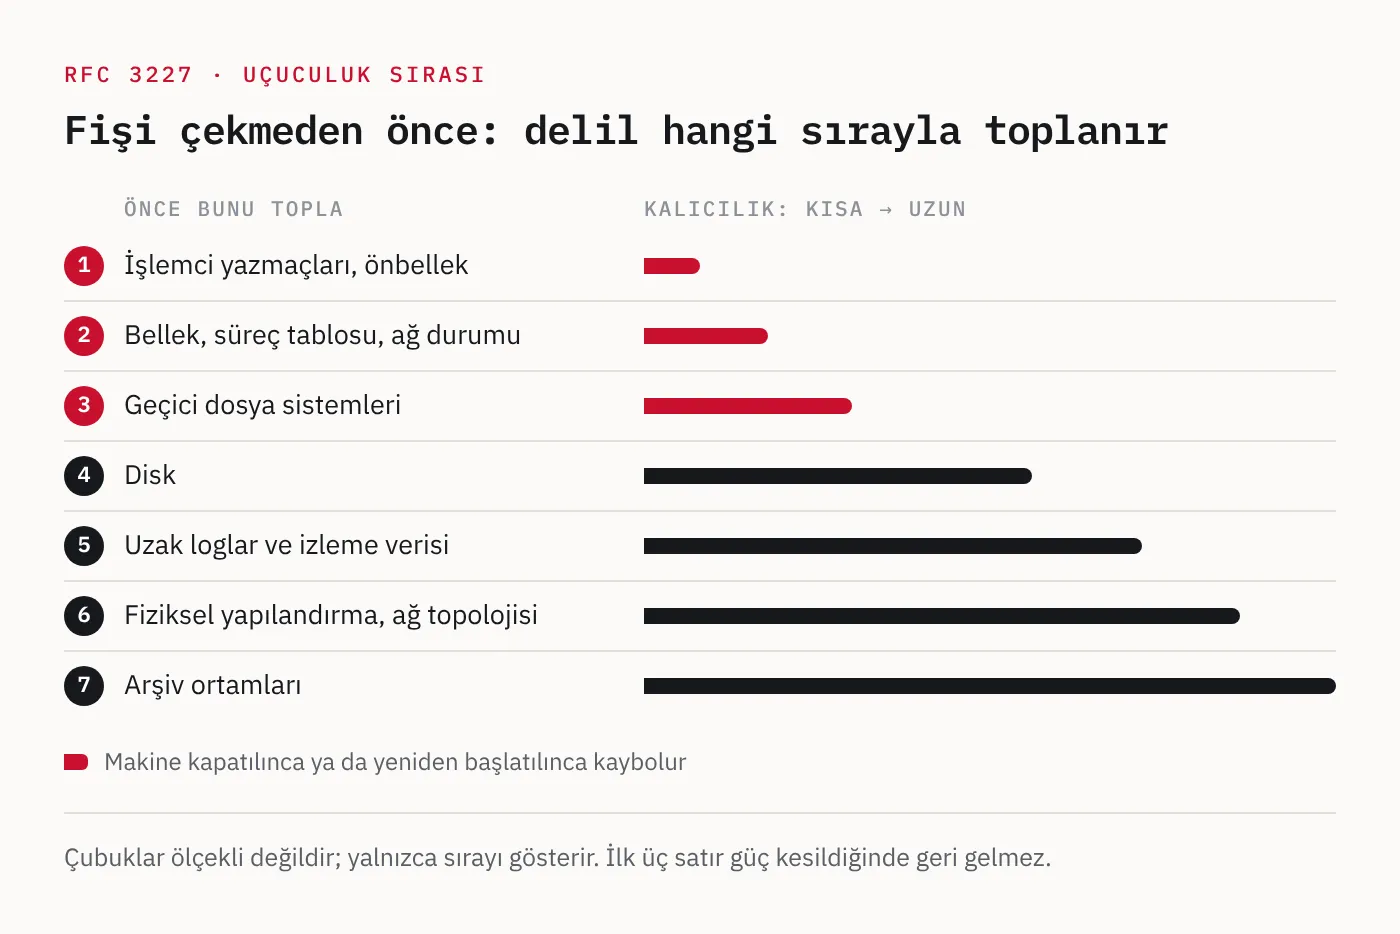
Erişilebilirlik olaylarında delil hızla kaybolduğu için toplama sırası önem kazanır. RFC 3227, delilin uçuculuk sırasını şöyle tarif eder: önce işlemci yazmaçları ve önbellek, sonra bellek, süreç tablosu ve ağ durumu, sonra geçici dosya sistemleri, ardından disk, sonra uzak loglar ve izleme verisi, fiziksel yapılandırma ve ağ topolojisi, en son da arşiv ortamları. Pratik karşılığı şudur: fişi çekmeden önce bellek imajını al.
Olay türüne göre aranacak izler değişir:
- Fidye yazılımı. Şifrelenmiş dosyaların uzantıları ve değişiklik zamanları şifrelemenin ne zaman başladığını ve hangi sırayla ilerlediğini gösterir. Fidye notu, gölge kopyaların silinmesine dair komut izleri, kapatılan güvenlik servisleri ve temizlenen olay günlükleri saldırının son aşamasını anlatır. Bellekte şifreleme süreci ve bazen anahtar malzemesi bulunur; makine kapatılırsa bu şans kaybolur.
- Hizmet engelleme (DoS/DDoS). Delil neredeyse tamamen ağ tarafındadır: akış kayıtları, güvenlik duvarı ve yük dengeleyici logları, servis sağlayıcının tuttuğu trafik verisi. Saldırı bittiğinde hedef sistemde çok az şey kalır.
- Yıkıcı saldırılar. Diskleri silen ya da cihaz firmware’ini bozan saldırılarda kurtarılabilir delil, silinmemiş makinelerde ve merkezî loglarda aranır. 2015’teki Ukrayna elektrik dağıtım saldırısında saldırganlar kesicileri açmakla yetinmediler; operatör istasyonlarının disklerini sildiler ve sahadaki seri-Ethernet dönüştürücülerin firmware’ini bozarak uzaktan kurtarmayı engellediler. Yani erişilebilirliği hedef alırken delili ve kurtarma yolunu da hedef aldılar.
OT ortamlarında bu ayağın ağırlığı bambaşkadır. IT’de bir sunucuyu inceleme için kapatabilirsin; çalışan bir üretim hattını ya da bir trafo merkezini kapatamazsın. Önceliklerin tersine dönmesini IT güvenliği ile OT güvenliği farkı yazısında anlatmıştım. Adli açıdan sonucu şudur: OT’de delil toplama, süreci durdurmadan yapılabilecek yöntemlerle, özellikle pasif ağ kaydı ve historian verisiyle sınırlıdır.
Bir de şunu eklemek gerekir: her kesinti bir saldırı değildir. Arızalanan bir disk, yanlış yapılandırılmış bir güncelleme ya da dolan bir depolama alanı da erişilebilirliği bozar ve ilk bakışta saldırıdan ayırt edilemeyebilir. İncelemenin ilk sorusu çoğu zaman “kim yaptı” değil, “bu bir güvenlik olayı mı, yoksa bir arıza mı” sorusudur. Bu ayrımı yapabilmek için de yine aynı şeye, olaydan önce tutulmuş kayıtlara ihtiyaç duyarsın: değişiklik yönetimi kayıtları, sistem günlükleri ve izleme verisi, “son 24 saatte bu sistemde meşru olarak ne değişti” sorusunu cevaplar.
Aynı sunucu, üç farklı sabah
Farkı somutlaştırmak için tek bir sistem düşünelim: orta ölçekli bir şirketin, teklif dosyalarını ve müşteri sözleşmelerini tutan dosya sunucusu. Bu sunucunun başına üç farklı şey gelebilir ve her biri sabah ofise girdiğinde seni farklı bir işe yollar.
Birinci sabah: bir rakip, senin teklifinin içeriğini biliyor. Sunucu çalışıyor, dosyalar yerinde, hash’ler aynı. Elinde yalnızca bir şüphe var. Burada sunucunun diskine bakmak sana çok az şey söyler. İlk iş, eski kayıtların üzerine yazılmadan önce logları güvenceye almaktır: dosya sunucusunun denetim kayıtları (açıksa), VPN ve oturum açma kayıtları, güvenlik duvarının çıkış yönlü logları, e-posta sunucusunun gönderim kayıtları. Sorulacak soru “bu dosyaya son haftalarda kim, nereden erişti ve ardından dışarı ne çıktı” sorusudur. Denetim kapalıysa inceleme büyük ölçüde dolaylı delile kalır.
İkinci sabah: bir sözleşmedeki tutar, imzalanan nüshadakinden farklı. Burada dosyanın kendisi delildir. İlk iş, sunucunun mevcut durumunu dondurmak ve karşılaştırma yapacağın referansı bulmaktır: dünkü yedek, gölge kopyalar, e-postayla gönderilmiş eski sürüm. Dosya sistemi günlüğü değişikliğin anını, zaman damgaları ve oturum kayıtları da o anda kimin bağlı olduğunu gösterir. Referans kopya yoksa değişikliği kanıtlamak, hangi sürümün “doğru” olduğu tartışmasına dönüşür.
Üçüncü sabah: bütün dosyaların uzantısı değişmiş, masaüstünde bir fidye notu var. Olayın ne olduğu belli, herkes sunucunun bir an önce dönmesini istiyor. İlk iş, kimse yeniden başlatmadan belleği almak, ardından diskin kopyasını çıkarmaktır. Sonra asıl soruya geçilir: saldırgan şifrelemeden önce içeride ne kadar kaldı ve ne götürdü? Yani üçüncü sabahın incelemesi, aslında fark edilmemiş bir birinci sabahı aramaktır.
Aynı donanım, aynı işletim sistemi, aynı dosyalar. Değişen tek şey hangi ayağın kırıldığı; buna göre ilk bir saatte yapılacak işler neredeyse hiç örtüşmüyor.
| Sabah | Kırılan ayak | İlk iş | Asıl soru |
|---|---|---|---|
| Birinci | Gizlilik | Logları güvenceye almak | Bu dosyaya kim, nereden erişti ve dışarı ne çıktı? |
| İkinci | Bütünlük | Mevcut durumu dondurmak, referans kopyayı bulmak | Ne, ne zaman değişti ve o anda kim bağlıydı? |
| Üçüncü | Erişilebilirlik | Yeniden başlatmadan belleği ve diski almak | Saldırgan içeride ne kadar kaldı, ne götürdü? |
Gerçek olaylar üçlüye sığmaz
Buraya kadar üç ayağı ayrı ayrı ele aldık ama sahada işler böyle temiz ayrılmaz. Günümüzün tipik fidye yazılımı olayını düşün:
- Saldırgan bir hesabı ele geçirir ve içeride günlerce, kimi zaman haftalarca dolaşır.
- Değerli veriyi toplar ve dışarı çıkarır. Gizlilik.
- Güvenlik araçlarını kapatır, logları temizler, yedekleri bozar. Bütünlük.
- Sistemleri şifreler. Erişilebilirlik.
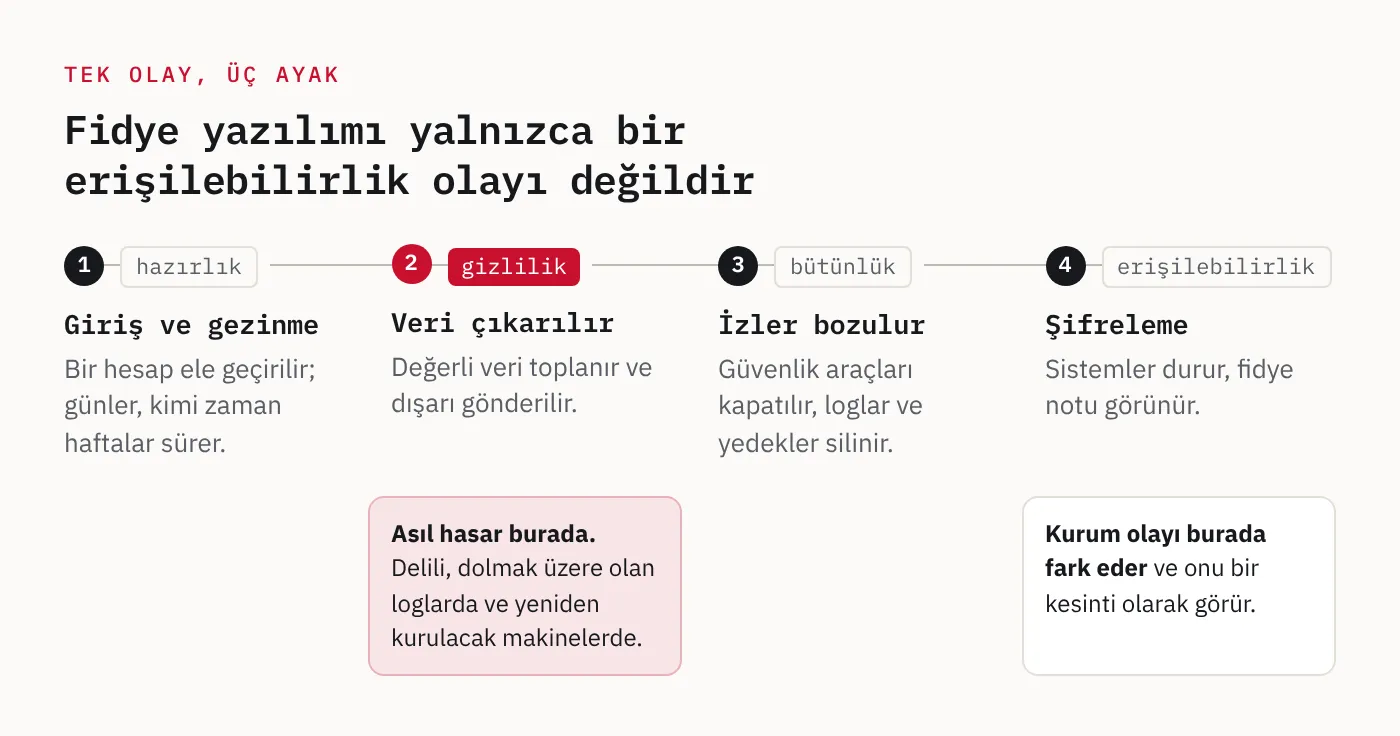
Kurum olayı dördüncü adımda fark eder ve doğal olarak onu bir erişilebilirlik olayı olarak görür: sistemler çalışmıyor, geri getirelim. Oysa asıl hasar ikinci adımda verilmiştir ve o adımın delili, kurtarma telaşıyla silinmek üzere olan makinelerde ve dolmak üzere olan loglarda durmaktadır.
Üçlünün inceleme tarafındaki asıl değeri burada ortaya çıkar. Bir olayı tek bir etikete indirmek yerine her aşamayı ayrı ayrı sormanı sağlar: Gizlilik bozuldu mu, nereden anlarım? Bütünlük bozuldu mu, elimde kıyas noktası var mı? Erişilebilirlik bozulduysa, geri getirmeden önce neyi kaydetmeliyim? Bu üç soru, olay müdahalesinin ilk saatinde yapılacak işlerin listesini verir.
Üçlünün bir sınırı da var. “Bu işlemi kim yaptı” ve “yapan kişi bunu inkâr edebilir mi” sorularına cevap vermez. Kimlik doğrulama, hesap verebilirlik ve inkâr edilemezlik gibi kavramlar tam bu boşluğu doldurmak için üçlünün yanına eklenir. Adli bilişimin en çok uğraştığı soru da budur; serinin bir sonraki yazısında ona geçeceğiz.
Üç ayağın ortak düşmanı: saklama süresi
Üç ihlal türünde de delilin büyük kısmı loglardadır ve loglar sonsuza kadar durmaz. Bir saldırganın sisteme girmesi ile fark edilmesi arasında geçen süre genellikle haftalarla, bazen aylarla ölçülür. Logların saklama süresi bundan kısaysa, olayı fark ettiğin gün ilk giriş anının kaydı çoktan silinmiştir.
Varsayılan ayarlar bu konuda cömert değildir:
- Windows güvenlik günlüğünün varsayılan boyutu 20 MB’tır ve dolduğunda en eski kayıtların üzerine yazar. Yoğun bir sunucuda bu, birkaç gün hatta birkaç saat demektir.
- Güvenlik duvarları ve ağ cihazları logları çoğu zaman kendi sınırlı belleklerinde tutar; dışarıya gönderilmiyorsa bir yeniden başlatmayla kaybolur.
- Bulut servislerinin denetim günlükleri, lisans seviyesine göre değişen sürelerle saklanır ve süre dolduğunda geri getirilemez.
- Gömülü cihazların birçoğu hiç kalıcı log tutmaz (bkz. gömülü cihazda “log yok” durumunda delil).
Bu yüzden bir incelemenin ilk sorularından biri “en eski kaydımız hangi tarihe ait” sorusudur. Cevap, olayın başlangıcından sonraki bir tarihse, saldırganın ilk adımlarını doğrudan göremeyeceğini ve geriye doğru ancak dolaylı delille gidebileceğini baştan bilirsin. Aynı soru olaydan önce sorulduğunda ise bir yapılandırma kararına dönüşür: logları merkezde topla ve saklama süresini en az birkaç ay olacak şekilde ayarla.
Savunma tarafı: her ayak için delili olaydan önce hazırla
Olaydan sonra üretilebilecek delil yoktur; yalnızca olaydan önce toplanmaya başlanmış delil vardır. Buna adli hazırlık (forensic readiness) denir ve üç ayak için ayrı ayrı planlanması gerekir.
Gizlilik için:
- Hassas veri barındıran dosya paylaşımları ve veritabanlarında erişim denetimini aç. Her yerde değil, en değerli veride.
- Çıkış yönlü trafiği kaydet: güvenlik duvarı, vekil sunucu, DNS ve mümkünse akış verisi. Saklama süresini, bir sızıntının fark edilme süresini düşünerek belirle; bu süre sıklıkla aylarla ölçülür.
- Bulut servislerinin denetim günlüklerini etkinleştir ve servisin kendi saklama süresine güvenmeden dışarı aktar.
Bütünlük için:
- Kritik sistemlerin bilinen iyi durumunu kaydet: yapılandırma dosyaları, firmware sürümleri ve hash’leri, PLC proje dosyaları.
- Logları üretildikleri makinenin dışına, yalnızca ekleme yapılabilen bir depoya gönder.
- Zaman senkronizasyonunu ciddiye al. Farklı sistemlerin saatleri tutmuyorsa değişikliklerin sırasını kuramazsın.
Erişilebilirlik için:
- Kurtarma prosedürüne bir delil adımı ekle: yeniden kurmadan önce en azından bellek imajı ve disk kopyası. Bunu olay anında tartışmak yerine önceden karara bağla.
- Yedekleri üretim ağından ayrı tut. Saldırganın ulaşabildiği yedek, hem kurtarma hem delil açısından kayıptır.
- Etkilenen makinelerden birini, mümkünse, inceleme için ayır. Hepsini aynı anda temizlemek hızlıdır ama kör bırakır.
Adli bilişim açısı
Üçlü, bir olay yerine vardığında sorulacak ilk soruyu verir: hangi ayak kırıldı? Cevap, ilk toplama kararını belirler. Gizlilik şüphesinde öncelik, eski kayıtlarının üzerine yazılmak üzere olan ağ ve erişim loglarıdır. Bütünlük şüphesinde öncelik, karşılaştırma yapabileceğin referansı bulmak ve sistemin mevcut durumunu dondurmaktır. Erişilebilirlik olayında öncelik, kurtarma ekibi makineye dokunmadan önce uçucu veriyi almaktır.
Üçlünün incelemeciyi ilgilendiren ikinci bir yüzü daha var: delilin kendisi de korunması gereken bir bilgidir ve aynı üç soru ona da sorulur.
- Delilin gizliliği. Bir disk imajı, sahibinin bütün özel hayatını içerir. İmajın kimlerin elinden geçtiği, nerede saklandığı ve incelemeyle ilgisiz verinin nasıl korunduğu, teknik olduğu kadar hukuki bir sorudur.
- Delilin bütünlüğü. Yazma engelleyici, alım anında hesaplanan hash ve delil zinciri kayıtları tek bir amaca hizmet eder: mahkemeye sunulan kopyanın, olay yerinden alınanla aynı olduğunu gösterebilmek.
- Delilin erişilebilirliği. Yargılama yıllarca sürebilir. Delilin o süre boyunca okunabilir kalması, yedeğinin bulunması ve açılabilecek bir biçimde saklanması gerekir. Yalnızca tek bir aracın açabildiği, lisansı bitince okunamayan bir imaj, kaybolmuş delilden pek farklı değildir.
Kısacası incelemeci, başkasının üçlüsünün nasıl bozulduğunu araştırırken kendi üçlüsünü korumak zorundadır.
Kapanış
Gizlilik, bütünlük ve erişilebilirlik genellikle neyi koruyacağını anlatmak için kullanılır. Aynı üçlü, koruma başarısız olduğunda neyi arayacağını da anlatır. Gizlilik ihlali sessizdir ve delili dosyanın çevresinde, erişim ve ağ kayıtlarında durur. Bütünlük ihlali iz bırakır ama o izi okumak için önceden alınmış bir referansa ihtiyaç duyar. Erişilebilirlik ihlali herkesin gözü önünde olur ve delili, sistemi geri getirme telaşıyla en hızlı kaybolan olaydır.
Üçünde de ortak nokta aynı: delilin var olup olmayacağı, olaydan önce verilen kararlara bağlıdır.
Bu içerik eğitim amaçlıdır.